Se bienvenido a estas tierras digitales...
...especialmente si eres un molino....
La última barrera de nuestra privacidad.
En un mundo donde la tecnología avanza a pasos agigantados, el uso de inteligencia artificial (IA) para «mejorar» la identificación biométrica, especialmente en huellas dactilares y reconocimiento facial, está revolucionando la seguridad (de los estados). Pero esta tendencia plantea preguntas cruciales sobre la privacidad y la vigilancia, temas que deberían preocuparnos profundamente. Sobre todo teniendo en cuenta que no cuentan -estos métodos- en la mayoría de las ocasiones con nuestro consentimiento.

Los avances permiten a los sistemas encontrar coincidencias en patrones de huellas, e incluso identificar rasgos específicos dentro de la estructura de las huellas o los rostros. Este nivel de precisión podría ser útil para acceder a cuentas bancarias o atravesar fronteras, pero también representa una amenaza real para la privacidad.

La preocupación radica en la forma en que la IA maneja nuestra identidad biométrica. Las redes neuronales y otros sistemas de IA han demostrado mejorar significativamente en el reconocimiento de imágenes gracias a su capacidad para analizar grandes volúmenes de datos. Sin embargo, en la práctica, estos sistemas no son perfectos y enfrentan limitaciones, como la dificultad de identificar correctamente huellas parciales o rostros bajo condiciones no ideales. Aun así, el impacto es inquietante cuando recordamos que los algoritmos no siempre revelan en qué características basan sus decisiones, lo que hace difícil comprender cuándo ocurren errores o sesgos.
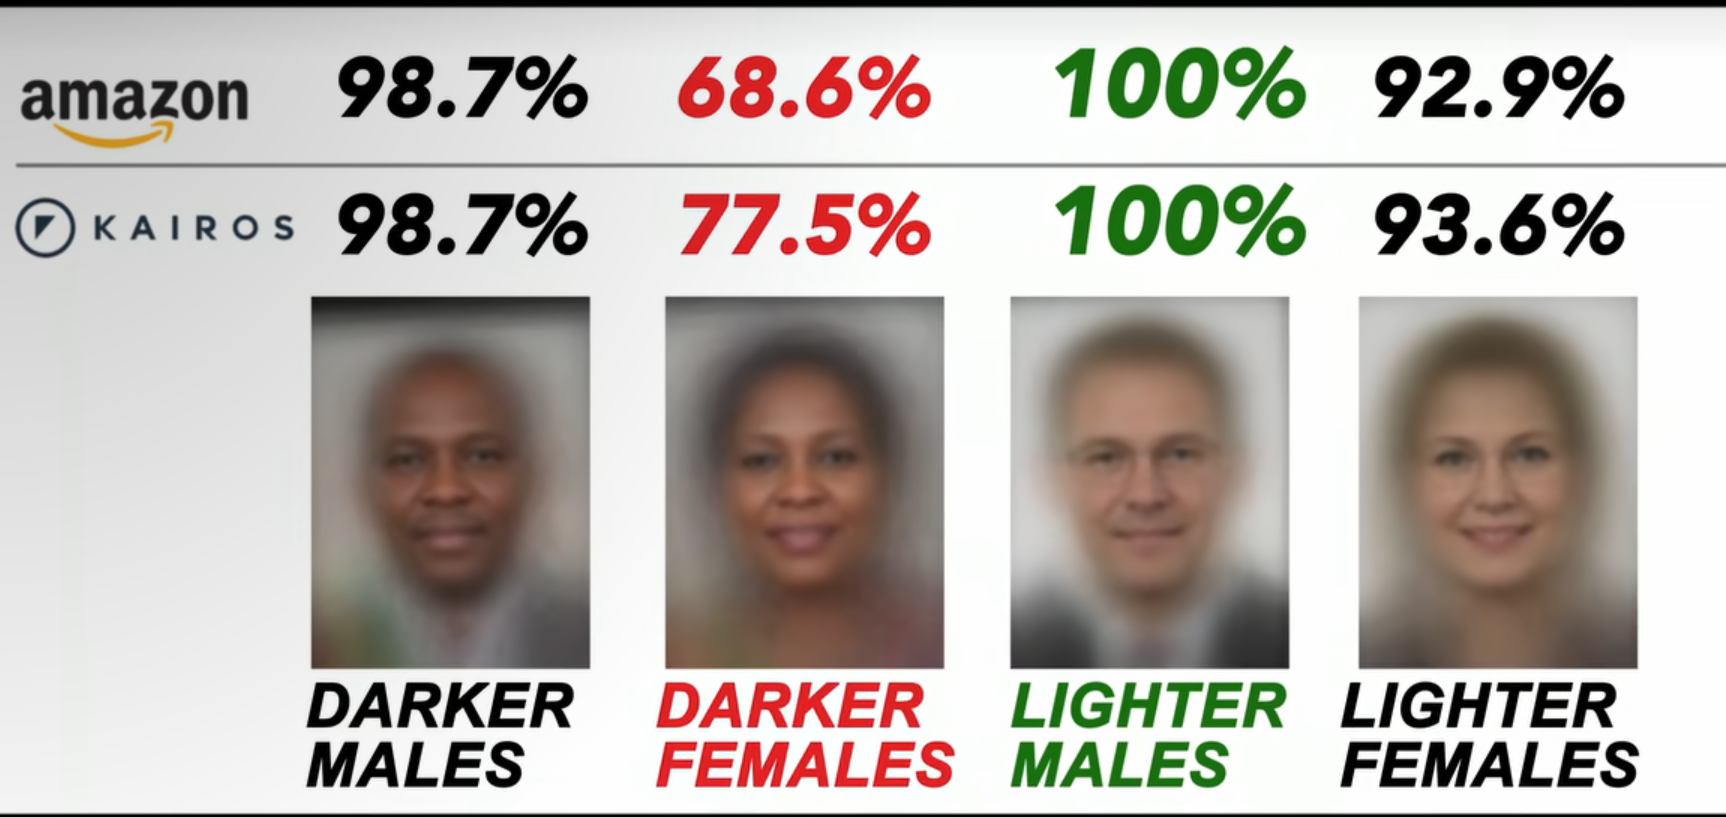
Se puede leer más sobre el problema del sesgo codificado en este artículo ( https://www.media.mit.edu/articles/facial-recognition-software-is-biased-towards-white-men-researcher-finds/ )
La Última Frontera de la Privacidad
La cuestión de la privacidad va mucho más allá de un simple fallo técnico. La cara y las huellas dactilares son, en muchos sentidos, la última barrera de nuestra intimidad. Una huella o un escaneo facial no es una simple contraseña que podamos cambiar; estos datos, una vez registrados y potencialmente mal utilizados, nos exponen de manera irreversible. Si la IA se convierte en un recurso fiable para sistemas de seguridad, estamos cediendo el control de nuestra identidad más allá de nuestro alcance.
Además, surge el problema de quién define los umbrales de seguridad en estos sistemas. Para que una tecnología sea conveniente en aplicaciones de bajo riesgo (como desbloquear un teléfono), los desarrolladores permiten ciertos márgenes de error. Sin embargo, para aplicaciones de alto riesgo, como el acceso a información sensible o situaciones judiciales, estos márgenes se reducen drásticamente, aunque los errores siguen existiendo. A esto se suma el potencial de un uso sesgado o incluso discriminatorio de estas tecnologías, como ya se ha documentado en ciertos sistemas de reconocimiento facial.
¿Qué Nos Espera?
Estos avances tecnológicos dejan entrever una realidad que todos deberíamos considerar críticamente. La IA no está lista para decidir sola si alguien ha cometido un crimen o para realizar un seguimiento total de nuestra identidad en cualquier contexto. Los errores pueden llevar a la detención de inocentes, o al uso indebido de nuestra información biométrica, y debemos preguntarnos si el beneficio que esto aporta justifica los riesgos.
En un mundo donde la línea entre seguridad y privacidad se difumina cada vez más, es esencial que cuestionemos hacia dónde nos lleva esta tecnología. Si bien los avances de la IA en biometría parecen emocionantes, necesitamos proteger la privacidad de nuestras características físicas con una visión ética que ponga a las personas por encima de la eficiencia tecnológica.
El aspecto más relevante podemos considerar que es el dilema entre precisión tecnológica y privacidad individual en el uso de IA para identificación biométrica. Aunque la inteligencia artificial mejora la precisión en la identificación de huellas dactilares y rostros, facilitando el acceso seguro y rápido en ciertas aplicaciones, también plantea serios desafíos en cuanto a la privacidad y los posibles errores.
Este dilema se agrava debido a la opacidad de los modelos de IA, ya que no siempre está claro en qué características basan sus decisiones. Esto implica que, aunque el sistema pueda ser útil en aplicaciones cotidianas, aún existen riesgos significativos cuando se utiliza en contextos críticos, como la aplicación de la ley. Un error o un sesgo en estos sistemas podría tener consecuencias devastadoras, como identificar erróneamente a personas inocentes o permitir accesos indebidos.
Es crucial analizar el equilibrio entre los beneficios de la IA en biometría y las amenazas a la privacidad, donde las decisiones éticas sobre el uso de esta tecnología resultan fundamentales.
De “Enemigos” a Aliados: Un Nuevo Enfoque en la Ciberseguridad Centrada en las Personas
Recientemente he leído el artículo publicado en Communications of the ACM, titulado : «Human-
Centered Cybersecurity Revisited: From Enemies to Partners»
Y os digo que me ha impactado. Es interesante porque estoy dirigiendo un TFM (Trabajo Fin de Master) junto con una persona de la politihogskolen (politihogskolen.no) donde analizamos el impacto del usuario dentro de la organización. Es cierto que la ciberseguridad ha evolucionado como una disciplina fundamental para proteger nuestra información y privacidad en un mundo cada vez más digitalizado. Sin embargo, una idea que aún prevalece (y que motiva el TFM) es que el «eslabón débil» en la seguridad son los propios usuarios. Los sistemas suelen diseñarse con el propósito de limitar los errores humanos, implementando políticas restrictivas o mecanismos de automatización, y asignando a los usuarios un rol pasivo o de “cumplimiento forzado”. ¿Es esta la mejor manera de abordar la ciberseguridad? Por lo menos es la que conocemos hasta la fecha.
Pero el artículo de Communications of the ACM cuestiona este enfoque. En él, los autores argumentan que en lugar de ver a los humanos como “enemigos” o posibles fuentes de error, tendríamos que considerar un nuevo paradigma: los usuarios como socios activos en la seguridad. ¿Queeeeé?
Esta perspectiva plantea que, si bien los errores humanos son una realidad, también lo son las capacidades únicas que los usuarios pueden aportar: creatividad, adaptabilidad y motivación intrínseca. Estos atributos pueden hacer que los usuarios sean agentes muy poderosos en la detección y mitigación de amenazas.
¿Por qué los enfoques tradicionales fallan?
El enfoque restrictivo de la ciberseguridad ha intentado limitar el papel de los usuarios. Las medidas como las políticas estrictas de contraseñas y la prohibición de uso de dispositivos externos son comunes, pero con frecuencia generan frustración. Los usuarios buscan atajos para lidiar con estas restricciones, como el uso de contraseñas simples o el almacenamiento de información de forma no segura. A pesar de las buenas intenciones, estos enfoques pueden ser contraproducentes. De hecho suelen ser vectores de ataque muy comunes.
Algunos han propuesto enfoques «considerativos» que intentan hacer las tecnologías de seguridad más «usables» y accesibles, comprendiendo mejor las limitaciones humanas. Sin embargo, la mayoría de estos métodos todavía mantienen a los usuarios como una fuente potencial de error, ignorando la posibilidad de que contribuyan activamente a la seguridad.
El enfoque habilitador: Convertir a los usuarios en aliados
En el artículo se sugiere un enfoque adicional: el habilitador. Inspirado en las ciencias del comportamiento, este modelo no solo reconoce las limitaciones humanas, sino también sus fortalezas. Un enfoque habilitador implica diseñar sistemas de seguridad que motiven y capaciten a los usuarios para tomar decisiones seguras por iniciativa propia, convirtiéndose en socios y no solo en piezas de un sistema rígido. No se pero yo no termino de ver eso de involucrar a un usuario en las políticas de seguridad.
Este cambio de paradigma implica capacitar a los usuarios para que respondan a amenazas emergentes, como ataques de phishing cada vez más sofisticados, es decir, fortalecer la resiliencia. Pero ¿cómo? Ademas, implica estudiar no solo los errores, sino también los éxitos y comportamientos positivos en seguridad para replicarlos y entender qué motiva a los usuarios a actuar de forma segura. Y en lugar de esperar que los usuarios sigan reglas impuestas, fomentar una cultura de seguridad donde los individuos se sientan responsables y comprometidos con la seguridad colectiva.
A ver cómo le explicas esto a un CISO.
Según el artículo, este nuevo enfoque ofrece una visión de la ciberseguridad que va más allá del control y la desconfianza. Considerar a los usuarios como socios en lugar de “enemigos” abre la puerta a una ciberseguridad más humana, eficiente y resiliente, preparada para afrontar los desafíos de un mundo digital en constante cambio.
Y esto, lectores, es para mí la pérdida completa de control sobre un sistema.
Volvemos
Desde 2018 que no escribía. Vuelvo, tan sólo para realizar un apunte personal. El tiempo empleado en remodelar, actualizar, ampliar, o simplemente cambiar unos temas por otros porque crees que encajan mejor con la tendencia tecnológica … es tiempo que podría ahorrarse usando el mismo material que hace 10 años. Y emplearlo en investigación. O en descanso :).
El caso es que sigo sin encontrarme cómodo con la asignatura de Periféricos e Interfaces y voy a meter más contenido en el área del firmware y la relación con el sistema (inicialización de microcontroladores, análisis del espacio asignado en memoria a los dispositivos PCI, etc). A ver qué tal.
El año que viene incluyo ya una práctica nueva sobre análisis de firmware en routers. Este año ya no puede ser poque no está incluída en la guía docente. Aún así, haremos un ejercicio práctico con los alumnos de este año. Extracción del firmware y análisis con Ghidra.


Lo de Python no me extraña, pero lo que es destacable es que aparezca el ensamblador. Y su motivo tiene. Esto debe ser tomado como un impulso a las asignaturas de arquitectura de computadores. Me imagino que especialmente centradas en rendimiento y consumo energético.

