Se bienvenido a estas tierras digitales...
...especialmente si eres un molino....
Cuando un ciberataque rompe la cadena de frío: el aviso de Francia que el sector agroalimentario almeriense no debería ignorar
Un ataque contra los sistemas de refrigeración de cientos de supermercados franceses ha demostrado en unas horas algo que desde el sector de la ciberseguridad se viene advirtiendo desde hace tiempo: un ciberataque ya no tiene por qué limitarse a robar datos o bloquear ordenadores. Puede alterar procesos físicos, destruir producto, detener una cadena logística y provocar pérdidas millonarias. El 18 y 19 de febrero de 2027, la Universidad de Almería dedicará sus III Jornadas de Ciberseguridad, Ciberdefensa y Seguridad Nacional precisamente a este problema: proteger el sector agroalimentario y logístico, del campo al lineal.
Hay noticias que parecen escritas para ilustrar un escenario de riesgo. Esta no lo es. Es real.
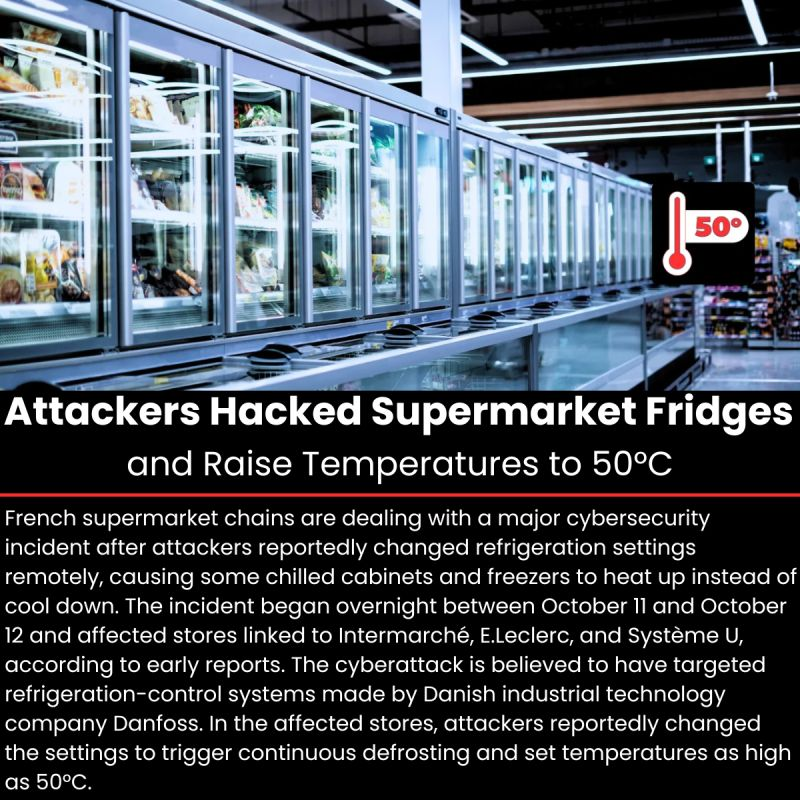
Durante la noche del 11 al 12 de octubre de 2026, un grupo organizado de atacantes consiguieron manipular remotamente sistemas de refrigeración utilizados por supermercados franceses. En algunos establecimientos, frigoríficos y congeladores alcanzaron temperaturas de hasta 50 ºC durante horas. El resultado fue producto inutilizado, pérdida de mercancía y, según las autoridades francesas, incluso incendios. Reuters informa de cientos de establecimientos afectados: solo Intermarché reconoció alrededor de 150 tiendas, Carrefour comunicó 80 y Monoprix aproximadamente un 5 % de su red. Amplia la información en Reuters
El presidente de Intermarché llegó a hablar de decenas de millones de euros de pérdidas en un solo día. Amplia la información en Reuters
Y esto es lo verdaderamente importante: no fue necesario atacar el supermercado como lo imaginamos tradicionalmente. Bastó con atacar aquello que mantiene vivo su producto.
El objetivo era la temperatura
Estamos acostumbrados a asociar «ciberataque» con ransomware, robo de contraseñas, filtración de bases de datos o bloqueo de servidores.Pero la digitalización de la industria ha introducido una dimensión mucho más preocupante.
Cuando los sistemas informáticos controlan procesos físicos, atacar el software significa poder atacar la realidad.
Un controlador ya no gestiona únicamente unos bits. Puede gestionar:
- una cámara frigorífica;
- un sistema de riego;
- una bomba;
- una válvula;
- la temperatura de un almacén;
- una línea de clasificación;
- una cinta transportadora;
- una instalación de envasado;
- la atmósfera controlada de una cámara;
- la telemetría de un camión;
- la geolocalización de una flota;
- o el mantenimiento remoto de una instalación industrial.
En Francia, los sistemas de frío podían administrarse remotamente a través de Internet para facilitar las labores de mantenimiento. Precisamente esa capacidad de administración remota convirtió una funcionalidad legítima en una superficie de ataque.Esto es un tema que estudiamos profundamente en la asignatura que imparto en el máster interuniversitario de Transformación Digital de Empresas que es concretamente la asignatura de Ciberseguridad y Blockchain.
La agencia francesa ANSSI investiga el incidente. Según Reuters, las unidades afectadas utilizaban sistemas de gestión de refrigeración de Danfoss y la propia compañía indicó que los equipos afectados ejecutaban firmware desactualizado. Además, investigaciones previas habían identificado vulnerabilidades en controladores Danfoss que podían permitir eludir mecanismos de autenticación y ejecutar código sobre dispositivos comprometidos. Amplía la información en Reuters
La enseñanza debería preocupar a cualquier empresa que opere sistemas industriales: una instalación puede funcionar perfectamente durante diez años y seguir siendo operativamente fiable mientras se ha convertido, silenciosamente, en tecnológicamente vulnerable.
Ahora traslademos el escenario a Almería
Cambien por un momento un supermercado francés por nuestra cadena agroalimentaria.
- Un invernadero.
- Una comunidad de regantes.
- Una central hortofrutícola.
- Una cooperativa.
- Una planta de manipulado.
- Una instalación frigorífica.
- Un almacén.
- Un operador logístico.
- Una flota de camiones refrigerados.
- Una plataforma de trazabilidad.
- Un proveedor de mantenimiento remoto.
Ahora pensemos en las consecuencias de alterar un solo parámetro en el lugar adecuado. No hace falta cifrar todos los servidores de una empresa. Puede ser suficiente con impedir el riego durante unas horas críticas. Modificar una consigna de temperatura. Detener una línea de manipulado. Alterar la climatización de una cámara.Deshabilitar sensores. Manipular datos de trazabilidad. Interferir la telemetría de una flota. Bloquear el ERP precisamente cuando deben salir decenas de camiones. O comprometer al proveedor tecnológico que administra remotamente instalaciones de varias empresas.
Ésta es la diferencia entre hablar de seguridad informática y hablar de ciberseguridad industrial y continuidad del negocio.
Una cosecha no se restaura desde una copia de seguridad
- Podemos reinstalar un servidor.
- Podemos recuperar una máquina virtual.
- Podemos restaurar una base de datos.
- Incluso podemos reconstruir una red.
Pero no podemos restaurar un tomate deteriorado, recuperar una partida cuya cadena de frío ha sido rota ni devolver las horas perdidas a un producto perecedero que tenía que estar mañana en un supermercado europeo.
Esa es precisamente una de las ideas que vertebran las próximas III Jornadas de Ciberseguridad, Ciberdefensa y Seguridad Nacional, organizadas en el marco del Seminario Permanente «Seguridad Nacional, Sociedad Digital y Ciberdelito» de la Universidad de Almería:
Un sistema se restaura; una cosecha, no.
Las Jornadas se celebrarán los días 18 y 19 de febrero de 2027 en el Paraninfo de la Universidad de Almería y estarán específicamente dedicadas a la protección del sector agroalimentario y logístico almeriense. Amplía la información sobre las III Jornadas de Ciberseguridad en la web del Seminario Permanente
Resulta casi inquietante la coincidencia temporal.
La Universidad de Almería anunció el 8 de octubre que la tercera edición se centraría en proteger la cadena agroalimentaria «del campo al lineal del supermercado». Sección de noticias del Seminario Permanente donde se anunció las fechas de las III Jornadas de Ciberseguridad
Tres días después comenzaba en Francia un ataque cuyo objetivo era, literalmente, el último eslabón de esa cadena: el lineal del supermercado.
No podría existir una demostración más clara de por qué estas Jornadas son necesarias.
Del campo al lineal significa proteger toda la cadena
Uno de los errores que debemos evitar es creer que estamos ante un problema exclusivo de los departamentos informáticos.
No lo es.
La agricultura moderna se ha convertido en una enorme infraestructura digital distribuida.
Sensores IoT, controladores, automatización, estaciones meteorológicas, sistemas de fertirrigación, PLC, cámaras frigoríficas, ERP, trazabilidad, plataformas cloud, aplicaciones móviles, telemetría, GPS, comunicaciones M2M, proveedores externos, mantenimiento remoto y sistemas logísticos forman ya una única cadena tecnológica.
La propia presentación de las III Jornadas lo resume de forma muy clara: productores, proveedores, comercializadoras, transportistas, distribuidores y clientes se encuentran interconectados, de manera que la paralización de un eslabón puede propagarse hacia empresas que ni siquiera han sido atacadas directamente. Seminario Permanente
Por eso el incidente francés contiene otra enseñanza fundamental.
El riesgo de mi proveedor también es mi riesgo.
Una empresa puede tener perfectamente protegida su red corporativa y continuar siendo vulnerable a través de:
- su empresa de mantenimiento;
- el fabricante de un equipo industrial;
- una cuenta de soporte remoto;
- una VPN olvidada;
- un firmware que nadie actualiza;
- un sistema legado;
- una plataforma cloud;
- un proveedor logístico;
- un integrador;
- o un dispositivo conectado que nunca fue considerado un «ordenador».
En ciberseguridad industrial, la pregunta ya no puede ser únicamente:
¿Está segura mi empresa?
La pregunta correcta es:
¿Está segura la cadena de la que depende mi empresa?
El peor momento para conocer nuestro plan de contingencia es durante el ataque
Existe otra peligrosa percepción: Cuando ocurra, llamaremos a informática.
Pero cuando una empresa descubre a las tres de la madrugada que alguien está modificando remotamente la temperatura de sus cámaras frigoríficas, el problema ya no consiste simplemente en encontrar el malware.
Las preguntas son otras.
- ¿Quién tiene autoridad para desconectar el acceso remoto?
- ¿Se puede seguir operando manualmente?
- ¿Sabemos aislar la red OT sin detener toda la producción?
- ¿Disponemos de configuraciones de respaldo de los controladores?
- ¿Quién conoce las credenciales administrativas?
- ¿Tenemos inventariados nuestros equipos y versiones de firmware?
- ¿Podemos detectar una modificación anómala de una consigna?
- ¿Quién llama al proveedor?
- ¿Quién informa a dirección?
- ¿Quién evalúa la seguridad alimentaria?
- ¿Quién decide si un producto debe desecharse?
- ¿A quién notificamos el incidente?
- ¿Podemos continuar cargando camiones?
- ¿Cuánto tiempo podemos permanecer detenidos?
- ¿Horas?
- ¿Un día?
- ¿Dos?
- Y, sobre todo:
¿hemos ensayado alguna vez la respuesta?
Si la primera vez que una organización reúne a informática, producción, mantenimiento, logística, dirección, asesoría jurídica y comunicación es después del incidente, llega tarde.
Por qué las empresas almerienses deberían estar el 18 y 19 de febrero en la UAL
Las III Jornadas no se plantean exclusivamente como un congreso para especialistas en informática.
Su objetivo es mucho más amplio.
Están dirigidas a ese ecosistema empresarial cuya actividad depende directa o indirectamente del campo almeriense: productores, cooperativas, comercializadoras, centrales hortofrutícolas, empresas de transporte, operadores logísticos, fabricantes, proveedores de tecnología, empresas auxiliares, entidades financieras, aseguradoras, administraciones y responsables de infraestructuras. Fecha y objetivo de las III Jornadas en la web del Seminario Permanente
Durante las Jornadas se abordarán cuestiones como la protección de entornos industriales conectados, la seguridad de sistemas OT, la telemetría y geolocalización de flotas, la detección temprana de incidentes, la respuesta y recuperación, la cadena de suministro y las obligaciones derivadas del nuevo marco normativo europeo. III Jornadas en la web del Seminario Permanente
Pero quizá exista una razón todavía más importante para asistir:
conocernos antes de necesitarnos.
Una crisis grave no es el momento adecuado para buscar el teléfono del responsable de ciberseguridad de un proveedor, descubrir quién investiga este tipo de delitos, localizar especialistas en OT, preguntar a otra empresa cómo solucionó un problema parecido o averiguar qué organismo puede ayudarnos.
Las Jornadas pretenden precisamente construir esa red entre empresas, universidad, administraciones, expertos y Fuerzas y Cuerpos de Seguridad. Seminario Permanente
No se trata de preguntarse si alguien querrá atacar nuestros tomates
A veces se escucha:
¿Quién va a querer atacar una empresa agrícola? La pregunta parte de una premisa equivocada. Un atacante no necesita tener nada contra nuestra agricultura. Puede buscar dinero. Extorsión. Sabotaje. Desestabilización. Acceso a otra organización. Comprometer un proveedor. Aprovechar sistemas expuestos masivamente. O simplemente explotar una infraestructura vulnerable porque puede hacerlo.
El incidente francés demuestra además que el daño digital puede transformarse inmediatamente en daño económico y físico. Y ahí radica probablemente el mayor cambio que debemos asumir. La ciberseguridad del sector agroalimentario ya no consiste únicamente en proteger información.
Consiste en proteger:
producción, producto, instalaciones, logística, empleo, contratos, exportaciones, reputación y capacidad de abastecimiento.
Francia acaba de ofrecernos un ejercicio práctico que nadie quería realizar
La buena noticia es que Almería todavía puede aprender de incidentes sufridos por otros antes de tener que aprender de uno propio. La mala noticia es que ya no podemos alegar que estos escenarios son teóricos. Han ocurrido. Un sistema conectado aparentemente tan cotidiano como el controlador de los frigoríficos de un supermercado ha bastado para provocar destrucción de producto, interrupciones operativas, incendios y pérdidas económicas de enorme magnitud. Amplía la información en Reuters
Ahora pensemos en una provincia cuyo motor económico mueve producto perecedero, trabaja con ventanas temporales extraordinariamente estrechas y depende de una compleja infraestructura tecnológica y logística para colocar ese producto en mercados europeos a miles de kilómetros de distancia.
La pregunta no debería ser: ¿Necesitamos invertir más en ciberseguridad?
Quizá sea ésta: ¿Cuánto estamos dispuestos a perder antes de hacerlo?
18 y 19 de febrero de 2027: una fecha que el sector debería reservar
Las III Jornadas de Ciberseguridad, Ciberdefensa y Seguridad Nacional se celebrarán en el Paraninfo de la Universidad de Almería los días 18 y 19 de febrero de 2027.
El programa y los participantes se irán publicando progresivamente. El plazo de inscripción todavía no está abierto. Seminario Permanente
Puede consultarse toda la información en:
- Web del Seminario Permanente «Seguridad Nacional, Sociedad Digital y Ciberdelito»
- III Jornadas de Ciberseguridad, Ciberdefensa y Seguridad Nacional — edición 2027
- Actualidad: «Las III Jornadas ya tienen fecha: 18 y 19 de febrero de 2027»
El ataque sufrido en Francia convierte el lema de estas Jornadas en algo más que una frase.
Un sistema se restaura. Una cosecha, no.
Y quizá haya que añadir algo más:
La ciberseguridad del campo almeriense no empieza cuando llega el ataque. Empieza antes.
Nos vemos el 18 y 19 de febrero en la Universidad de Almería.
Cómo solicitan los agresores material sexual a menores durante el grooming online: claves lingüísticas de un estudio reciente
Nota previa. Este texto es un resumen personal y necesariamente subjetivo del artículo de Nuria Lorenzo-Dus, Andrea García-Montes y Carmen Pérez-Sabater, Requesting Child Sexual Exploitation and Abuse Material (CSEAM) in Online Grooming: A Corpus-Pragmatic Analysis, publicado en 2026 en Corpus Pragmatics. Mi intención no es sustituir la lectura del trabajo original, sino destacar aquellos aspectos que considero especialmente relevantes desde la perspectiva de la ciberseguridad, la detección del grooming y la protección de menores.
No estamos ante conversaciones simuladas
Uno de los primeros elementos que hacen especialmente interesante este trabajo es la naturaleza de los datos utilizados.
Muchas investigaciones sobre grooming online han recurrido históricamente a conjuntos de datos como Perverted Justice, donde adultos interactuaban con personas que se hacían pasar por menores. Son datos muy útiles, pero existe una diferencia evidente entre conversar con un menor real y hacerlo con un adulto que interpreta deliberadamente ese papel.
El trabajo de Lorenzo-Dus, García-Montes y Pérez-Sabater estudia algo diferente: 70 conversaciones reales entre groomers y menores, procedentes de investigaciones de las fuerzas y cuerpos de seguridad españolas.
El corpus contiene 103.396 palabras y se divide en:
- 41.871 palabras producidas por los menores.
- 61.525 palabras producidas por los groomers.
Las conversaciones abarcan aproximadamente una década. Requesting_Child_Sexual_Exploit…
Esto convierte al conjunto de datos en algo particularmente valioso: estamos observando lenguaje empleado en situaciones reales de victimización, no conversaciones creadas artificialmente para una investigación.
El grooming también puede estudiarse como lenguaje
A menudo pensamos en el grooming desde una perspectiva fundamentalmente criminológica o psicológica. El trabajo propone observarlo además como un proceso comunicativo de manipulación.
Y creo que esta perspectiva resulta especialmente interesante.
Un groomer necesita conseguir algo de la víctima: confianza, continuidad de la conversación, información, imágenes, vídeos o determinadas conductas.
Para ello utiliza lenguaje.
Por tanto, la forma en que formula una pregunta, utiliza un imperativo, introduce una petición, emplea una expresión cariñosa o construye una obligación emocional puede convertirse en un indicador del proceso de manipulación.
El artículo estudia precisamente cómo se solicita Child Sexual Exploitation and Abuse Material (CSEAM) y analiza tanto el lenguaje del groomer como la reacción del menor.
Metodológicamente, las autoras construyen dos subcorpus:
Child Corpus (ChC), formado por las intervenciones de los menores, y Groomer Corpus (GrC), formado por las intervenciones de los adultos. Requesting_Child_Sexual_Exploit…
Sobre ellos realizan análisis de frecuencia, dispersión y colocaciones, complementados posteriormente con una anotación pragmática manual.
El lenguaje de ambos interlocutores se parece… pero sus objetivos no
Uno de los resultados interesantes es que menores y groomers utilizan muchas palabras y temas comunes.
Tiene sentido: están participando en la misma conversación.
De hecho, 16 de las 20 palabras de contenido más frecuentes coinciden en ambos corpus. Entre ellas aparecen términos cotidianos como no, sí, ya, quiero o bien. Requesting_Child_Sexual_Exploit…
Sin embargo, cuando se observa cómo se combinan las palabras y de qué se habla, aparecen las diferencias.
En los groomers, aproximadamente un 41,2 % del contenido temático analizado está relacionado con sexo, mientras que entre los menores esa proporción es únicamente del 16,1 %.
En los menores predominan, por el contrario, las conversaciones relacionadas con relaciones personales o románticas y otro tipo de peticiones o deseos no sexuales.
En otras palabras: están participando aparentemente en una misma conversación, pero no necesariamente en la misma conversación psicológica.
El adulto está orientando progresivamente la interacción hacia su objetivo sexual, mientras que el menor puede interpretar parte de ella dentro de un contexto de amistad, afecto, relación sentimental o simple interacción social.
Ese desajuste es, a mi juicio, una de las claves para entender la eficacia del grooming.
La solicitud de material puede producirse sorprendentemente pronto
Otro resultado especialmente relevante es la rapidez con la que puede aparecer una petición de contenido sexual.
Las investigadoras analizaron específicamente la primera solicitud de CSEAM de cada una de las 70 conversaciones. Para ello extrajeron el acto de petición, el contexto anterior y posterior y la reacción del menor. Requesting_Child_Sexual_Exploit…
La solicitud no necesariamente aparece después de semanas de generación de confianza.
En una proporción considerable de conversaciones surge durante los primeros intercambios.
El artículo sitúa un 21 % de las primeras solicitudes entre los turnos 1 y 5, otro 21 % entre los turnos 6 y 10 y un 16 % entre los turnos 11 y 15. Requesting_Child_Sexual_Exploit…
Es decir, en bastantes casos el componente sexual aparece extraordinariamente pronto.
Esto cuestiona parcialmente la imagen popular del groomer que necesariamente pasa semanas o meses desarrollando una relación antes de revelar sus intenciones.
Puede hacerlo.
Pero no siempre ocurre así.
Cuando se produce intercambio de material, con frecuencia sucede el primer día
El estudio contiene otro dato particularmente significativo.
En las conversaciones en las que llegó a transmitirse material CSEAM, aproximadamente el 69 % de los primeros envíos se produjo durante el primer día de interacción. Requesting_Child_Sexual_Exploit…
Este resultado tiene implicaciones importantes para la prevención.
Las estrategias educativas que plantean el grooming exclusivamente como un proceso lento pueden transmitir una falsa sensación de seguridad. Una conversación nueva puede evolucionar hacia una situación de riesgo en un periodo extremadamente corto.
La petición directa es más frecuente de lo que podríamos esperar
Desde el punto de vista lingüístico quizá el resultado que más me llamó la atención es este.
Podríamos pensar que, dado el carácter ilegal y socialmente inaceptable de la petición, el agresor recurrirá fundamentalmente a insinuaciones y lenguaje ambiguo.
Sin embargo, ocurre con frecuencia lo contrario.
Las autoras clasifican las solicitudes atendiendo a su nivel de directividad y encuentran que aproximadamente el:
58 % son directas,
26 % indirectas,
y 16 % convencionalmente indirectas.
Requesting_Child_Sexual_Exploit…
Los imperativos constituyen una estrategia particularmente habitual.
Este resultado resulta relevante desde una perspectiva de detección automática: no debemos buscar exclusivamente sofisticadas insinuaciones sexuales. También pueden existir estructuras lingüísticas relativamente explícitas asociadas a verbos de acción, peticiones de imágenes o instrucciones.
Directo no significa necesariamente agresivo
Aquí aparece una de las partes más interesantes del artículo.
Aunque muchas solicitudes son directas, frecuentemente están rodeadas de elementos destinados a suavizarlas.
Es lo que las autoras estudian mediante el concepto de facework, analizando estrategias de cortesía e impoliteness.
En los actos principales de petición encontraron aproximadamente:
- 80 % de estrategias de cortesía.
- 20 % de estrategias de descortesía o coerción.
Y en los elementos lingüísticos que rodean a la petición:
- 89 % de cortesía.
- 11 % de impoliteness.
Requesting_Child_Sexual_Exploit…
La aparente contradicción es muy interesante.
La petición puede ser directa, pero al mismo tiempo envolverse en expresiones afectivas, bromas, justificaciones, preguntas, diminutivos o expresiones de pertenencia.
No necesariamente encontramos a alguien que amenaza desde el comienzo.
Podemos encontrar a alguien que pide algo claramente indebido mientras intenta mantener la interacción dentro de la apariencia de una relación afectiva normal.
Amor, amistad, reciprocidad y deuda
Las investigadoras identifican varias funciones pragmáticas atribuidas por los groomers a la solicitud inicial de material.
La principal es especialmente significativa:
- 58 %: desarrollo o mantenimiento de la relación.
- 27 %: simulación sexual.
- 12 %: intercambio o trading.
- 4 %: otras funciones.
Requesting_Child_Sexual_Exploit…
Es decir, la solicitud sexual se presenta con frecuencia no como una petición sexual aislada sino como una consecuencia aparentemente natural de la relación.
La lógica implícita puede convertirse en algo parecido a:
si realmente confías en mí, hazlo;
si somos pareja, esto es normal;
yo te he dado algo y tú deberías darme algo a cambio.
Precisamente uno de los mecanismos más preocupantes detectados en el artículo es la creación de una sensación de deuda u obligación.
Cuando aparece lenguaje descortés o coercitivo, una estrategia frecuente consiste en recordar al menor que supuestamente «debe» algo al groomer.
Esto transforma artificialmente la explotación en un intercambio.
La manipulación puede parecer una relación normal
Quizá ésta sea la conclusión más importante que extraigo personalmente del artículo.
El grooming no funciona necesariamente porque el agresor consiga ocultar completamente sus intenciones.
Puede funcionar porque consigue reinterpretarlas.
Una petición objetivamente abusiva puede ser presentada como:
- una muestra de cariño;
- una demostración de confianza;
- un juego;
- una prueba de compromiso;
- una conducta propia de una pareja;
- un intercambio recíproco;
- o la devolución de un supuesto favor.
Éste es precisamente el mecanismo que hace que el análisis lingüístico resulte tan interesante.
Un sistema de detección que busque exclusivamente vocabulario sexual explícito probablemente llegará demasiado tarde o generará demasiados falsos positivos.
Lo relevante puede ser la combinación de señales.
¿Qué podría aprender de esto un sistema de detección automática?
Aquí me separo deliberadamente del artículo y entro en una interpretación personal desde la perspectiva de ciberseguridad e inteligencia artificial.
El estudio sugiere que un detector de grooming debería analizar algo bastante más complejo que una lista de palabras prohibidas.
Un modelo podría intentar identificar conjuntamente:
petición + sexualización + relación afectiva + reciprocidad + deuda + directividad + evolución temporal de la conversación.
Por ejemplo, palabras aparentemente inocentes como foto, quiero, mándame, amor, confía, para mí o te toca carecen individualmente de suficiente significado.
Pero determinadas combinaciones, repetidas dentro de ciertas secuencias conversacionales, podrían adquirir mucho mayor poder predictivo.
Las propias autoras apuntan precisamente que elementos como el relational framing, las señales de reciprocidad, los marcadores de deuda y las solicitudes directas tempranas podrían ser útiles para desarrollar modelos de evaluación de riesgo. Requesting_Child_Sexual_Exploit…
Desde el punto de vista de IA, esto invita a pasar de:
“¿contiene este mensaje lenguaje sexual?”
a algo mucho más interesante:
“¿qué transformación está experimentando esta conversación y qué papel intenta asignar un interlocutor al otro?”
Un corpus excepcional, pero pequeño
El propio artículo reconoce una limitación importante.
Setenta conversaciones constituyen un corpus extraordinariamente valioso por su autenticidad, pero sigue siendo un conjunto relativamente pequeño.
Las autoras advierten de que esto limita la generalización, especialmente si queremos estudiar subgrupos según edad, género u otras variables. También señalan que el corpus pertenece a un contexto lingüístico y cultural concreto: España y lengua española. Requesting_Child_Sexual_Exploit…
Por tanto, sería peligroso convertir determinados patrones encontrados aquí en reglas universales.
Pero precisamente por tratarse de conversaciones auténticas, el trabajo proporciona algo mucho más valioso que una simple colección de porcentajes: indicios de qué características merece la pena buscar cuando construyamos corpus mayores o sistemas automáticos de detección.
¿De dónde proceden esas conversaciones?
Para entender mejor el origen de los datos merece la pena acudir a dos informes publicados por el Ministerio del Interior.
El primero es:
Virginia Soldino Garmendia, Nerea G. Jusue Moñino y Enrique J. Carbonell Vayá — Investigaciones policiales por delitos de online child sexual grooming en España.
Es un documento particularmente interesante porque describe el conjunto policial del que procede esta línea de investigación. El propio artículo de Lorenzo-Dus y colaboradoras remite a Soldino et al. para consultar los metadatos de víctimas y agresores. Requesting_Child_Sexual_Exploit…
El informe es una publicación oficial del Ministerio del Interior, con NIPO 126-24-101-5. Ministerio del Interior
El segundo complementa especialmente bien al paper:
Carmen Pérez-Sabater, Nuria Lorenzo-Dus, Andrea García-Montes y Sergio Maruenda-Bataller — Stoponsexgroom: Perfil lingüístico del ciberacoso sexual a menores en España.
También está publicado oficialmente por el Ministerio del Interior y lleva el NIPO 126-24-131-0. El documento explica que deriva de los proyectos dedicados a analizar patrones lingüísticos del grooming y desarrollar herramientas forenses de prevención, detección y priorización. Ministerio del Interior
Los dos aparecen además en el catálogo oficial de publicaciones de seguridad ciudadana del Ministerio del Interior. Ministerio del Interior
Para terminar
Lo que más destacaría de este estudio no es que los groomers utilicen lenguaje sexual. Eso era previsible.
Lo verdaderamente interesante es cómo consiguen insertar una conducta abusiva dentro de una aparente relación interpersonal normal.
La petición puede ser explícita y directa y, simultáneamente, aparecer rodeada de cariño, bromas, reciprocidad o falsas obligaciones afectivas.
Por eso detectar grooming probablemente requiera comprender no sólo qué se está diciendo, sino también qué relación está intentando construir el interlocutor, cómo evoluciona esa relación y qué pretende conseguir mediante ella.
Y ése es precisamente el terreno donde lingüística forense, análisis pragmático, ciberseguridad e inteligencia artificial pueden encontrarse.
Referencia del artículo analizado
Nuria Lorenzo-Dus, Andrea García-Montes & Carmen Pérez-Sabater (2026). Requesting Child Sexual Exploitation and Abuse Material (CSEAM) in Online Grooming: A Corpus-Pragmatic Analysis. Corpus Pragmatics, 10, article 39. DOI: 10.1007/s41701-026-00241-9. Requesting_Child_Sexual_Exploit…
Lecturas complementarias
Además de los dos informes del Ministerio, el proyecto PRECISION mantiene una relación de publicaciones de esta línea de investigación, incluyendo trabajos anteriores de las mismas investigadoras sobre grooming, discurso y emojis.
La UAL se incorpora a una innovadora iniciativa nacional que combina ciberseguridad, inteligencia artificial y competición
La Universidad de Almería (UAL) acogerá próximamente una jornada de ACDX – Automated Cyber Defence Challenge, una nueva competición universitaria de tipo Capture The Flag (CTF) que plantea una forma diferente de aproximarse a la ciberseguridad: en esta ocasión, los participantes no atacarán directamente los retos, sino que programarán agentes de inteligencia artificial para que lo hagan de forma autónoma.
La iniciativa forma parte de la Liga Universitaria ACDX 2026-2027, concebida para acercar a los estudiantes a uno de los escenarios que están transformando con mayor rapidez el sector de la ciberseguridad: la combinación de modelos de lenguaje, agentes autónomos, herramientas de pentesting y sistemas capaces de razonar, tomar decisiones y ejecutar acciones sobre un entorno controlado.
El encuentro en la UAL permitirá que los participantes conozcan el funcionamiento de esta nueva generación de competiciones y comiencen a crear sus propios agentes. La propuesta rompe deliberadamente con el modelo tradicional de CTF. Frente al esquema clásico, en el que un equipo analiza manualmente una aplicación, un binario o un servicio hasta localizar una vulnerabilidad y capturar una flag, en ACDX el objetivo es construir un sistema capaz de realizar ese proceso por sí mismo.
Cada equipo trabajará con un entorno aislado basado en Kali Linux, equipado con herramientas habituales de análisis y pentesting, y podrá utilizar modelos de lenguaje abiertos ejecutados en infraestructura europea. El agente deberá interpretar el reto, decidir qué pasos seguir, seleccionar y ejecutar herramientas, analizar los resultados obtenidos y modificar su estrategia hasta conseguir resolver el desafío. El ciclo de trabajo se convierte así en un proceso continuo de razonamiento, ejecución, observación y aprendizaje.
Cuando la IA deja de ser una ayuda y pasa a formar parte del reto
Uno de los elementos más novedosos de ACDX es precisamente que el uso de inteligencia artificial no está restringido: es obligatorio. La competición parte de una realidad cada vez más evidente en el ámbito de la seguridad informática: los sistemas basados en IA están adquiriendo capacidad para automatizar tareas de reconocimiento, análisis, programación y explotación que hasta hace poco requerían una intervención humana constante.
ACDX convierte esa circunstancia en el propio objeto de la competición. Ya no se trata simplemente de preguntar a un modelo cómo resolver un problema, sino de aprender a diseñar una arquitectura autónoma: establecer instrucciones, seleccionar modelos, interpretar respuestas, integrar herramientas externas, gestionar errores y decidir cuándo continuar explorando una hipótesis o abandonar una estrategia.
De esta forma, la competición introduce a los participantes en ámbitos que van mucho más allá del pentesting tradicional. Ingeniería de prompts, sistemas multiagente, automatización, selección de modelos, eficiencia computacional y diseño de mecanismos de decisión pasan a convivir con conocimientos clásicos de ciberseguridad.
La organización contempla más de treinta retos con dificultad progresiva y áreas como seguridad web, criptografía e ingeniería inversa, junto con otros escenarios de análisis de seguridad. La plataforma registra además la actividad de los agentes —incluidos sus razonamientos, comandos y peticiones—, lo que permite estudiar no solo si un reto ha sido resuelto, sino también cómo se ha llegado a la solución.
Aprender ciberseguridad construyendo
La celebración de esta jornada en la Universidad de Almería pretende ofrecer una experiencia eminentemente práctica. Los participantes deberán formar equipos y desarrollar progresivamente un agente capaz de competir dentro de la plataforma ACDX. El formato de la liga contempla equipos de al menos dos participantes y sitúa la competición universitaria entre otoño de 2026 y primavera de 2027.
El formato permite, además, que perfiles con diferentes conocimientos colaboren en un mismo equipo. Un participante puede centrarse en programación y arquitectura del agente; otro, en ciberseguridad ofensiva; otro, en modelos de inteligencia artificial o en analizar el comportamiento y los errores del sistema. Esta combinación reproduce cada vez mejor la realidad de los nuevos equipos profesionales de ciberseguridad, donde la capacidad de integrar distintas tecnologías resulta tan importante como el dominio aislado de una herramienta.
El objetivo, por tanto, no será únicamente capturar el mayor número de flags. La competición ofrece un escenario en el que experimentar con una pregunta de creciente importancia para investigadores, empresas y administraciones públicas: ¿hasta qué punto puede delegarse en un sistema autónomo la toma de decisiones durante una operación de ciberseguridad y cómo debe diseñarse para que actúe de manera eficaz, controlada y auditable?
Una competición universitaria con alcance nacional
ACDX está desarrollando durante el curso 2026-2027 una liga entre universidades españolas estructurada en distintas fases. El programa contempla jornadas presenciales de iniciación, acceso posterior a retos de entrenamiento y una fase de competición formal con clasificación entre universidades, premios y reconocimiento.
La participación de la Universidad de Almería permitirá incorporar a sus estudiantes a esta comunidad y reforzar la formación práctica en dos ámbitos que están convergiendo de manera acelerada: ciberseguridad e inteligencia artificial.
La infraestructura de la competición se ejecuta en servidores europeos y está diseñada para trabajar con modelos abiertos. ACDX señala igualmente que su plataforma ha sido concebida teniendo en cuenta requisitos europeos de protección de datos y estándares aplicables al ámbito de las administraciones públicas.
Además, la iniciativa cuenta con apoyo institucional y con la participación de entidades tecnológicas vinculadas al desarrollo de los retos y a la infraestructura de inteligencia artificial.
La UAL como espacio para experimentar con las nuevas fronteras de la ciberseguridad
La llegada de ACDX a Almería supone también una oportunidad para acercar al alumnado a un cambio profundo que ya se está produciendo en el sector. La incorporación de agentes de IA capaces de utilizar herramientas, ejecutar código y tomar decisiones está modificando tanto las posibilidades defensivas como las ofensivas de la seguridad informática.
El profesional de ciberseguridad de los próximos años no solo deberá saber utilizar herramientas, analizar vulnerabilidades o investigar incidentes. Tendrá que comprender cómo delegar tareas en sistemas autónomos, cómo supervisarlos, cómo detectar errores en su razonamiento y cómo evitar que una automatización aparentemente eficaz genere nuevos riesgos.
Con esta actividad, la Universidad de Almería ofrece a sus estudiantes la posibilidad de experimentar con estas tecnologías en un entorno competitivo y controlado, aprendiendo mediante la resolución de problemas y enfrentándose a situaciones en las que deberán combinar creatividad, programación, conocimiento técnico y capacidad estratégica.
En ACDX, la pregunta ya no será únicamente quién sabe hackear mejor. La cuestión será quién es capaz de construir el agente que mejor sabe hacerlo.
Datos prácticos
- Evento: ACDX – Automated Cyber Defence Challenge
- Lugar: Universidad de Almería
- Formato: CTF universitario basado en agentes autónomos de inteligencia artificial
- Áreas: Ciberseguridad, inteligencia artificial, pentesting, automatización, criptografía, seguridad web e ingeniería inversa
- Participación: Por equipos
- Curso académico: 2026-2027
- Fecha y horario en la UAL: [FECHA POR DETERMINAR]
- Inscripción: puedes inscribirte ya
Gigantes con forma de juego: por qué la protección digital de la infancia ya no cabe en el salón de casa.
Damos el móvil a un niño para ganar diez minutos de paz. Al otro lado de la pantalla le esperan diseños pensados para no soltarle y, a veces, adultos que no deberían estar ahí. Repasamos qué dice de verdad la evidencia y por qué la responsabilidad ya no puede quedarse solo en las familias.
Introducción: el yelmo de Mambrino en la mano de un niño
Don Quijote vió en una bacía de barbero el yelmo de Mambrino. Nosotros cometemos el error inverso: miramos un yelmo y vemos una bacía. Le damos a un niño una tableta para cocinar tranquilos, para que no llore en el coche o para sobrevivir a la cola del médico, y vemos un juguete. Es un gesto comprensible en una vida agotadora.
Pero lo que entregamos no es un juguete. Es la puerta a sistemas diseñados por equipos muy competentes para retener la atención el mayor tiempo posible. Y, en algunos casos, a plazas públicas donde niños de ocho años comparten espacio en tiempo real con adultos desconocidos.
En este artículo intento separar lo que la evidencia sostiene de lo que el pánico moral exagera. Llevo años formando a unidades policiales de ciberdelito y analizando evidencias digitales, y hay una conclusión que se repite: el problema no es solo cuánto tiempo pasan nuestros hijos ante una pantalla, sino quién diseñó esa pantalla y quién más está mirando a través de ella.
I. Un Rocinante con acelerador y sin frenos
Entre los 9 y los 12 años el cerebro está en obras. El sistema límbico, que gestiona la recompensa y la aprobación social, funciona a pleno rendimiento. La corteza prefrontal, que frena impulsos y evalúa riesgos, no terminará de madurar hasta pasados los veinte. Es un Rocinante con motor de carreras y frenos de bicicleta.
Las plataformas no inventaron esa asimetría, pero la explotan con oficio: notificaciones, desplazamiento infinito, recompensas impredecibles, rachas que no se pueden romper. Son mecánicas de máquina tragaperras aplicadas (el estímulo es el mismo, de hecho) a un usuario que, por pura biología, tiene menos capacidad para levantarse de la silla.
Pedirle a un niño de diez años que se autorregule frente a un sistema diseñado para que no lo haga es como pedirle a Sancho que gobierne la ínsula sin haberle explicado qué es una ínsula.
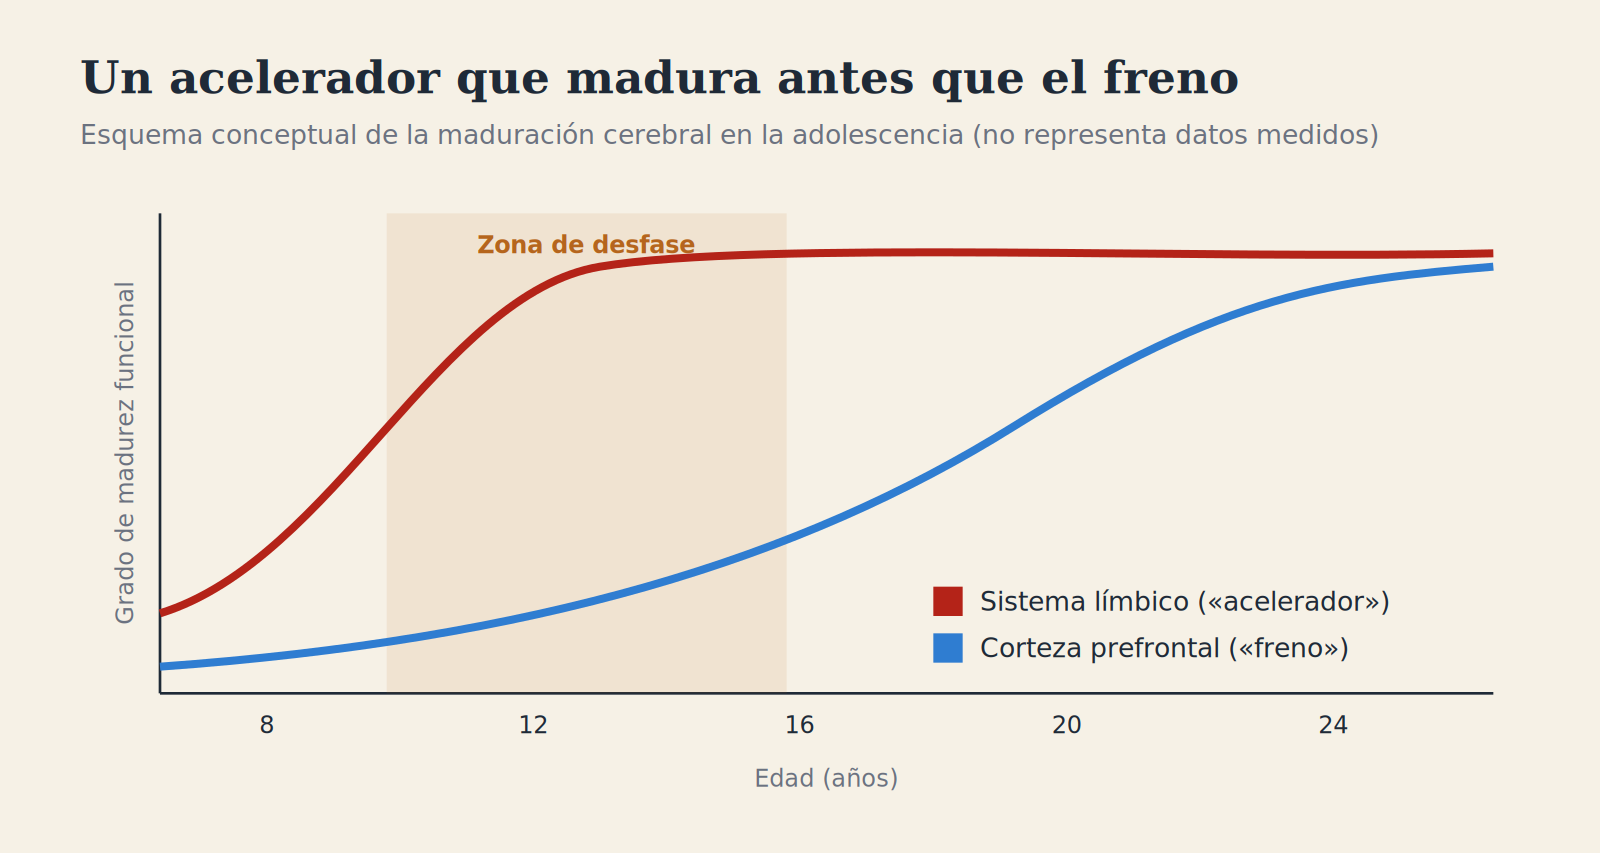
Qué dice el estudio ABCD, y qué no dice. El Adolescent Brain Cognitive Development de los NIH sigue a casi 11.900 niños desde los 9–10 años. Es la mejor fuente que tenemos y conviene citarla con precisión:
- Un análisis con más de 10.000 participantes encontró que más tiempo de pantalla se asocia con síntomas de TDAH algo más intensos y con menor grosor cortical en regiones concretas, aunque el tamaño del efecto es pequeño.
- Otro trabajo del mismo proyecto halló que más uso de redes sociales se asocia con menor grosor y volumen cortical total, y sus autores advierten que hace falta establecer la dirección de esa relación.
- Ya en 2018 la directora del estudio avisó de que
no sabían si las diferencias las causaba la pantalla ni si eran algo malo.
Traducido: hay señales consistentes, pero son asociaciones, no una condena firmada. El adelgazamiento cortical forma parte también de la maduración normal. Quien afirme que el móvil encoge el cerebro está vendiendo el bálsamo de Fierabrás. Y quien diga que no pasa nada, también.
Lo que sí está bien establecido es más prosaico y no menos serio: la pantalla desplaza sueño, movimiento, lectura y conversación. Y la luz y la activación nocturnas retrasan el reloj biológico y reducen la melatonina, como recoge la Asociación Española de Pediatría.
II. Lo que dicen los pediatras y lo que pasa en casa
En diciembre de 2024 la AEP endureció sus recomendaciones: cero pantallas hasta los 6 años y menos de una hora al día entre los 7 y los 12. Un matiz que casi todos los resúmenes se saltan: esa hora incluye el tiempo escolar y los deberes. No es una hora de ocio más el colegio. Es una hora en total.Todavía recuedo, con sorpresa, cómo en una conferencia que dí en la Universidad de Almería (al respecto de este tema) FAPACE y uno de sus expertos se echaba las manos a la cabeza cuando, justamente, decía esto. Y ese es el problema.
| Edad | Recomendación AEP (desde dic. 2024) | Excepciones |
|---|---|---|
| 0–6 años | Cero pantallas: no existe un tiempo seguro | Contacto social breve y acompañado (una videollamada, un cuento) |
| 7–12 años | Menos de 1 hora al día, incluidos colegio y deberes | Uso supervisado, dispositivos fijos, nunca en dormitorio ni baño |
| 13–16 años | Menos de 2 horas al día, incluidos colegio y deberes | Control parental como complemento, retrasar el primer smartphone |
Fuente: infografía del Plan Digital Familiar de la AEP.
La realidad va por otro camino. La encuesta de la Fundación EROSKI, realizada entre mayo y junio de 2025 a 2.581 escolares de 8 a 12 años, dibuja el paisaje:
- La mitad supera la hora diaria recomendada.
- El 58 % tiene cuenta propia en alguna red social, pese a no tener la edad mínima legal.
- Casi uno de cada cuatro nunca está acompañado por un adulto mientras usa pantallas.
- El 43 % dice haberse sentido incómodo o asustado alguna vez delante de una pantalla.
- Más de la mitad percibe que sus padres les hacen menos caso por estar con sus propios dispositivos.
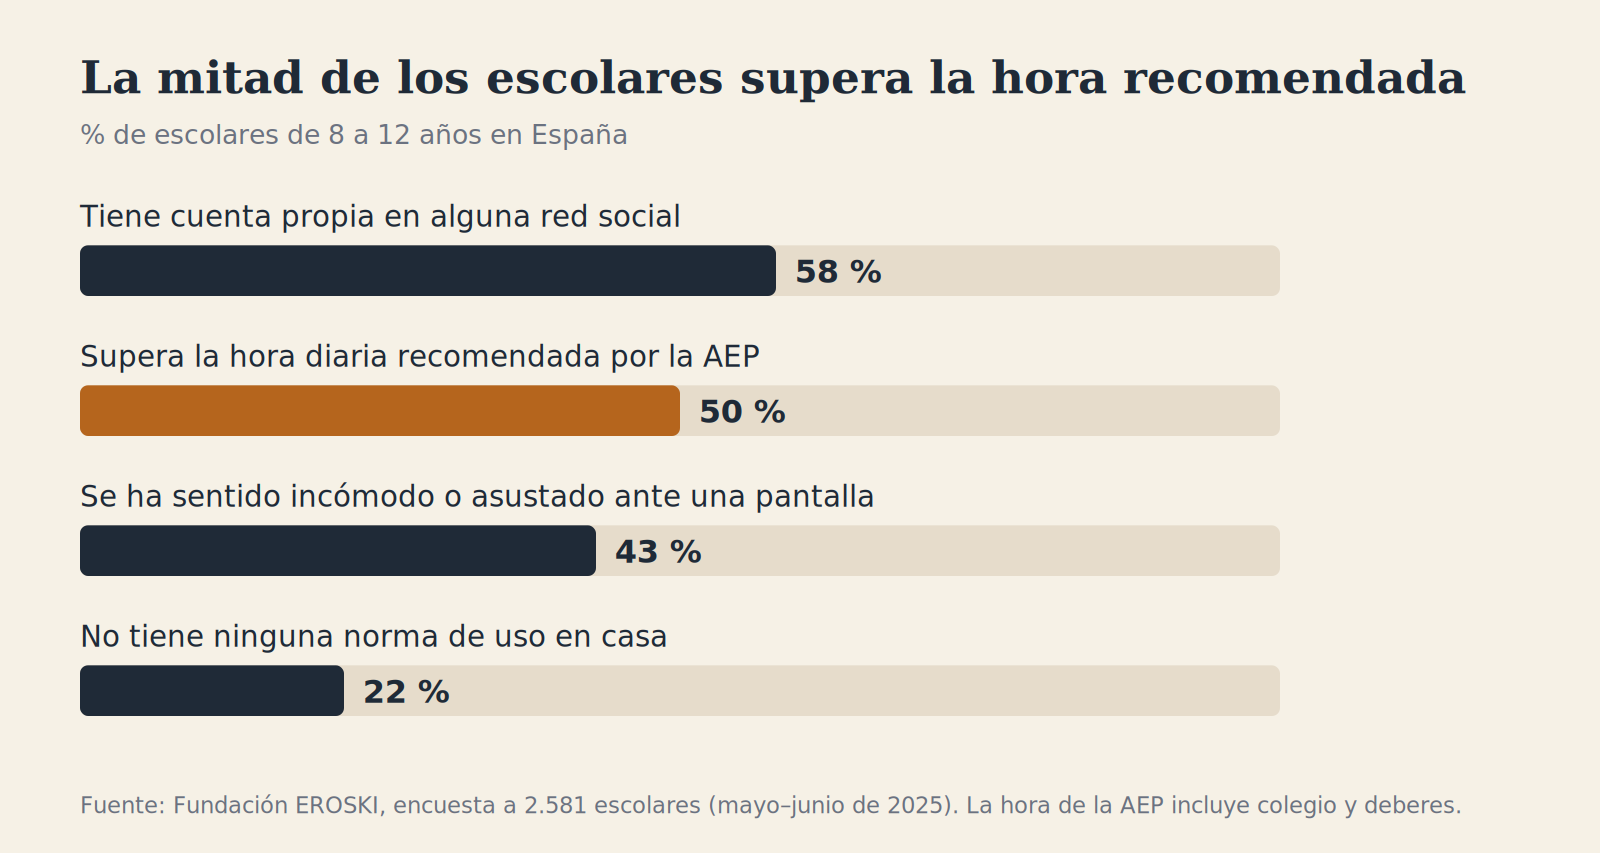
Este último dato es el más incómodo. Antes de culpar a los molinos, conviene mirar quién sujeta la lanza en casa.
La pantalla no regula la emoción del niño: la aplaza. Cuando se apaga, la rabieta vuelve, y además sin haber aprendido nada de ella.
III. Roblox: la venta donde se cruzan niños y caballeros andantes de dudosa orden
Roblox no es un juego: es una plaza pública con economía propia. En el primer trimestre de 2026 alcanzó 132 millones de usuarios activos diarios, y en el segundo bajó a 123 millones, tras un pico de 152 millones en el tercer trimestre de 2025.
La composición por edades es lo que convierte la plaza en un problema de seguridad. Entre los usuarios que ya han verificado su edad, según la propia compañía, el 36 % tiene menos de 13 años, el 38 % entre 13 y 17, y el 26 % es mayor de edad. Es decir, en el mismo espacio conviven decenas de millones de niños y decenas de millones de adultos. Y la empresa ha anunciado incentivos para atraer a más adultos, que gastan más por hora. Y llevo mucho tiempo avisando sobre esto, afortunadamente las voces populares de Internet comienzan a hacerse eco del problema y a informar, ellos tienen la postestad de hacerse escuchar y en este asunto es de agradecer.
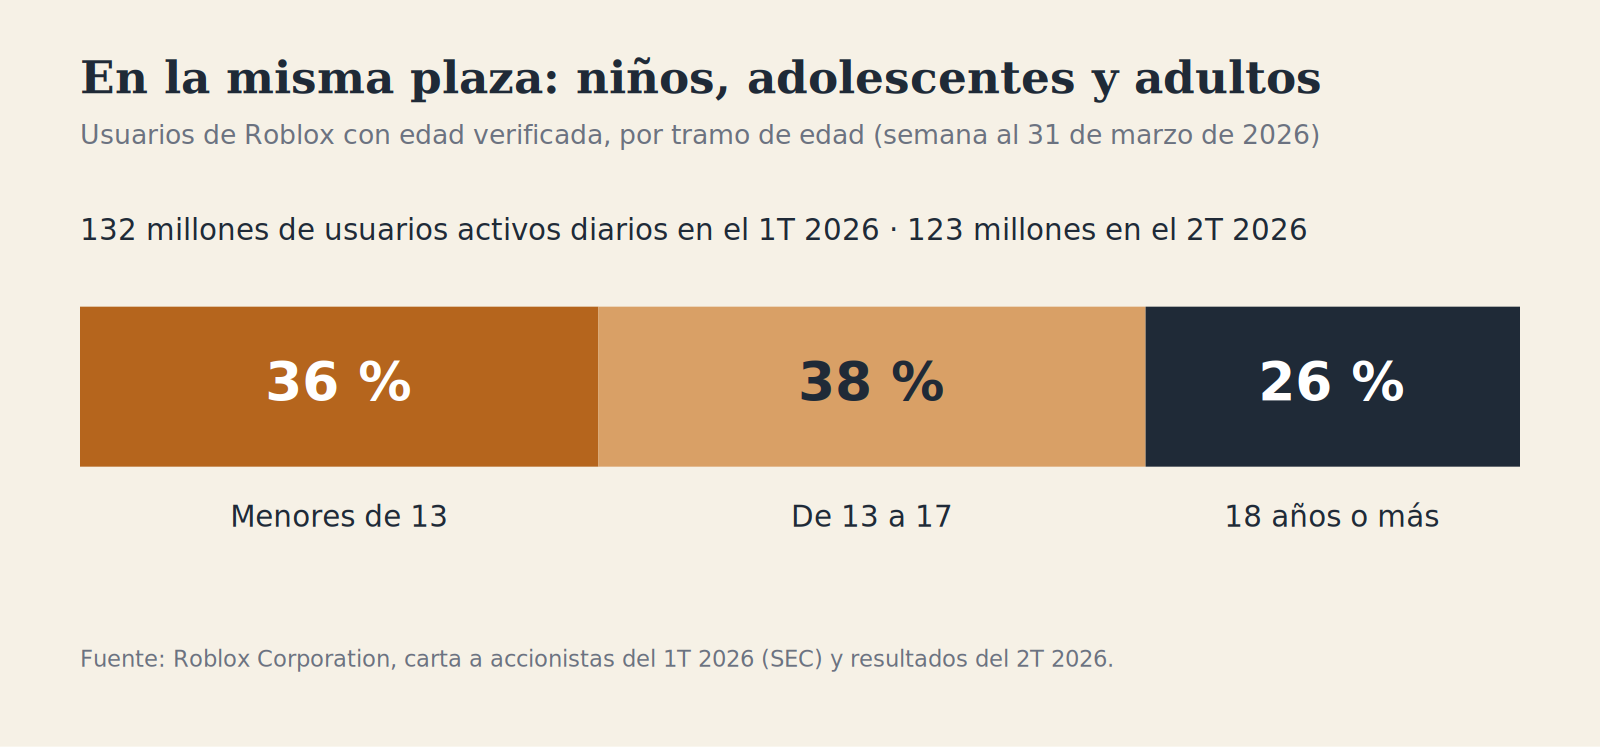
Hay que reconocer un cambio: desde enero de 2026 Roblox exige verificación de edad y restringe la comunicación de las cuentas no verificadas. Llega tarde y bajo presión judicial, pero es exactamente el tipo de medida que el resto del sector lleva años esquivando.
Por qué la moderación no escala. Desde el lado forense, tres problemas estructurales:
- Volumen. Millones de mensajes por minuto hacen inviable la revisión humana. La moderación automática detecta palabras, no intenciones, y quien manipula a un niño rara vez usa palabras prohibidas en las primeras semanas.
- Voz. El chat de voz deja mucho menos rastro que el texto, tanto para los padres como para un investigador. Lo que no queda registrado no se puede auditar después.
- Fuga. El daño casi nunca se consuma en la plataforma de origen. El caso que llegó al juzgado de California empezó en Roblox y continuó en Discord. Cada salto entre plataformas fragmenta la evidencia y la responsabilidad.
Los encantadores de Don Quijote cambiaban los gigantes por molinos. Los de hoy convierten a un adulto en un avatar de diez años y una conversación privada en un juego de rol.
IV. Cómo trabaja el encantador.
El acoso sexual de menores en línea casi nunca empieza con algo explícito. Sigue un patrón gradual, documentado en las demandas y conocido por cualquier unidad de cibercrimen. Lo describo a nivel de patrón, porque lo que necesita un adulto es reconocer las señales, no aprenderse un guion.
- Selección. El agresor busca en espacios abiertos a menores que muestran soledad, baja autoestima o poca supervisión.
- Confianza. Halagos, intereses compartidos y, en los juegos, regalos de moneda virtual u objetos. El regalo crea una sensación de deuda.
- Aislamiento. Aparece la petición de secreto y el paso a canales privados o de voz.
- Migración. La conversación se traslada a otra aplicación con menos moderación.
- Escalada. Contenido cada vez más inapropiado, peticiones de imágenes y, a menudo, chantaje o sextorsión.
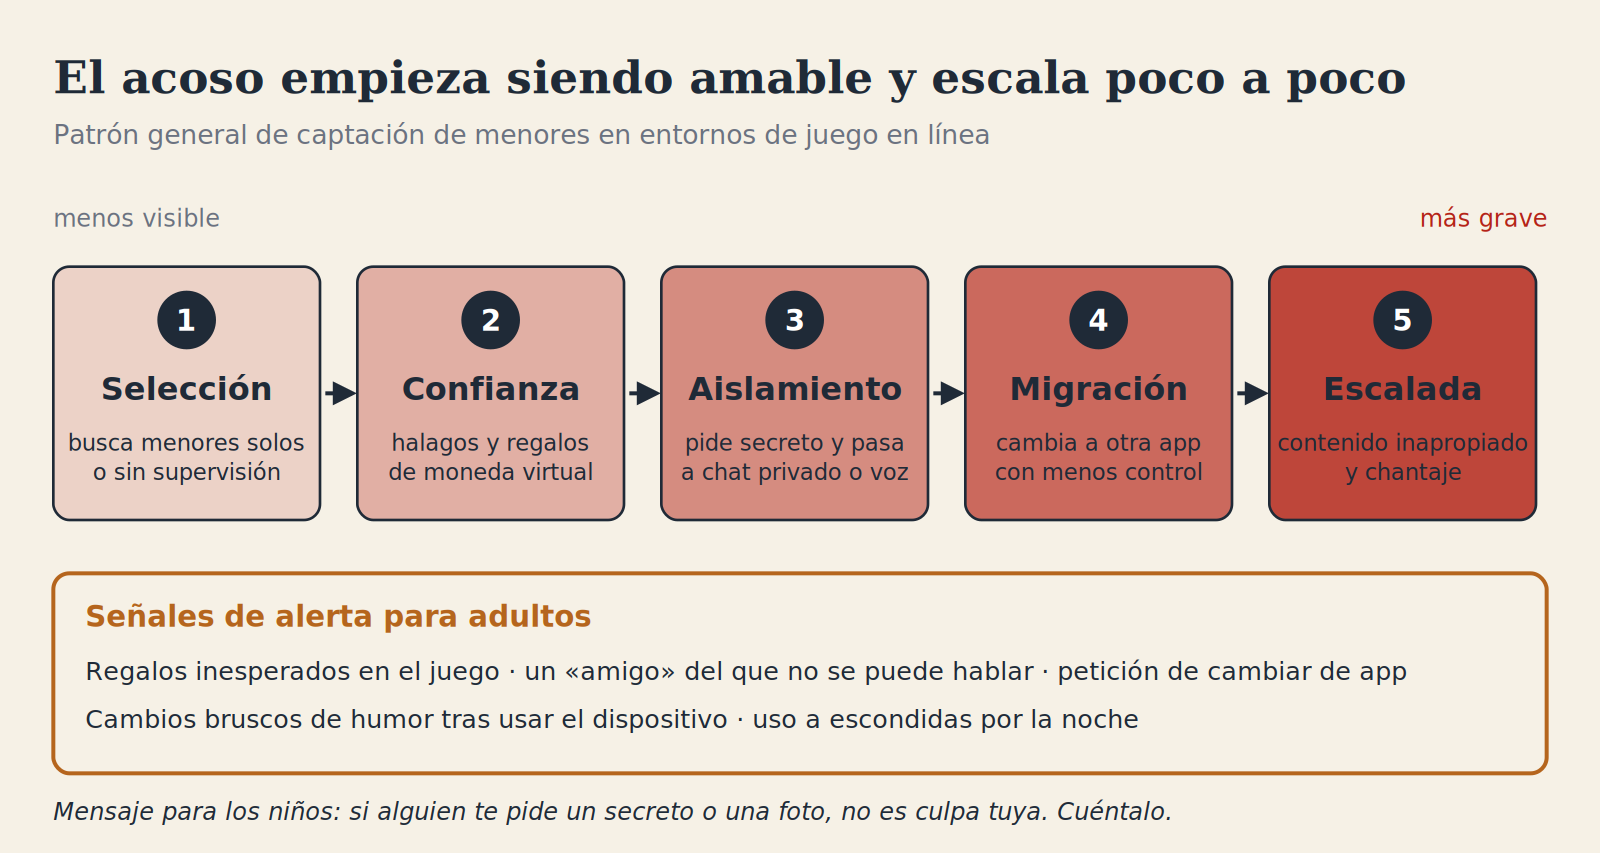
Señales de alerta para padres y docentes: regalos inesperados dentro del juego, un «amigo» del que no se puede hablar, peticiones de cambiar de aplicación, cambios bruscos de humor tras usar el dispositivo y uso a escondidas por la noche.
Y la regla de oro que hay que repetir a los niños hasta el cansancio: si alguien te pide un secreto o una foto, no es culpa tuya y siempre puedes contárnoslo sin que te castiguemos. El miedo a perder el dispositivo es el mejor aliado del agresor.
V. De los tribunales americanos a Bruselas y Madrid
En Estados Unidos, la batalla es judicial. Luisiana demandó a Roblox en agosto de 2025, Kentucky en octubre y Texas en noviembre. Oklahoma se sumó en mayo de 2026, y la lista de estados sigue creciendo. En enero de 2026 los casos federales se agruparon en un litigio multidistrito (MDL 3166) en el Distrito Norte de California.
El hito procesal más relevante llegó el 30 de octubre de 2025: una jueza de San Mateo rechazó que un caso de explotación infantil se resolviera en arbitraje privado. La resolución se apoyó en la ley federal que prohíbe el arbitraje forzoso en casos de abuso sexual. Conviene no exagerarla: afecta a un caso, no es vinculante para otros tribunales y Roblox la ha recurrido. Pero señala el camino: que la negligencia se discuta en público, con jurado, y no en un despacho confidencial.
En Europa, la batalla es regulatoria, y va más despacio de lo que creemos. El artículo 28 de la Ley de Servicios Digitales (DSA) obliga a las plataformas accesibles a menores a garantizar un alto nivel de privacidad y seguridad. En julio de 2025 la Comisión publicó sus directrices, que exigen verificación de edad en entornos de alto riesgo y desactivar por defecto geolocalización, seguimiento y reproducción automática, según el resumen de Digital Poland. Además, la Comisión ha desarrollado una app de verificación de edad como solución transitoria hasta la llegada de la Cartera de Identidad Digital europea.
En España, la ley sigue en la sala de espera. El proyecto de Ley Orgánica para la protección de las personas menores de edad en los entornos digitales superó el debate de totalidad en septiembre de 2025. Eleva a 16 años la edad mínima para registrarse en redes y obliga a los fabricantes a incluir control parental gratuito. A finales de septiembre de 2026 la ponencia seguía preparando el texto, que obligaría a las plataformas a demostrar ante la CNMC que no usan diseños adictivos. Al ser orgánica, necesita mayoría absoluta, y las cuentas parlamentarias no están claras.
Aquí está la paradoja que más me interesa como europeo. Tenemos el mejor marco teórico del mundo, pero la presión real sobre la empresa la están ejerciendo fiscales de Texas y Oklahoma. Otra vez, la soberanía digital europea pasa por esperar a que decidan otros.
VI. Qué hacer mientras llega la ley
No hace falta quemar la biblioteca, como hicieron el cura y el barbero con los libros de caballerías. Hace falta criterio.
En casa:
- Pactar un Plan Digital Familiar por escrito, con límites y consecuencias. La AEP ofrece una plantilla gratuita.
- Sacar las pantallas de dormitorios y baños y apagarlas una o dos horas antes de dormir. Un cargador común en el salón resuelve más que cualquier app.
- Desactivar el chat con desconocidos y el chat de voz en las plataformas de juego, y revisar juntos la lista de amigos de vez en cuando.
- Retrasar el primer smartphone propio. Para empezar, mejor un teléfono sin acceso a internet.
- Predicar con el ejemplo. Si más de la mitad de los niños siente que el móvil de sus padres les roba atención, el primer control parental es el nuestro.
En el aula:
- Enseñar las señales del patrón de captación con el mismo rigor con que se enseña educación vial.
- Dejar claro que pedir ayuda nunca implica castigo.
- Conocer el canal de denuncia: la Policía Nacional, la Guardia Civil y el teléfono 017 del INCIBE atienden estos casos.
«Desfacer» el entuerto
Don Quijote salió a desfacer entuertos y acabó apaleado porque confundió la realidad con sus lecturas. Nosotros corremos el riesgo contrario: confundimos con un juguete una industria muy sofisticada que monetiza la atención de nuestros hijos.
La respuesta no es el pánico ni la prohibición ciega. Son tres cosas a la vez: presencia adulta en casa, educación en la escuela y exigencia legal a quien diseña el producto. Las dos primeras dependen de nosotros. La tercera depende de que Europa y España dejen de llegar siempre después que un fiscal de Oklahoma.
Quien lea esto y haya llegado aquí, debe reflexionar:
¿Usamos la tecnología para estar más cerca de nuestros hijos o para no tener que estar?
Referencias
- Asociación Española de Pediatría (2024). Nota de prensa: actualización del Plan Digital Familiar.
- AEP. Infografía de recomendaciones por edad y Plan Digital Familiar.
- Fundación EROSKI (2025). Encuesta escolar «Hábitos de vida saludables e impacto de pantallas».
- Estudio ABCD: tiempo de pantalla, TDAH y estructura cerebral y uso de redes sociales y morfología cortical.
- Bloomberg (2018). Declaraciones de la directora del estudio ABCD.
- Roblox Corporation. Carta a accionistas, primer trimestre de 2026 (SEC) y resultados del segundo trimestre de 2026.
- ABC News (2025). La jueza mantiene en audiencia pública el caso contra Roblox.
- Texas Tribune / KWTX (2025). Texas demanda a Roblox.
- King & Spalding (2026). Artículo 28 de la DSA y la app europea de verificación de edad.
- Ministerio de la Presidencia (2025). El Congreso inicia la tramitación de la ley de menores en entornos digitales.
- Demócrata (2026). Estado de la tramitación en el Congreso.

