Cuando un ciberataque rompe la cadena de frío: el aviso de Francia que el sector agroalimentario almeriense no debería ignorar
Un ataque contra los sistemas de refrigeración de cientos de supermercados franceses ha demostrado en unas horas algo que desde el sector de la ciberseguridad se viene advirtiendo desde hace tiempo: un ciberataque ya no tiene por qué limitarse a robar datos o bloquear ordenadores. Puede alterar procesos físicos, destruir producto, detener una cadena logística y provocar pérdidas millonarias. El 18 y 19 de febrero de 2027, la Universidad de Almería dedicará sus III Jornadas de Ciberseguridad, Ciberdefensa y Seguridad Nacional precisamente a este problema: proteger el sector agroalimentario y logístico, del campo al lineal.
Hay noticias que parecen escritas para ilustrar un escenario de riesgo. Esta no lo es. Es real.
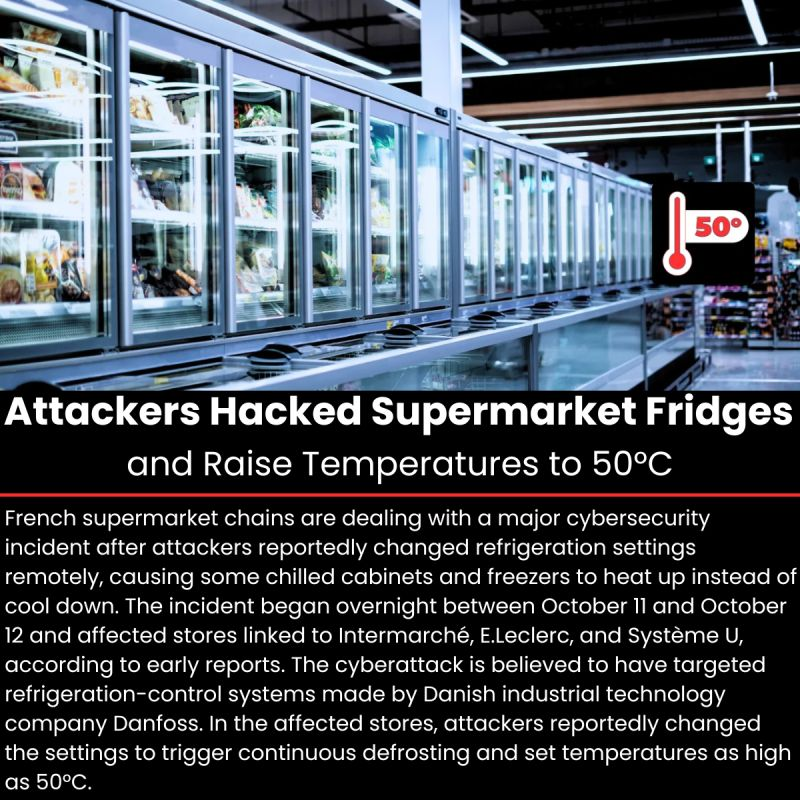
Durante la noche del 11 al 12 de octubre de 2026, un grupo organizado de atacantes consiguieron manipular remotamente sistemas de refrigeración utilizados por supermercados franceses. En algunos establecimientos, frigoríficos y congeladores alcanzaron temperaturas de hasta 50 ºC durante horas. El resultado fue producto inutilizado, pérdida de mercancía y, según las autoridades francesas, incluso incendios. Reuters informa de cientos de establecimientos afectados: solo Intermarché reconoció alrededor de 150 tiendas, Carrefour comunicó 80 y Monoprix aproximadamente un 5 % de su red. Amplia la información en Reuters
El presidente de Intermarché llegó a hablar de decenas de millones de euros de pérdidas en un solo día. Amplia la información en Reuters
Y esto es lo verdaderamente importante: no fue necesario atacar el supermercado como lo imaginamos tradicionalmente. Bastó con atacar aquello que mantiene vivo su producto.
El objetivo era la temperatura
Estamos acostumbrados a asociar «ciberataque» con ransomware, robo de contraseñas, filtración de bases de datos o bloqueo de servidores.Pero la digitalización de la industria ha introducido una dimensión mucho más preocupante.
Cuando los sistemas informáticos controlan procesos físicos, atacar el software significa poder atacar la realidad.
Un controlador ya no gestiona únicamente unos bits. Puede gestionar:
- una cámara frigorífica;
- un sistema de riego;
- una bomba;
- una válvula;
- la temperatura de un almacén;
- una línea de clasificación;
- una cinta transportadora;
- una instalación de envasado;
- la atmósfera controlada de una cámara;
- la telemetría de un camión;
- la geolocalización de una flota;
- o el mantenimiento remoto de una instalación industrial.
En Francia, los sistemas de frío podían administrarse remotamente a través de Internet para facilitar las labores de mantenimiento. Precisamente esa capacidad de administración remota convirtió una funcionalidad legítima en una superficie de ataque.Esto es un tema que estudiamos profundamente en la asignatura que imparto en el máster interuniversitario de Transformación Digital de Empresas que es concretamente la asignatura de Ciberseguridad y Blockchain.
La agencia francesa ANSSI investiga el incidente. Según Reuters, las unidades afectadas utilizaban sistemas de gestión de refrigeración de Danfoss y la propia compañía indicó que los equipos afectados ejecutaban firmware desactualizado. Además, investigaciones previas habían identificado vulnerabilidades en controladores Danfoss que podían permitir eludir mecanismos de autenticación y ejecutar código sobre dispositivos comprometidos. Amplía la información en Reuters
La enseñanza debería preocupar a cualquier empresa que opere sistemas industriales: una instalación puede funcionar perfectamente durante diez años y seguir siendo operativamente fiable mientras se ha convertido, silenciosamente, en tecnológicamente vulnerable.
Ahora traslademos el escenario a Almería
Cambien por un momento un supermercado francés por nuestra cadena agroalimentaria.
- Un invernadero.
- Una comunidad de regantes.
- Una central hortofrutícola.
- Una cooperativa.
- Una planta de manipulado.
- Una instalación frigorífica.
- Un almacén.
- Un operador logístico.
- Una flota de camiones refrigerados.
- Una plataforma de trazabilidad.
- Un proveedor de mantenimiento remoto.
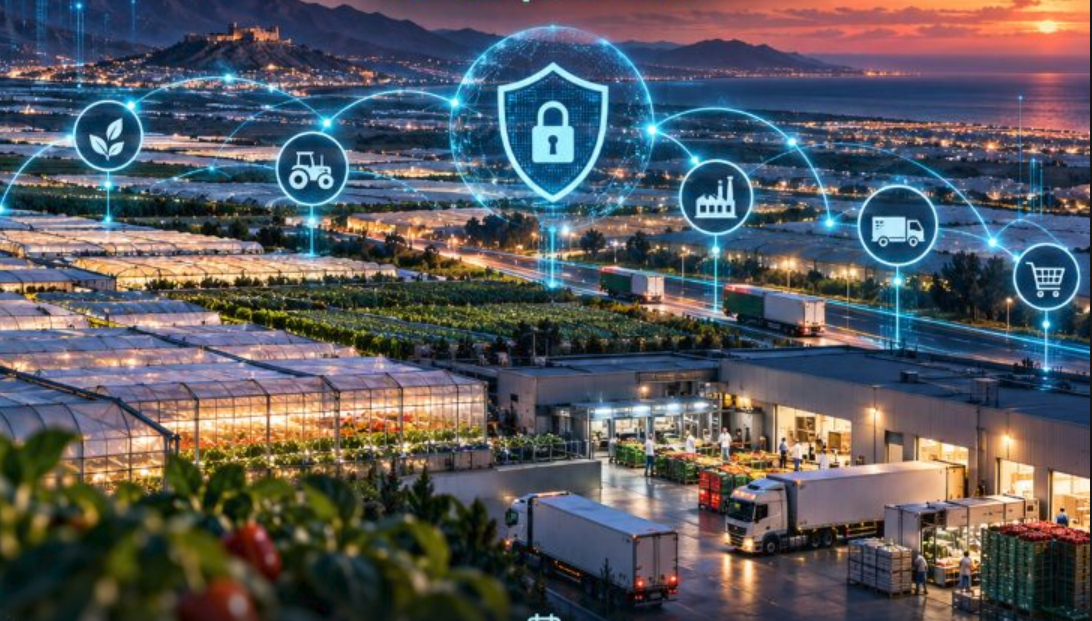
Ahora pensemos en las consecuencias de alterar un solo parámetro en el lugar adecuado. No hace falta cifrar todos los servidores de una empresa. Puede ser suficiente con impedir el riego durante unas horas críticas. Modificar una consigna de temperatura. Detener una línea de manipulado. Alterar la climatización de una cámara.Deshabilitar sensores. Manipular datos de trazabilidad. Interferir la telemetría de una flota. Bloquear el ERP precisamente cuando deben salir decenas de camiones. O comprometer al proveedor tecnológico que administra remotamente instalaciones de varias empresas.
Ésta es la diferencia entre hablar de seguridad informática y hablar de ciberseguridad industrial y continuidad del negocio.
Una cosecha no se restaura desde una copia de seguridad
- Podemos reinstalar un servidor.
- Podemos recuperar una máquina virtual.
- Podemos restaurar una base de datos.
- Incluso podemos reconstruir una red.
Pero no podemos restaurar un tomate deteriorado, recuperar una partida cuya cadena de frío ha sido rota ni devolver las horas perdidas a un producto perecedero que tenía que estar mañana en un supermercado europeo.
Esa es precisamente una de las ideas que vertebran las próximas III Jornadas de Ciberseguridad, Ciberdefensa y Seguridad Nacional, organizadas en el marco del Seminario Permanente «Seguridad Nacional, Sociedad Digital y Ciberdelito» de la Universidad de Almería:
Un sistema se restaura; una cosecha, no.
Las Jornadas se celebrarán los días 18 y 19 de febrero de 2027 en el Paraninfo de la Universidad de Almería y estarán específicamente dedicadas a la protección del sector agroalimentario y logístico almeriense. Amplía la información sobre las III Jornadas de Ciberseguridad en la web del Seminario Permanente
Resulta casi inquietante la coincidencia temporal.
La Universidad de Almería anunció el 8 de octubre que la tercera edición se centraría en proteger la cadena agroalimentaria «del campo al lineal del supermercado». Sección de noticias del Seminario Permanente donde se anunció las fechas de las III Jornadas de Ciberseguridad
Tres días después comenzaba en Francia un ataque cuyo objetivo era, literalmente, el último eslabón de esa cadena: el lineal del supermercado.
No podría existir una demostración más clara de por qué estas Jornadas son necesarias.
Del campo al lineal significa proteger toda la cadena
Uno de los errores que debemos evitar es creer que estamos ante un problema exclusivo de los departamentos informáticos.
No lo es.
La agricultura moderna se ha convertido en una enorme infraestructura digital distribuida.
Sensores IoT, controladores, automatización, estaciones meteorológicas, sistemas de fertirrigación, PLC, cámaras frigoríficas, ERP, trazabilidad, plataformas cloud, aplicaciones móviles, telemetría, GPS, comunicaciones M2M, proveedores externos, mantenimiento remoto y sistemas logísticos forman ya una única cadena tecnológica.
La propia presentación de las III Jornadas lo resume de forma muy clara: productores, proveedores, comercializadoras, transportistas, distribuidores y clientes se encuentran interconectados, de manera que la paralización de un eslabón puede propagarse hacia empresas que ni siquiera han sido atacadas directamente. Seminario Permanente
Por eso el incidente francés contiene otra enseñanza fundamental.
El riesgo de mi proveedor también es mi riesgo.
Una empresa puede tener perfectamente protegida su red corporativa y continuar siendo vulnerable a través de:
- su empresa de mantenimiento;
- el fabricante de un equipo industrial;
- una cuenta de soporte remoto;
- una VPN olvidada;
- un firmware que nadie actualiza;
- un sistema legado;
- una plataforma cloud;
- un proveedor logístico;
- un integrador;
- o un dispositivo conectado que nunca fue considerado un «ordenador».
En ciberseguridad industrial, la pregunta ya no puede ser únicamente:
¿Está segura mi empresa?
La pregunta correcta es:
¿Está segura la cadena de la que depende mi empresa?
El peor momento para conocer nuestro plan de contingencia es durante el ataque
Existe otra peligrosa percepción: Cuando ocurra, llamaremos a informática.
Pero cuando una empresa descubre a las tres de la madrugada que alguien está modificando remotamente la temperatura de sus cámaras frigoríficas, el problema ya no consiste simplemente en encontrar el malware.
Las preguntas son otras.
- ¿Quién tiene autoridad para desconectar el acceso remoto?
- ¿Se puede seguir operando manualmente?
- ¿Sabemos aislar la red OT sin detener toda la producción?
- ¿Disponemos de configuraciones de respaldo de los controladores?
- ¿Quién conoce las credenciales administrativas?
- ¿Tenemos inventariados nuestros equipos y versiones de firmware?
- ¿Podemos detectar una modificación anómala de una consigna?
- ¿Quién llama al proveedor?
- ¿Quién informa a dirección?
- ¿Quién evalúa la seguridad alimentaria?
- ¿Quién decide si un producto debe desecharse?
- ¿A quién notificamos el incidente?
- ¿Podemos continuar cargando camiones?
- ¿Cuánto tiempo podemos permanecer detenidos?
- ¿Horas?
- ¿Un día?
- ¿Dos?
- Y, sobre todo:
¿hemos ensayado alguna vez la respuesta?
Si la primera vez que una organización reúne a informática, producción, mantenimiento, logística, dirección, asesoría jurídica y comunicación es después del incidente, llega tarde.
Por qué las empresas almerienses deberían estar el 18 y 19 de febrero en la UAL
Las III Jornadas no se plantean exclusivamente como un congreso para especialistas en informática.
Su objetivo es mucho más amplio.
Están dirigidas a ese ecosistema empresarial cuya actividad depende directa o indirectamente del campo almeriense: productores, cooperativas, comercializadoras, centrales hortofrutícolas, empresas de transporte, operadores logísticos, fabricantes, proveedores de tecnología, empresas auxiliares, entidades financieras, aseguradoras, administraciones y responsables de infraestructuras. Fecha y objetivo de las III Jornadas en la web del Seminario Permanente
Durante las Jornadas se abordarán cuestiones como la protección de entornos industriales conectados, la seguridad de sistemas OT, la telemetría y geolocalización de flotas, la detección temprana de incidentes, la respuesta y recuperación, la cadena de suministro y las obligaciones derivadas del nuevo marco normativo europeo. III Jornadas en la web del Seminario Permanente
Pero quizá exista una razón todavía más importante para asistir:
conocernos antes de necesitarnos.
Una crisis grave no es el momento adecuado para buscar el teléfono del responsable de ciberseguridad de un proveedor, descubrir quién investiga este tipo de delitos, localizar especialistas en OT, preguntar a otra empresa cómo solucionó un problema parecido o averiguar qué organismo puede ayudarnos.
Las Jornadas pretenden precisamente construir esa red entre empresas, universidad, administraciones, expertos y Fuerzas y Cuerpos de Seguridad. Seminario Permanente
No se trata de preguntarse si alguien querrá atacar nuestros tomates
A veces se escucha:
¿Quién va a querer atacar una empresa agrícola? La pregunta parte de una premisa equivocada. Un atacante no necesita tener nada contra nuestra agricultura. Puede buscar dinero. Extorsión. Sabotaje. Desestabilización. Acceso a otra organización. Comprometer un proveedor. Aprovechar sistemas expuestos masivamente. O simplemente explotar una infraestructura vulnerable porque puede hacerlo.
El incidente francés demuestra además que el daño digital puede transformarse inmediatamente en daño económico y físico. Y ahí radica probablemente el mayor cambio que debemos asumir. La ciberseguridad del sector agroalimentario ya no consiste únicamente en proteger información.
Consiste en proteger:
producción, producto, instalaciones, logística, empleo, contratos, exportaciones, reputación y capacidad de abastecimiento.
Francia acaba de ofrecernos un ejercicio práctico que nadie quería realizar
La buena noticia es que Almería todavía puede aprender de incidentes sufridos por otros antes de tener que aprender de uno propio. La mala noticia es que ya no podemos alegar que estos escenarios son teóricos. Han ocurrido. Un sistema conectado aparentemente tan cotidiano como el controlador de los frigoríficos de un supermercado ha bastado para provocar destrucción de producto, interrupciones operativas, incendios y pérdidas económicas de enorme magnitud. Amplía la información en Reuters
Ahora pensemos en una provincia cuyo motor económico mueve producto perecedero, trabaja con ventanas temporales extraordinariamente estrechas y depende de una compleja infraestructura tecnológica y logística para colocar ese producto en mercados europeos a miles de kilómetros de distancia.
La pregunta no debería ser: ¿Necesitamos invertir más en ciberseguridad?
Quizá sea ésta: ¿Cuánto estamos dispuestos a perder antes de hacerlo?
18 y 19 de febrero de 2027: una fecha que el sector debería reservar
Las III Jornadas de Ciberseguridad, Ciberdefensa y Seguridad Nacional se celebrarán en el Paraninfo de la Universidad de Almería los días 18 y 19 de febrero de 2027.
El programa y los participantes se irán publicando progresivamente. El plazo de inscripción todavía no está abierto. Seminario Permanente
Puede consultarse toda la información en:
- Web del Seminario Permanente «Seguridad Nacional, Sociedad Digital y Ciberdelito»
- III Jornadas de Ciberseguridad, Ciberdefensa y Seguridad Nacional — edición 2027
- Actualidad: «Las III Jornadas ya tienen fecha: 18 y 19 de febrero de 2027»
El ataque sufrido en Francia convierte el lema de estas Jornadas en algo más que una frase.
Un sistema se restaura. Una cosecha, no.
Y quizá haya que añadir algo más:
La ciberseguridad del campo almeriense no empieza cuando llega el ataque. Empieza antes.
Nos vemos el 18 y 19 de febrero en la Universidad de Almería.

