La dependencia que puede detener su empresa: controlar un producto digital más allá de la compra
Una empresa puede ser propietaria de sus equipos y carecer de capacidad real para mantenerlos seguros. Anatomía técnica de las dependencias, el firmware, los accesos y las actualizaciones que sostienen la producción, y de la inversión necesaria para recuperar el control.
El proceso físico depende de una cadena digital que atraviesa equipos, software y proveedores. Ilustración conceptual generada con inteligencia artificial; no representa una instalación real.
A las seis de la mañana, una central hortofrutícola necesita arrancar su línea de clasificación. El equipo responde, pero el servicio que valida su licencia no está disponible. El técnico local tiene acceso al cuadro eléctrico, aunque no dispone de las credenciales de administración del controlador. El integrador conserva una copia del programa, pero nadie puede asegurar que coincida con la versión instalada. Mientras se suceden las llamadas, el producto sigue entrando y los compromisos de entrega permanecen intactos.
Es un escenario hipotético, no la descripción de un incidente ocurrido en una empresa de Almería. Su utilidad consiste en plantear una pregunta incómoda: ¿qué significa ser propietario de una instalación si la capacidad de mantenerla en funcionamiento depende de elementos que la empresa no conoce, no puede verificar o no está en condiciones de sustituir?
En nuestro Observatorio (Seminario Permanente) sobre ciberresiliencia explicamos las orientaciones de la Comisión Europea sobre el Reglamento de Ciberresiliencia. El análisis técnico que sigue desarrolla sus consecuencias para quienes fabrican, integran y compran tecnología. Las orientaciones C/2026/6013 pueden consultarse íntegramente en español (PDF). Conviene distinguir sus aclaraciones jurídicas de las medidas de ingeniería y gestión que aquí se proponen para llevarlas a la práctica.
Tener el equipo no equivale a poder gobernarlo
Una factura acredita una adquisición. La capacidad de controlar un producto digital exige algo más: identificar sus componentes, conocer quién puede modificarlos, verificar qué software se ejecuta, restringir sus comunicaciones y disponer de una vía viable de corrección o recuperación. Cuando esas capacidades faltan, la empresa puede seguir produciendo durante años, pero lo hace sobre una dependencia que todavía no ha puesto a prueba.
Hablar de «control absoluto» debe expresar una exigencia de responsabilidad y trazabilidad, nunca una garantía de invulnerabilidad. Ningún fabricante conoce todas las vulnerabilidades futuras ni una empresa necesita ser dueña del código de cada componente que utiliza. Lo exigible desde una gestión rigurosa es que cada dependencia relevante tenga un responsable, unas evidencias de seguridad y una alternativa de actuación cuando falle. Los límites de acceso al código, al diagnóstico o al mantenimiento deben conocerse antes de que se conviertan en un obstáculo operativo.
Esto afecta a una empresa que desarrolla sensores para invernaderos, a un integrador que vende automatismos con su marca y a una cooperativa que compra un sistema de control. Sus obligaciones jurídicas pueden ser distintas; su exposición a una interrupción del proceso puede estar estrechamente conectada. El tamaño del departamento informático no determina cuántas dependencias digitales sostienen el negocio.
El producto real es un sistema de dependencias
La caja visible suele contener solo una parte del producto. El comportamiento final depende del microcontrolador, del cargador de arranque, del sistema operativo, de bibliotecas de comunicaciones, del firmware de módulos auxiliares y de las configuraciones de ejecución. Puede depender también de una aplicación móvil, de un servidor de actualizaciones, de certificados digitales o de un servicio remoto. Cada elemento introduce una relación de confianza y, en ocasiones, un punto de fallo común a muchos equipos.
Una conexión cifrada, por ejemplo, protege el tránsito de los datos bajo determinadas condiciones, pero no resuelve una cuenta de mantenimiento con permisos excesivos ni demuestra que el servidor remoto sea confiable. Un componente con buena reputación tampoco garantiza que la integración limite correctamente sus privilegios. El análisis debe recorrer los flujos de datos y las fronteras de confianza: dónde entra información externa, quién la interpreta, con qué permisos y qué consecuencias físicas puede provocar una orden aceptada.
La pregunta técnica pasa de «¿tiene antivirus?» a «¿qué puede hacer este componente si se compromete?». Una pasarela con acceso simultáneo a una red de oficina y a una red de control merece atención por su posición y sus permisos, incluso aunque su función aparente sea transportar datos. Un fallo puede afectar a confidencialidad, integridad o disponibilidad; en entornos industriales debe valorarse además su interacción con la seguridad física del proceso.
La guía de seguridad de tecnología operacional de NIST, SP 800-82 Rev. 3, insiste en atender las particularidades de rendimiento, fiabilidad y seguridad de estos sistemas. Trasladar sin adaptación una práctica de oficina a un controlador puede crear un riesgo adicional. La evaluación y las pruebas deben respetar el proceso industrial.
El inventario que sirve cuando llega una alerta
Saber cuántos ordenadores hay en la oficina resulta insuficiente para responder a una vulnerabilidad de producto. Hace falta relacionar cada unidad con su modelo, revisión de hardware, versión de firmware, configuración relevante, ubicación, función y responsable. Deben quedar registradas también las fechas de soporte y la vía autorizada de mantenimiento. Una etiqueta de activo y una dirección IP son puntos de partida, no una descripción completa de su estado.
La SBOM, o lista de materiales de software, añade visibilidad sobre los componentes incorporados. Su utilidad depende de que corresponda al artefacto efectivamente entregado: una biblioteca presente en el repositorio puede no incluirse en el binario; otra puede llegar dentro de un módulo cerrado de un proveedor. Por eso conviene contrastar la información de construcción con el resultado distribuido y registrar las limitaciones de visibilidad. Los formatos estructurados, como SPDX o CycloneDX, facilitan el intercambio y el procesamiento, pero el formato por sí solo no acredita la calidad del inventario.
El vínculo decisivo conecta componente, artefacto y equipo instalado. Si una biblioteca vulnerable aparece en una imagen de firmware, debe poder determinarse qué revisiones de producto incorporan esa imagen y qué clientes o instalaciones las utilizan. Un hash identifica un artefacto con precisión, pero no dice por sí mismo dónde se ha desplegado ni si es seguro. El registro de distribución debe completarse, cuando sea viable, con la verificación del estado realmente instalado.
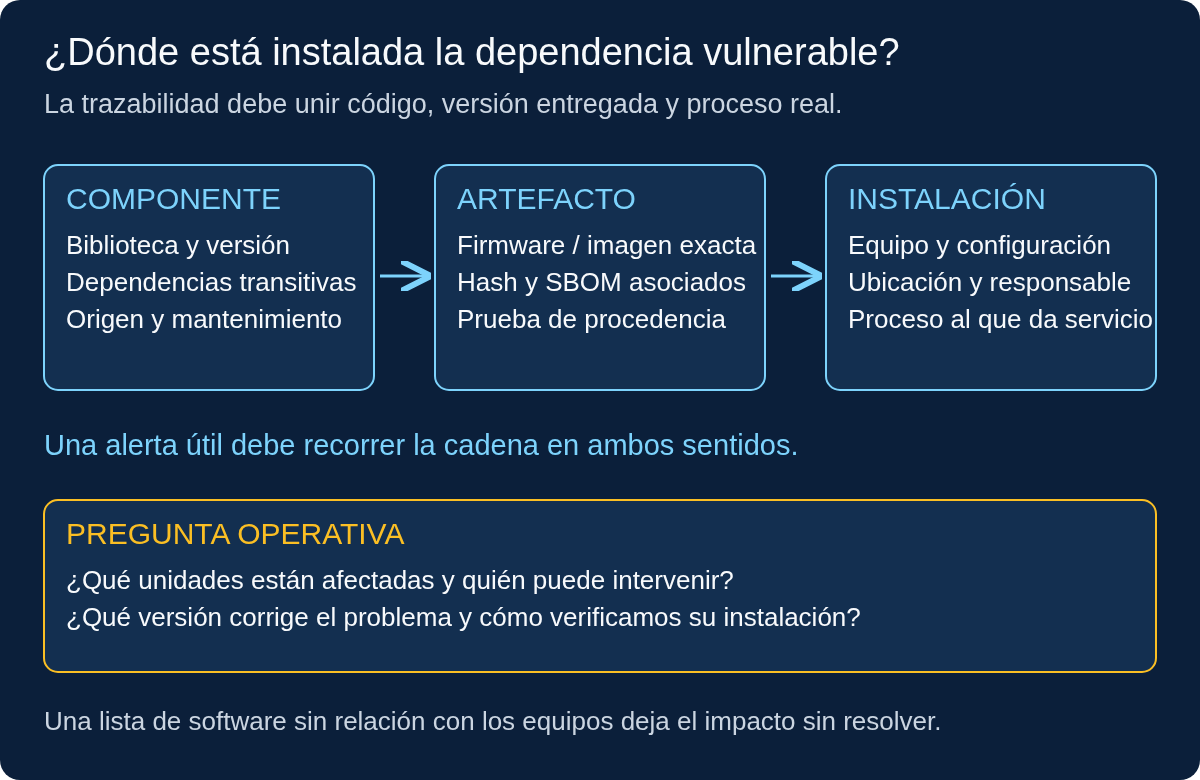
La relación entre dependencia, versión distribuida e instalación convierte una alerta de seguridad en una decisión operativa. Diagrama de elaboración propia, disponible a tamaño completo.
Imaginemos que el fabricante recibe un aviso sobre la biblioteca de comunicaciones incluida en un módulo. Sin esa trazabilidad, puede verse obligado a revisar manualmente familias enteras de equipos o a comunicar una afectación que aún no puede delimitar. Con ella, puede acotar el análisis a versiones y configuraciones concretas. La diferencia se traduce en horas de incertidumbre, alcance de la intervención y capacidad de informar con precisión.
Una vulnerabilidad requiere contexto, pero el contexto necesita pruebas
La presencia de una referencia CVE en una dependencia no demuestra automáticamente que el producto final sea explotable. La funcionalidad vulnerable podría no compilarse, no ejecutarse o quedar fuera de los caminos accesibles en una configuración determinada. Tampoco basta con afirmar que «el equipo está detrás de un cortafuegos»: deben revisarse los accesos reales, el mantenimiento remoto y los cambios previsibles de configuración.
El análisis debe documentar la correspondencia de versiones, las condiciones necesarias para explotar el fallo, la exposición y las consecuencias sobre el proceso. El mecanismo VEX, explicado por CycloneDX, permite comunicar de forma estructurada si una vulnerabilidad afecta a un producto en su contexto. Una declaración de no afectación necesita una justificación técnica y un ámbito de validez; pierde fuerza si cambia la versión o desaparece el control en el que se apoyaba.
La puntuación de gravedad ayuda a ordenar el trabajo, pero no representa por sí sola el riesgo empresarial. Un fallo de gravedad técnica elevada en una función inaccesible puede requerir una respuesta distinta de otro que permita alterar un parámetro crítico desde un acceso de mantenimiento activo. Deben combinarse evidencia de explotación, alcanzabilidad, privilegios, consecuencias y controles existentes. La falta de certeza tampoco autoriza a aplazar indefinidamente la investigación.
La cadena de construcción también forma parte del producto
Un fabricante puede revisar cuidadosamente su código y distribuir, aun así, un artefacto alterado si un atacante compromete el proceso de construcción o publicación. Los repositorios, las cuentas de servicio, las herramientas de compilación, las dependencias descargadas y las claves de firma forman parte de la superficie de confianza. La seguridad del producto empieza antes de que exista su binario final.
Desde la ingeniería, esto aconseja proteger las identidades que autorizan cambios, revisar modificaciones sensibles, fijar las versiones de las dependencias y controlar las entradas del proceso de construcción. Conviene generar evidencias que relacionen un artefacto con el código fuente y el proceso que lo produjo. La especificación SLSA ofrece un marco para mejorar progresivamente esas garantías y describir la procedencia de los artefactos. Su adopción debe ajustarse al riesgo y a las capacidades de la organización; no constituye por sí sola una declaración de conformidad con el Reglamento.
Una firma digital válida demuestra determinadas propiedades sobre el origen y la integridad, bajo la confianza depositada en la clave y en su uso. Un paquete malicioso firmado con una clave comprometida puede superar una comprobación criptográfica correcta. Por ello importa quién puede ordenar la firma, cómo se protege la clave, qué evidencias se exigen antes de publicar y cómo se revoca la confianza si se produce un compromiso.
El Secure Software Development Framework de NIST, SP 800-218, sitúa la seguridad dentro del ciclo de desarrollo y la respuesta a vulnerabilidades. En un fabricante pequeño puede traducirse en menos herramientas de las que suele imaginarse, pero en responsabilidades mucho más claras: quién revisa un cambio, quién autoriza una entrega y quién responde cuando aparece un defecto de seguridad.
Actualizar es una operación de ingeniería
«El proveedor enviará un parche» deja demasiadas decisiones pendientes. Hay que comprobar que el dispositivo puede autenticar la actualización, que distingue productos y revisiones compatibles, que gestiona interrupciones durante la instalación y que conserva una vía de recuperación. En determinados diseños, el arranque verificado y la protección frente a versiones antiguas vulnerables ayudan a sostener la cadena de confianza; su eficacia depende de la implementación y de cómo se administran las claves.
La recuperación merece especial cuidado. Volver a una versión anterior puede restaurar el servicio y, al mismo tiempo, reabrir la vulnerabilidad que motivó la actualización. El procedimiento debe prever un estado conocido y suficientemente seguro, con las medidas compensatorias necesarias. Una política que impida cualquier reversión tampoco es adecuada si deja el equipo irrecuperable: hay que diseñar conjuntamente disponibilidad, integridad y recuperación.
En una instalación industrial, la validación debe observar también tiempos de respuesta, comunicaciones, calibraciones y comportamiento de los actuadores. Cuando sea posible, se prueba en un entorno representativo y se despliega por grupos, con criterios para continuar o detener la intervención. La decisión de mantener temporalmente una versión vulnerable debe tener responsable, justificación, controles compensatorios y una fecha de revisión.
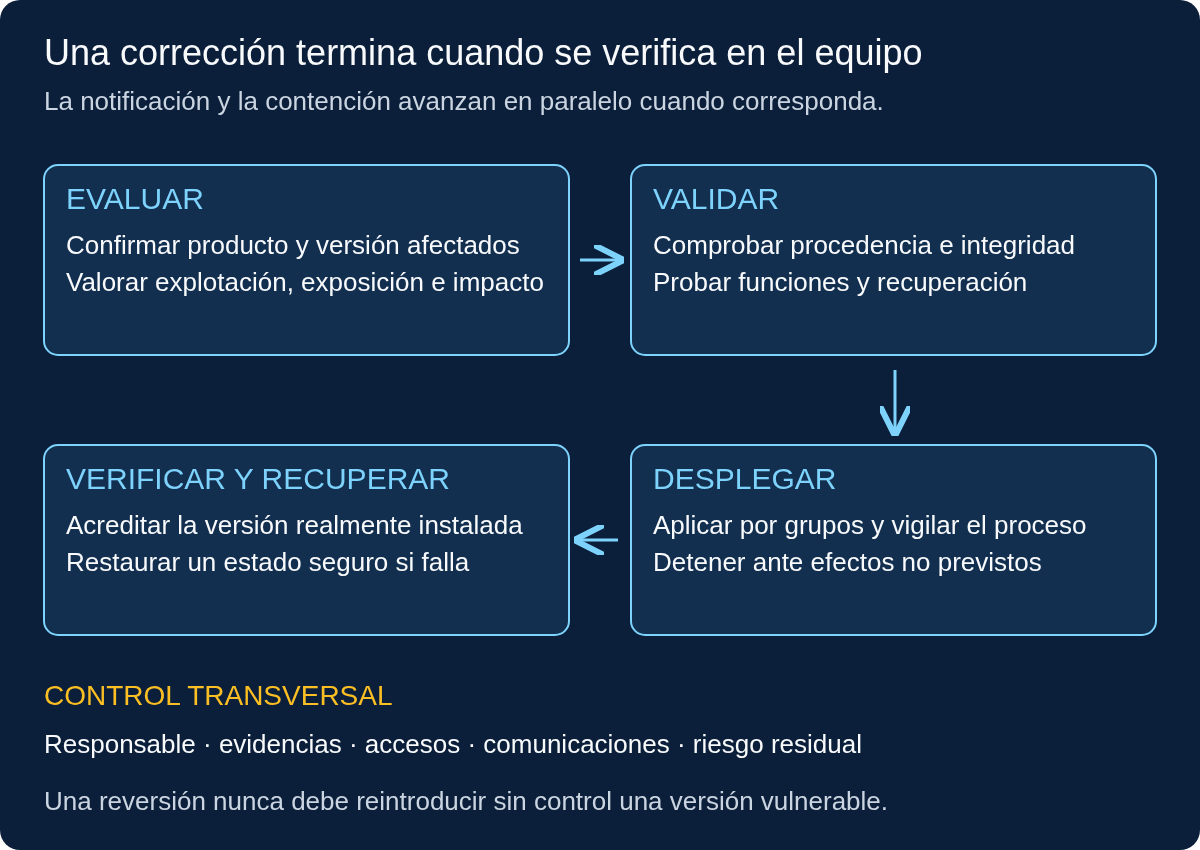
Una corrección debe llegar al equipo, conservar el funcionamiento previsto y dejar evidencias de su aplicación. Diagrama de elaboración propia; las notificaciones exigibles no esperan al final del ciclo.
El indicador útil no es cuántos parches se han publicado. Importa cuánto tarda la organización en identificar las unidades afectadas, cuánto permanece expuesto el proceso y qué proporción de equipos ha confirmado la instalación de la versión corregida. Un portal de descargas no prueba que las unidades en campo estén actualizadas.
El acceso del proveedor es una capacidad privilegiada
En muchas instalaciones, el mantenimiento remoto resulta necesario y aporta rapidez. Precisamente por eso debe gobernarse como una capacidad sensible. Una contraseña compartida entre técnicos y clientes dificulta atribuir acciones y puede ampliar el alcance de un compromiso. Un túnel permanente sin supervisión puede convertir la infraestructura del proveedor en una dependencia directa de la seguridad del cliente.
El diseño debe permitir identificar a la persona que accede, autorizar solo los equipos necesarios, limitar la duración de la sesión y conservar registros adecuados. La autenticación multifactor, una pasarela de acceso controlada y la segregación de funciones reducen exposición cuando se implantan correctamente. La empresa debe poder revocar el acceso y saber qué ocurre con las cuentas cuando cambia de mantenedor.
La segmentación de redes debe responder a los flujos necesarios del proceso. Separar redes sin revisar las reglas, los equipos con varias interfaces o los accesos de administración puede dejar caminos de confianza inesperados. También deben considerarse las conexiones salientes: un equipo que inicia un canal hacia un servicio externo puede recibir órdenes a través de él aunque no publique un puerto directamente en Internet.
Un corte de conectividad plantea otra pregunta de diseño: ¿puede el sistema seguir operando localmente de forma segura, durante cuánto tiempo y con qué funciones limitadas? La respuesta cambia entre una aplicación administrativa, un sistema de riego y una instalación frigorífica. Debe probarse antes de que una avería del servicio remoto la revele en producción.
El contrato de compra decide parte de la seguridad futura
La selección de un producto debería incorporar evidencias de mantenimiento y continuidad junto al precio y las prestaciones. Interesa conocer la fecha final de soporte, el canal de comunicación de vulnerabilidades, el tratamiento de incidentes y las condiciones de acceso a actualizaciones. También importa qué información se entregará para identificar componentes afectados y cómo se comunicará el final de vida de una dependencia.
El comprador puede no recibir el código fuente completo ni necesitarlo. Sí debe poder valorar si las restricciones de licencia, las herramientas de diagnóstico, las claves o el acceso a configuraciones impiden cambiar de mantenedor o recuperar la instalación. Cuando una función crítica depende de un servicio remoto, conviene concretar las posibilidades de exportación de datos, operación degradada, sustitución y salida contractual. La existencia de una copia de código en custodia solo aporta valor si están previstos los derechos, las herramientas y las capacidades para utilizarla.
Para el fabricante, la retirada de un componente o el abandono de una biblioteca exigen una decisión de ingeniería: sustituirlo, mantener una variante propia o rediseñar la función afectada, según resulte viable. Mantener una bifurcación de código implica asumir seguimiento de vulnerabilidades y pruebas durante años. El coste de esa obligación debe formar parte de la decisión de integrar la dependencia.
Qué exige el Reglamento y a quién
El Reglamento (UE) 2024/2847 se dirige a productos con elementos digitales dentro de su ámbito y distribuye obligaciones según la función del operador. Una empresa que utiliza equipos para su actividad no se convierte por ello, de forma automática, en fabricante. Quien comercializa un producto bajo su nombre o marca, o realiza determinadas modificaciones sustanciales y lo pone en el mercado, debe examinar si asume esa condición. El análisis requiere atender al caso concreto y a las exclusiones aplicables.
Las orientaciones C/2026/6013 explican que el fabricante debe evaluar la seguridad del producto completo y ejercer diligencia sobre los componentes de terceros que integra. El uso de código abierto no desplaza esa evaluación al colaborador que publicó gratuitamente una biblioteca. Del mismo modo, la clasificación de un componente como importante o crítico no se transmite automáticamente al equipo final: debe examinarse su funcionalidad principal.
El 11 de diciembre de 2027 comienza la aplicación general. En hardware debe atenderse a la introducción de cada unidad en el mercado de la Unión. Un diseño anterior puede seguir utilizándose si se demuestra la conformidad de las nuevas unidades; la antigüedad no obliga por sí sola a rediseñar. El período de soporte debe corresponder al tiempo de uso previsto, con el mínimo de cinco años y la excepción para productos cuyo uso previsto sea inferior que desarrolla la sección 5. Un equipo destinado a utilizarse durante más tiempo necesita un soporte acorde.
Desde el 11 de septiembre de 2026, las obligaciones de notificación de vulnerabilidades explotadas activamente e incidentes graves son aplicables en los términos del artículo 14, también para productos anteriores a la aplicación general. La sección 9.1 de las orientaciones aclara que pueden seguir siendo exigibles tras finalizar el soporte. La alerta temprana tiene un máximo de 24 horas y la notificación posterior uno de 72 horas, ambos desde el conocimiento y sin demora indebida. No son plazos que permitan esperar a disponer de una solución completa.
Estas aclaraciones son orientaciones de la Comisión, sin carácter vinculante por sí mismas. Las recomendaciones de arquitectura, contratación y verificación expuestas en este artículo son propuestas técnicas basadas en el riesgo; no deben confundirse con una receta universal de cumplimiento ni con obligaciones idénticas para todas las empresas.
La inversión debe comprar capacidad de respuesta
Una dirección empresarial necesita entender qué capacidad obtiene por cada inversión. Un inventario conectado con las versiones instaladas reduce el tiempo de identificación. El control de accesos limita quién puede intervenir. Un procedimiento de actualización probado permite corregir sin improvisar. Una recuperación ensayada permite estimar cuánto tardaría el negocio en volver a un estado operativo seguro.
El coste de una interrupción debe analizarse por proceso. Conviene considerar el margen de producción perdido que no pueda recuperarse, el deterioro de producto, los costes extraordinarios de operación y recuperación y las consecuencias contractuales que procedan, evitando sumar dos veces una misma pérdida. La facturación por hora no equivale automáticamente al daño por hora. La empresa puede contrastar escenarios de duración y alcance con sus propios datos; esa estimación orienta prioridades, aunque no prediga cuándo ocurrirá un incidente.
También debe medir su tiempo tolerable de interrupción y el tiempo que ha demostrado necesitar para recuperarse. Si el negocio admite una parada breve, pero localizar el programa correcto y conseguir acceso al controlador requiere varios días, existe una brecha de continuidad verificable. La copia de seguridad ayuda cuando contiene los programas, configuraciones, datos y elementos necesarios y se ha probado que permiten restaurar. Tener una copia sin comprobar su recuperación deja abierta la cuestión decisiva.
La inversión en seguridad tiene además un coste sostenido: mantener inventarios, revisar avisos, conservar competencias, probar cambios y ensayar respuestas. Comprar una herramienta sin asignar tiempo y responsabilidad puede producir informes abundantes y poca capacidad de actuación.
Un ejercicio que la dirección puede pedir esta semana
La comprobación inicial puede hacerse sin intervenir sobre equipos en producción. La dirección puede elegir un proceso esencial y pedir que se identifiquen los productos digitales que lo sostienen, sus versiones, sus proveedores y sus fechas de soporte. El recorrido debe incluir los servicios externos y los accesos de mantenimiento. Los datos desconocidos deben quedar registrados como tales, con un responsable para aclararlos.
Después puede simularse documentalmente una alerta sobre un componente del proceso. El equipo debe explicar cómo confirmaría la afectación, quién decidiría las medidas de contención, cómo contactaría con el proveedor y qué evidencias permitirían cerrar la incidencia. Si corresponden notificaciones regulatorias, el procedimiento debe integrarlas desde el inicio. El objetivo del ejercicio es descubrir dependencias y demoras sin ejecutar pruebas intrusivas ni alterar el proceso.
La siguiente fase consiste en verificar, en un entorno autorizado y representativo, la actualización y la recuperación de un equipo prioritario. A partir de lo observado, se corrigen accesos, contratos, documentación y procedimientos. La dirección obtiene así una base concreta para decidir qué financiar primero y qué riesgo residual acepta mientras completa el trabajo.
La pregunta que debería inquietar a una empresa local es muy precisa: si mañana se descubre una vulnerabilidad grave en uno de los componentes de su proceso esencial, ¿puede demostrar qué equipos están afectados y recuperar una situación segura dentro del tiempo que su actividad puede soportar? Si la respuesta depende de localizar a una única persona, esperar indefinidamente a un proveedor o averiguar qué versión está instalada, la dependencia ya existe. Invertir en ciberresiliencia permite empezar a reducirla antes de que determine la continuidad del negocio.
El artículo introductorio del Observatorio desarrolla las claves de las orientaciones europeas. El PDF oficial en español de la Comunicación C/2026/6013 permite contrastar sus ejemplos y matices. La primera decisión técnica es hacer visibles las dependencias; la decisión empresarial es dotar de medios a quienes tendrán que responder por ellas.

