El 12 de noviembre de 2026 comenzaron a fallar servicios de Microsoft 365 que articulan el trabajo diario de empresas, administraciones y universidades de todo el mundo. Outlook dejó de funcionar para numerosos usuarios; otras herramientas ,entre ellas Teams y Copilot, sufrieron incidencias, aunque no todas sus funciones quedaron indisponibles. La recuperación fue gradual y se extendió al día siguiente. Microsoft descartó indicios de un ciberataque y posteriormente relacionó el problema con su infraestructura de red. La información publicada sobre el incidente obliga a tratarlo como un fallo técnico, no como un sabotaje.
El 13 de noviembre, un editorial de El País titulado «Demasiado vulnerables» convirtió aquel episodio en una pregunta bastante más incómoda: ¿cómo es posible que una incidencia de una empresa privada, por importante que sea, comprometa simultáneamente la actividad de organizaciones repartidas por numerosos países?
La cuestión conecta directamente con una preocupación que he desarrollado durante estos meses en El Quijote Digital: la soberanía no consiste únicamente en disponer de tecnología, sino en conservar capacidad de decisión sobre ella. El datáfono, la inteligencia artificial, las comunicaciones de defensa, los satélites y el software empresarial comparten una misma pregunta: ¿quién controla el interruptor de aquello de lo que dependemos?
«Una economía puede ser extraordinariamente avanzada y, al mismo tiempo, estructuralmente vulnerable.»
La caída de Microsoft y los avisos que hemos normalizado
La historia reciente contiene precedentes suficientes para no considerar este episodio una anomalía. En octubre de 2021, un problema de configuración dejó temporalmente inaccesibles servicios de Meta como Facebook, Instagram y WhatsApp. En octubre de 2025, una incidencia en Amazon Web Services afectó a numerosas plataformas dependientes de su infraestructura. En noviembre de 2026, la caída de Microsoft volvió a mostrar los efectos que puede tener un fallo compartido sobre servicios que damos por independientes.
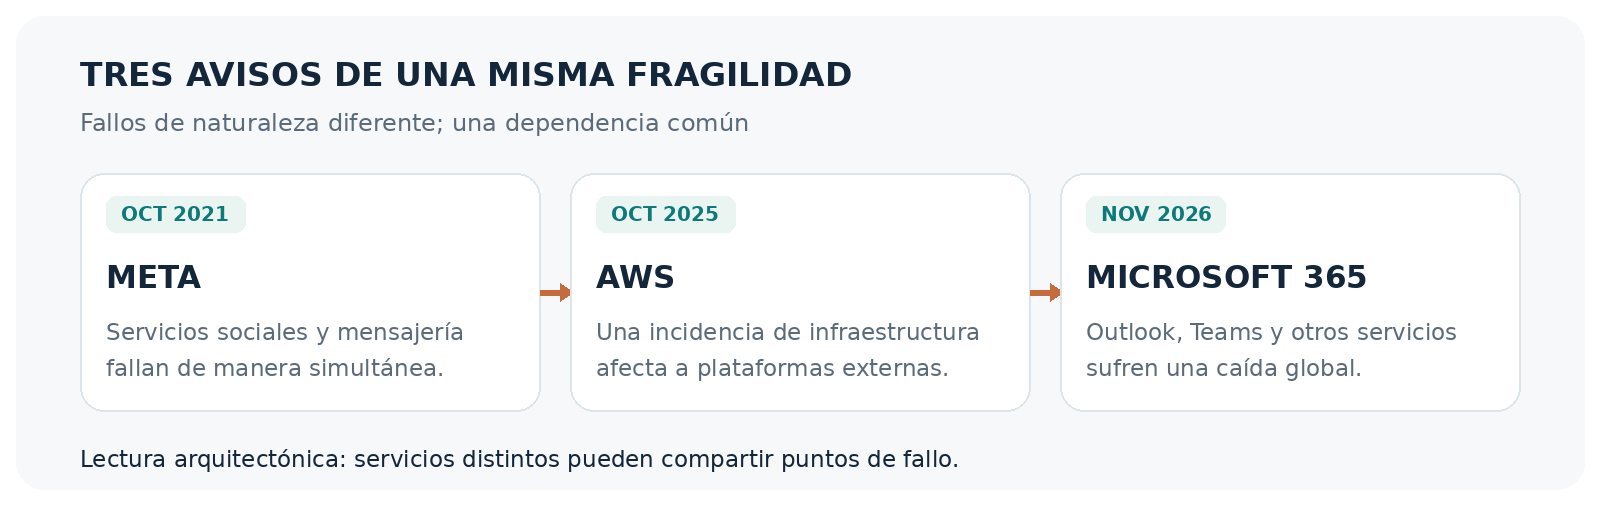
Desde la arquitectura de sistemas, el fenómeno es conocido. Podemos distribuir servidores entre regiones, replicar datos y contratar servicios redundantes y, sin embargo, conservar puntos comunes de fallo en DNS, enrutamiento, autenticación, servicios de actualización, API o planos de control. La distribución geográfica no implica independencia arquitectónica.
Conviene, además, ser precisos con los efectos. La prensa española informó de problemas de productividad, pero no de interrupciones graves generalizadas de los servicios esenciales en España durante esta incidencia. Esa circunstancia no invalida el argumento; más bien nos recuerda que deben medirse los impactos reales sin convertir cada fallo en una catástrofe nacional.
Tres caminos hacia una misma pérdida de autonomía
El debate suele mezclar tres fenómenos que deben analizarse por separado. El primero es el fallo accidental, por una actualización, un error de configuración o una avería. El segundo es una acción hostil, desde una intrusión hasta un sabotaje deliberado. El tercero es una restricción externa: el proveedor puede retirar una función, modificar su política comercial o cumplir una norma de su jurisdicción. Las responsabilidades son diferentes, pero para el cliente dependiente el efecto puede ser similar: dejar de disponer de una capacidad crítica.
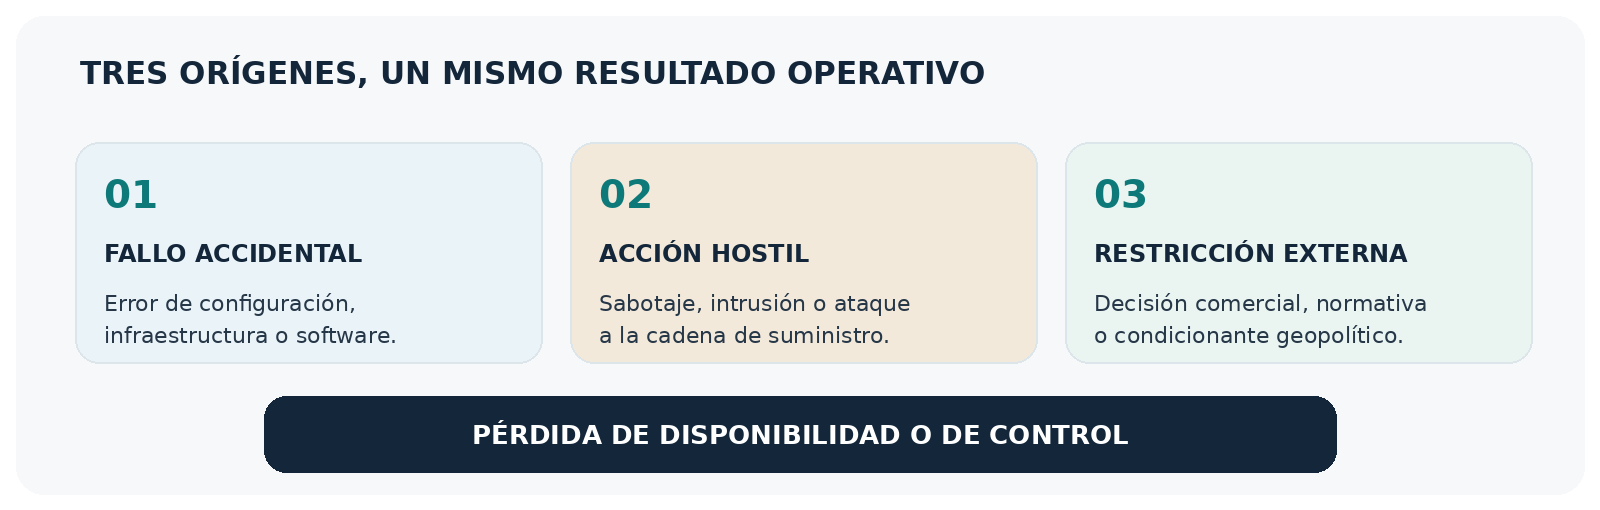
Esta distinción ayuda a comprender el caso de Starlink y Ucrania que examiné en «Defensa como servicio: cuando el botón de apagado lo tiene otro». Elon Musk reconoció que no había activado cobertura sobre Crimea para una operación ucraniana. La precisión es importante: no equivale a afirmar que desconectó un servicio que ya estaba activo. Pero pone de manifiesto que la disponibilidad de determinadas capacidades puede quedar sometida a decisiones de un proveedor privado.
La misma lógica aparece en el acceso a modelos de inteligencia artificial, plataformas de análisis y herramientas de seguridad. No hace falta un ataque para perder una función: basta, en ocasiones, con una retirada de API, una modificación de condiciones de uso o la discontinuación de un producto.
Los interruptores que ya habíamos identificado
En mayo publiqué «Mythos, o cómo Europa volvió a perder un combate que ni siquiera se atrevió a librar», una reflexión sobre el acceso europeo a capacidades avanzadas de IA y sobre la distancia entre regular una tecnología y disponer de ella. Días después, en «El otro interruptor: cuando la soberanía se pierde también en el datáfono», trasladé esa inquietud a los sistemas de pago.
En junio llegaron «Defensa como servicio» y «El tercer interruptor», donde la dependencia aparecía en dos ámbitos especialmente sensibles: las comunicaciones militares y la capacidad de calcular, analizar y automatizar tareas mediante modelos de inteligencia artificial. Más recientemente, el análisis de SpaceX–Qualcomm permitió proyectar la cuestión hacia la convergencia de telecomunicaciones terrestres y satelitales; y la reflexión sobre TikTok y el algoritmo mostró una dimensión diferente, la dependencia de plataformas que median nuestra atención y el acceso a la información.
No estamos hablando de riesgos idénticos. Un sistema de pago, un asistente de IA y una red táctica tienen requisitos y amenazas diferentes. Lo que los conecta es la necesidad de verificar cuatro capacidades sobre las funciones críticas: disponibilidad, control, sustitución y verificación.
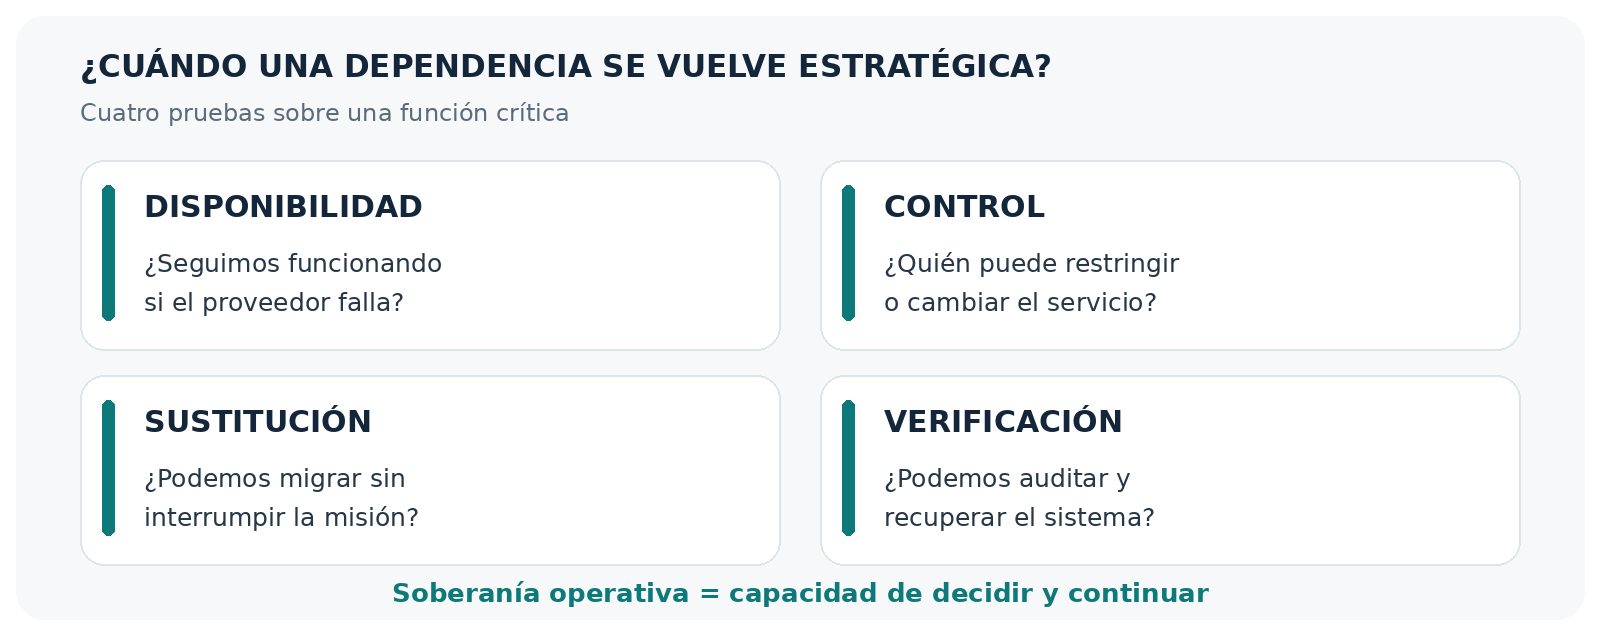
Esta es la diferencia entre comprar tecnología y adquirir autonomía operativa. La nacionalidad del proveedor importa por la jurisdicción, pero no lo explica todo: una empresa europea también puede depender de componentes, plataformas de identidad, firmware o subcontratistas situados fuera de Europa.
La soberanía no se pierde solamente en el software
Sería cómodo reducir el problema a Microsoft, Google o Amazon y concluir que bastaría con sustituir sus servicios por equivalentes europeos. Pero la dependencia exterior también atraviesa los semiconductores, los minerales estratégicos, los equipos de comunicaciones, la energía, la logística industrial y los repuestos.
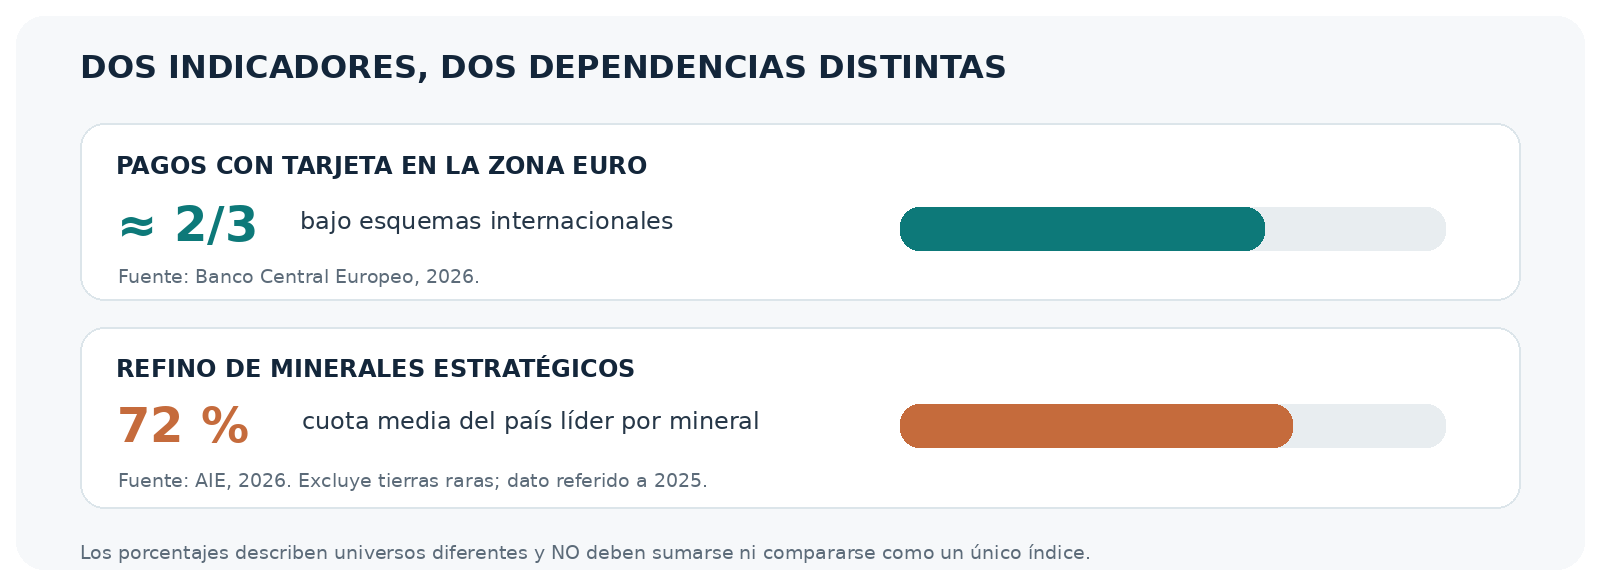
La Agencia Internacional de la Energía señala en su informe de 2026 que, excluyendo las tierras raras, la participación media del mayor país refinador en cada uno de los minerales estratégicos considerados llegó al 72 % en 2025. No es el porcentaje de un único país sobre todos los minerales ni significa que todos los mercados compartan exactamente el mismo grado de concentración; sí indica una vulnerabilidad relevante en varias cadenas de suministro.
La consecuencia para España es concreta: podemos tener instalaciones productivas modernas, profesionales cualificados y una demanda sólida, pero ser incapaces de mantener equipos, fabricar determinados productos o desplegar infraestructuras cuando faltan componentes esenciales. La autonomía industrial exige analizar desde el origen de los materiales hasta la reparación y el mantenimiento.
La agroindustria almeriense como caso de estudio
Pensemos en una explotación agrícola intensiva digitalizada. Utiliza sensores, sistemas de fertirrigación, control climático, redes de comunicaciones, aplicaciones de gestión y equipos industriales. Cada incorporación mejora potencialmente la eficiencia; también introduce proveedores, actualizaciones, credenciales y dependencias que deben conocerse.
¿Podría continuar funcionando el control local si se interrumpiera la nube? ¿Sería posible sustituir un sensor por otro compatible? ¿Conservaría el operador acceso a las funciones críticas sin soporte remoto? ¿Qué ocurriría si una plataforma de logística dejara de estar disponible en plena campaña? No afirmo que todos estos problemas estén presentes en una explotación concreta: son preguntas de ingeniería que deberían formar parte de los análisis de riesgo.
La convergencia de redes terrestres y satelitales que analicé al estudiar SpaceX–Qualcomm puede mejorar la cobertura en zonas rurales, pero también obliga a verificar qué funciones pueden operar localmente. Digitalizar una actividad no debería significar perder la capacidad de mantenerla en marcha sin el proveedor.
Dos cifras que explican la magnitud del problema
Los sistemas de pago ofrecen un indicador particularmente revelador. Según el Banco Central Europeo, aproximadamente dos tercios de las transacciones con tarjeta en la zona euro se realizan mediante esquemas internacionales y 13 de los 21 países de la zona euro carecen de un esquema nacional de tarjetas. Se trata de exposición a infraestructuras y reglas operativas externas, no de una prueba de que todas las transacciones puedan interrumpirse unilateralmente.
El euro digital y las iniciativas privadas europeas de pago pueden contribuir a diversificar ese escenario, aunque no resuelven por sí solos la interoperabilidad, la aceptación comercial, la resiliencia técnica ni las exigencias de privacidad. En el sector financiero, el Reglamento DORA, aplicable desde enero de 2025, supone precisamente un intento de trasladar la continuidad digital y la gestión del riesgo de terceros al núcleo de la supervisión.
La fragilidad se propaga entre sectores
Una empresa puede disponer de dos centros de datos y, aun así, depender de una misma identidad digital o de una única plataforma de correo. Un fabricante puede contar con varias plantas y necesitar un componente cuya producción esté concentrada. Una instalación industrial puede operar localmente, pero quedarse sin piezas para reparar sus controladores. La dependencia debe estudiarse como un grafo de relaciones, no como una lista de contratos.
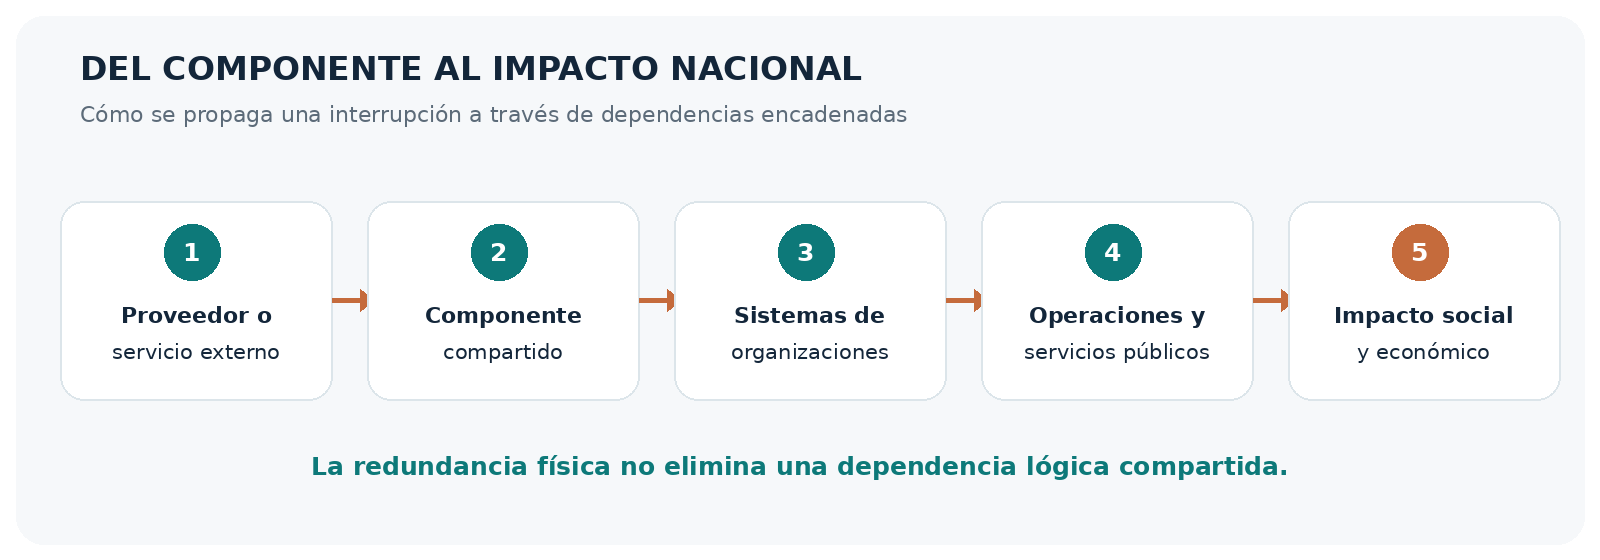
El panorama de amenazas de ENISA de 2026 advierte de que las dependencias tecnológicas amplían la superficie de exposición y de que los ataques a terceros y a la cadena de suministro pueden provocar incidentes extensos. Es una señal para integrar riesgos informáticos, industriales y geopolíticos en los planes de continuidad, sin atribuir maliciosamente a terceros un incidente que se haya producido por causas accidentales.
Qué incidentes debemos contemplar en el horizonte 2027–2035
No sería riguroso anunciar un próximo gran apagón o asignar fechas a ataques que no han ocurrido. Sí es razonable ensayar escenarios: fallos comunes en servicios de identidad y nube; degradación o restricciones de comunicaciones satelitales; controles de exportación sobre materiales y componentes; incidencias en redes de pago; actualizaciones de software o firmware comprometidas; y cambios de acceso o comportamiento en plataformas de inteligencia artificial integradas en procesos críticos.
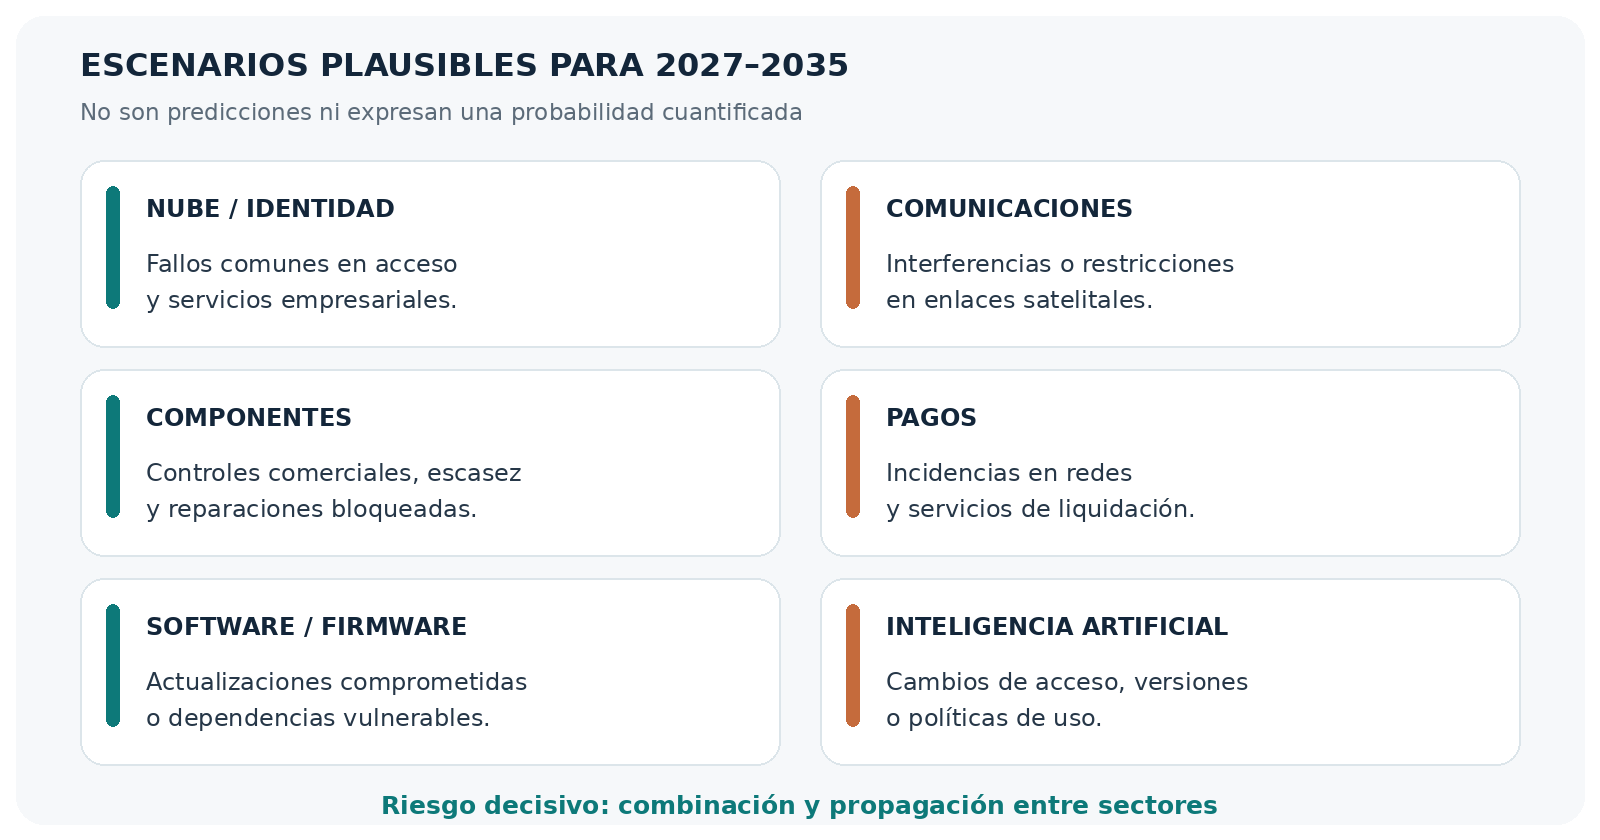
El elemento más delicado no es necesariamente un incidente aislado, sino la combinación de varios. La escasez de componentes puede retrasar reparaciones; un fallo de comunicaciones puede limitar la coordinación logística; y una interrupción de servicios de identidad puede dificultar el acceso simultáneo a sistemas administrativos, industriales y de emergencia. En tales situaciones, los planes de continuidad dejan de ser documentos de cumplimiento y se convierten en capacidades reales ,o en su ausencia,.
El riesgo más profundo: no saber recuperar lo que hemos externalizado
Hay una dependencia que recibe menos atención que la caída temporal de un servicio: la pérdida de conocimiento y de facultades técnicas para repararlo. En firmware, sistemas de arranque, gestión de claves, microcódigo y cadenas de actualización, el propietario de un equipo no siempre tiene capacidad efectiva para inspeccionar, modificar o restaurar sus componentes.
La firma criptográfica de una actualización aporta garantías sobre su origen e integridad, pero no demuestra que sea funcionalmente correcta o que resulte adecuada para todos los usos. Los mecanismos que impiden retroceder a versiones anteriores también pueden condicionar ciertas estrategias de recuperación. Por eso conviene conservar diagnósticos, documentación, herramientas y procedimientos que permitan responder a una incidencia sin depender únicamente de asistencia exterior.
La dependencia más delicada no siempre es la que impide utilizar una tecnología. A veces es la que nos impide comprenderla, repararla o sustituirla.
De la preocupación a la política de resiliencia
La respuesta no puede ser la autarquía tecnológica. Fabricarlo todo dentro de nuestras fronteras sería poco realista y, en muchas áreas, ineficiente. Pero confundir interdependencia con ausencia de alternativas es igualmente peligroso. Hay medidas concretas que administraciones, empresas e instituciones pueden adoptar sin esperar a una supuesta independencia total.
- Inventariar dependencias de segundo y tercer nivel: componentes, servicios de identidad, subcontratistas, regiones de nube, firmware y jurisdicciones.
- Comprobar redundancias reales: dos proveedores no son independientes si comparten la infraestructura que se pretende respaldar.
- Ejercitar escenarios de desconexión: simular 24, 48 o 72 horas sin servicios externos, con duración adaptada a cada función.
- Preservar talento técnico y documentación: auditar, diagnosticar, reparar y recuperar capacidades no puede ser una caja negra contractual.
- Exigir reversibilidad: exportación verificable de datos, interoperabilidad, alternativas probadas y procedimientos de migración.
- Desarrollar capacidades propias selectivamente: invertir donde una dependencia comprometa funciones esenciales, no donde únicamente resulte simbólico.
- Integrar la dimensión geopolítica: ciberseguridad, defensa, energía, industria, pagos y servicios públicos deben analizar sus dependencias cruzadas.
El criterio de éxito no debería ser cuántos servicios digitales contratamos ni cuántas plataformas trasladamos a la nube. Debería ser cuánto tiempo podemos seguir cumpliendo nuestra misión cuando desaparece una parte de la infraestructura de la que dependemos.
Conservar las llaves no basta
El incidente de Microsoft no demuestra una operación de guerra híbrida. Precisamente por tratarse, según la información disponible, de un problema técnico, resulta especialmente instructivo: la dependencia puede convertirse en vulnerabilidad incluso cuando no existe un adversario.
Durante meses he seguido los interruptores que aparecen en lugares muy distintos: un datáfono, un modelo de inteligencia artificial, las comunicaciones militares, un satélite o un sistema de gestión empresarial. La noticia de Microsoft añade otra evidencia: no hemos perdido el control solamente cuando alguien decide desconectarnos. También lo perdemos cuando un fallo que no podemos evitar deja sin respuesta a funciones que deberíamos poder mantener.
No se trata de desconfiar por principio de la tecnología extranjera. Se trata de conocer dónde termina nuestra autonomía, cuánto tardaríamos en recuperarla y quién tendría que autorizarnos para hacerlo. Una sociedad moderna no puede prescindir de la interdependencia; lo que no debería aceptar es la indefensión como precio obligatorio de la eficiencia.
Externalizar capacidad, sí. Externalizar el control, jamás.Y no basta con conservar las llaves: debemos ser capaces de abrir, reparar y mantener en funcionamiento nuestras infraestructuras cuando el proveedor no pueda ,o no quiera, ayudarnos.

