Se bienvenido a estas tierras digitales...
...especialmente si eres un molino....
El ransomware se ha convertido en una de las principales amenazas del mundo digital. Lo que antes eran ataques aislados hoy son operaciones coordinadas, con estructuras empresariales, modelos de afiliación y canales de negociación con las víctimas. Estos grupos no solo cifran datos: paralizan hospitales, interrumpen cadenas de suministro y extorsionan a gobiernos y empresas de todos los tamaños.
El entorno digital actual ofrece el caldo de cultivo perfecto para que estos ataques prosperen. Las redes anónimas, la descentralización de los servicios y la facilidad para replicar infraestructuras permiten que, cuando un grupo es desmantelado, otro aparezca rápidamente en su lugar. Es el llamado “efecto Hidra”: cortas una cabeza y nacen dos más.
Durante años, se han aplicado distintas estrategias para contener el delito en línea. Algunas se han centrado en disuadir a los usuarios a través de multas o campañas educativas. Otras han perseguido a los responsables directos, derribando servidores o deteniendo a individuos clave. Sin embargo, estas acciones son costosas, lentas, y en muchos casos, poco efectivas a largo plazo.
Una alternativa que merece mayor atención es el bloqueo judicial de sitios web. Esta medida permite impedir el acceso a infraestructuras digitales que operan con fines claramente ilícitos: portales de ransomware, foros de compraventa de datos, sitios de distribución de malware, entre otros. En lugar de perseguir sin descanso a cada nuevo grupo o servidor que aparece, se corta el acceso desde la base, dificultando enormemente la operativa criminal.
El bloqueo, cuando se aplica de forma proporcional, transparente y con garantías legales, puede convertirse en una herramienta poderosa. No implica censura ni control masivo, sino una respuesta quirúrgica ante actividades delictivas flagrantes. Y su efectividad no depende de arrestos ni de acuerdos internacionales, lo que lo convierte en una solución más ágil frente a la velocidad con la que evoluciona el ciberdelito.
En el caso del ransomware, este tipo de intervención podría tener un doble efecto: reducir el alcance de los grupos criminales y aumentar los costes operativos de sus campañas. Incluso la amenaza de ser bloqueados podría motivar a ciertas plataformas a reforzar sus controles internos y cerrar el paso a los actores maliciosos.
Frente a una amenaza global que se reinventa constantemente, necesitamos respuestas que estén a la altura. El bloqueo judicial de sitios web no es una solución mágica, pero sí una pieza clave que puede ayudar a cambiar el equilibrio de poder en el ciberespacio. No podemos seguir permitiendo que las redes que alimentan el ransomware sigan funcionando con total impunidad.
El ransomware se ha consolidado como una de las amenazas cibernéticas más destructivas y lucrativas de nuestro tiempo. Ya no hablamos de ataques aislados, sino de una industria digital altamente organizada, orquestada por grupos criminales que operan como empresas transnacionales del delito. En mayo de 2021, el ataque al oleoducto Colonial Pipeline obligó a paralizar el suministro de combustible en buena parte de Estados Unidos, y el Departamento de Justicia lo clasificó como terrorismo. Ese mismo mes, el grupo Conti paralizó los servicios sanitarios de Irlanda, robando datos médicos de cientos de miles de personas. No trato de relacionar esto con el apagón que hemos vivido recientemente. De hecho, considero que el apagón no ha sido motivado por un ciberataque, pero esto es una opinión personal. Eso sí, este hecho me ha motivado para reflexionar sobre el negocio de la extorsión digital.
Hoy, ningún sector está a salvo. Energía, salud, finanzas, transporte, educación, gobiernos… todos son (somos) objetivos. Las pequeñas y medianas empresas, y los ciudadanos de a pie, también son blancos cada vez más frecuentes. En resumen, el ransomware ha colonizado toda la infraestructura digital: redes TI, sistemas industriales, plataformas cloud y cadenas de suministro.
El ecosistema del ransomware
El modelo Ransomware-as-a-Service (RaaS) ha llevado la ciberextorsión a otro nivel. Los desarrolladores de ransomware no siempre son los atacantes: alquilan sus herramientas a afiliados que ejecutan los ataques. En esta cadena delictiva también participan brokers de acceso, plataformas de pago en la dark web y servicios de soporte. Así, se reduce el riesgo para los autores intelectuales y se maximiza la escala. De ahí que casi todos los ataques sean leves modificaciones de una de las grandes «familias» de ransomware. La importancia de los CERTs se significa en este hecho. Ya que una vez identificada la familia (y los CERT proporcionan reglas de YARA,etc) se puede (rápidamente) instrumentar la mitigación (o almenos impedir el avance de infección hacía otros equipos).
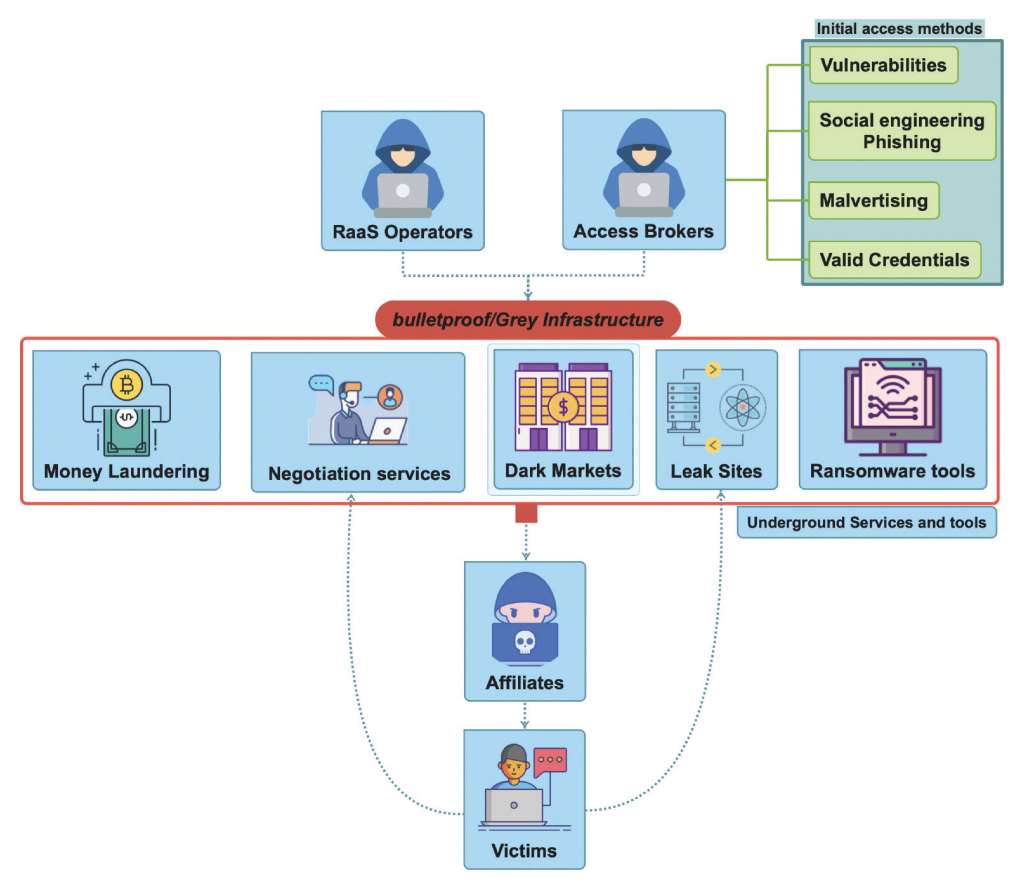
Incluso cuando se desmantelan grupos como LockBit o Emotet, esto no para la industria todo lo contrario, aparecen más. Además, en algunos contextos geopolíticos, estos grupos actúan en connivencia o con la tolerancia de ciertos estados. El ransomware es, hoy, una amenaza global y persistente.
El acceso: credenciales y manipulación
El 50 % de los ataques comienzan por credenciales comprometidas. Muchas veces, los criminales compran contraseñas filtradas o explotan accesos mal configurados. El caso de Colonial Pipeline fue provocado por una contraseña de VPN reutilizada.
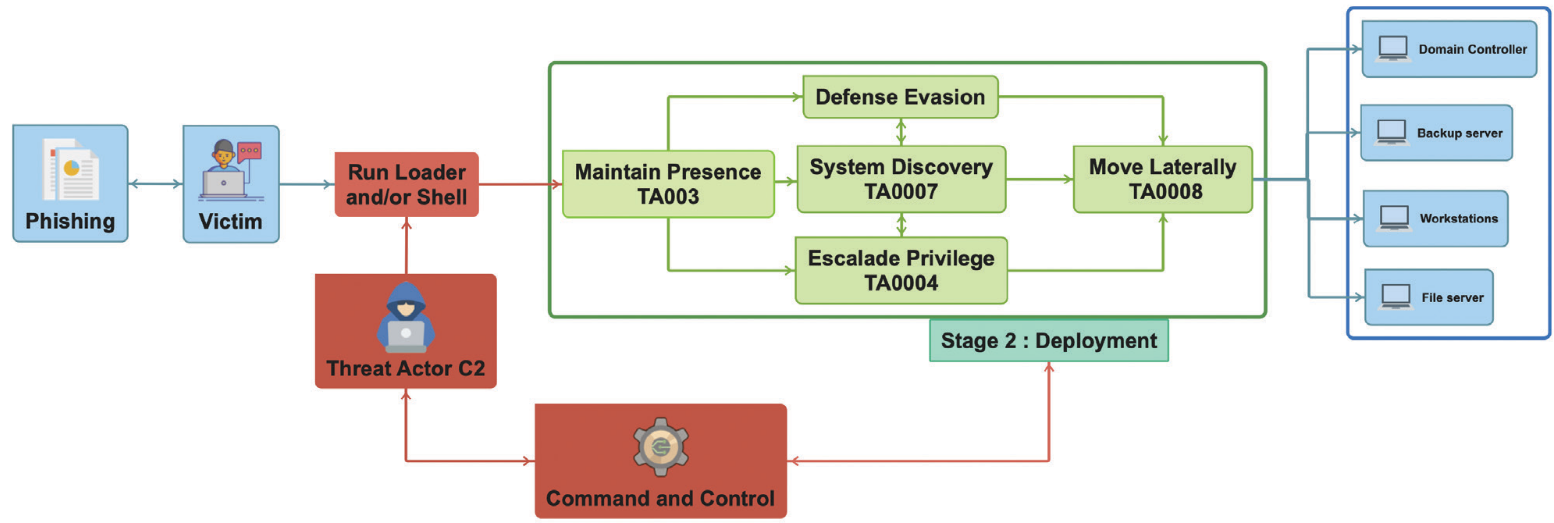
La ingeniería social sigue siendo clave: phishing, spear-phishing, vishing y malvertising son tácticas habituales para engañar al usuario. Algunas campañas utilizan inteligencia artificial para redactar correos más convincentes. El vector más débil sigue siendo el humano.
Cadenas de suministro: un ataque a todos desde uno solo
Atacar a un proveedor es atacar a todos sus clientes. Así ocurrió en los casos de SolarWinds, Kaseya y MoveIt. Comprometer una actualización de software o una API vulnerable permite una propagación masiva. La complejidad de los entornos actuales —código abierto, servicios de terceros, plugins— amplifica esta vulnerabilidad.
Sigilo, cifrado y presión
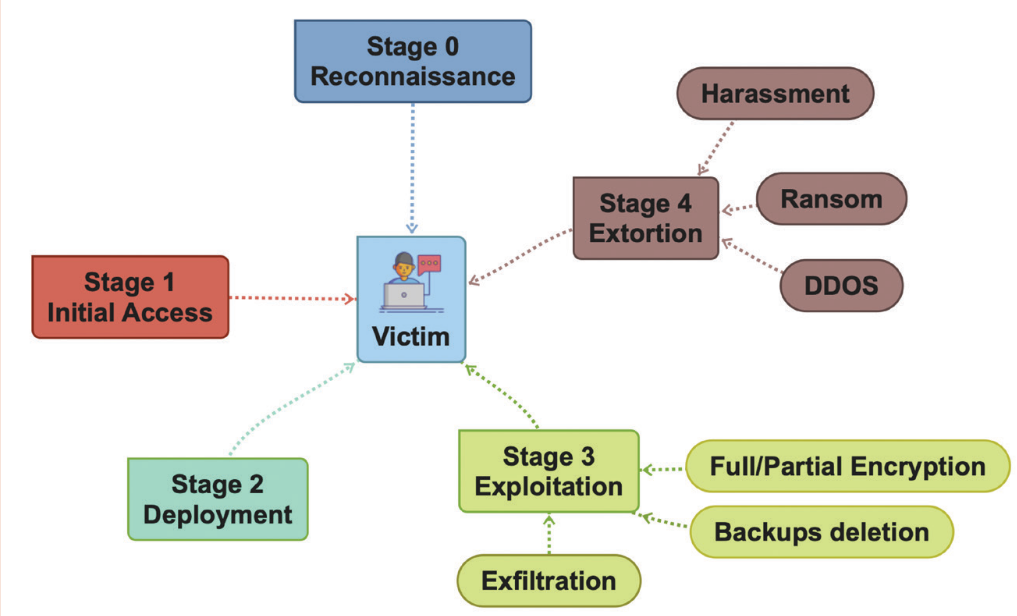
Una vez dentro, los atacantes desactivan defensas, se despliegan lateralmente y cifran archivos de forma rápida y parcial para ser menos detectables. Pero no basta con cifrar: ahora también roban los datos antes, y amenazan con publicarlos si no se paga. Es la “doble extorsión”. Algunas bandas, como Cl0p, ni siquiera cifran ya: solo roban y presionan.
Consecuencias reales, no virtuales
El impacto económico es enorme: en 2024, el rescate promedio superó los 2,7 millones de dólares. Pero lo más preocupante es lo humano: hospitales que cancelan cirugías, municipios sin acceso a servicios básicos, ciudadanos expuestos. No se trata solo de cibercrimen: hablamos de seguridad pública.
Regulación y cooperación internacional
La legislación avanza con iniciativas como la directiva europea NIS2 pero aún hay vacíos. Hace falta cooperación internacional, regulación del uso de criptomonedas y recursos para fortalecer las capacidades nacionales de defensa.
Recomendaciones urgentes
Organizaciones: copias de seguridad offline, segmentación de redes, formación al personal, privilegios mínimos, plan de respuesta activo y revisado.
Individuos: contraseñas únicas y robustas, autenticación de dos factores, cuidado con correos sospechosos y respaldo frecuente.
Políticos y legisladores: marcos legales sólidos, cooperación internacional y educación masiva en ciberseguridad.
Llamada a la acción
El ransomware no es un problema técnico: es un problema social. Afecta a todos los niveles. Es urgente construir una cultura digital basada en la prevención, el diseño seguro y la corresponsabilidad. La próxima víctima no será un desconocido: puede ser tu empresa, tu ciudad o tu familia. Y por eso, la ciberseguridad no es opcional. Es esencial.
Código y seguridad de la memoria.
La seguridad en la gestión de memoria es un problema persistente que ha afectado a la industria del software durante décadas. Se estima que más del 65% de las vulnerabilidades críticas en el software de propósito general tiene su origen en fallos de seguridad en memoria, lo que ha permitido desde infecciones masivas de malware hasta ataques dirigidos contra infraestructuras críticas.
Lenguajes como C y C++, fundamentales en la construcción del ecosistema de software actual, han sido responsables de muchas de estas vulnerabilidades debido a su gestión manual de memoria y la falta de mecanismos intrínsecos para evitar accesos indebidos (claro, más allá de los que ofrece el propio sistema operativo). A pesar de las mejoras en herramientas de mitigación y buenas prácticas, los avances en técnicas de explotación han convertido la seguridad en memoria en una carrera armamentista constante.
Sin embargo, estamos en un punto de inflexión: existen tecnologías con la capacidad de romper esta tendencia y permitir una adopción generalizada de software seguro por diseño. Para lograrlo, la industria necesita un estándar unificado y neutral que defina los requisitos para software seguro en memoria.
¿Por qué seguimos fallando en la seguridad en memoria?
El problema de seguridad en memoria no es nuevo. Desde el Morris Worm de 1988, que explotó vulnerabilidades en la gestión de buffers de UNIX, hasta ataques recientes como Spectre, Heartbleed y BlueKeep, los errores en el acceso a memoria han demostrado ser un punto de entrada privilegiado para atacantes. Hay que ser conscientes de que en las clases de ingeniería hay que prestarle más atención, y es por esto que en la asignatura de Periféricos e Interfaces se le presta mucha atención a los accesos a memoria desde la IOMMU, MMU, chipset, PCI, DMA, etc.
Pero centrándonos eminentemente en el software, algunas razones clave por las que persisten estos fallos incluyen:
Base de código heredada en C/C++: Con miles de millones de líneas de código aún activas (y depositadas en repositorios de Github – de donde aprende CoPilot), la migración a alternativas más seguras es costosa y compleja.
Estrategias de mitigación parciales: Técnicas como ASLR (Address Space Layout Randomization), DEP (Data Execution Prevention) o CFI (Control Flow Integrity) dificultan la explotación, pero no eliminan las vulnerabilidades subyacentes. Son sólo controles desde el Sistema Operativo, que recordemos que se apoya sobre el sistema de arranque (de hecho hay mucho esfuerzo invertido en hacerlo seguro, algo que también analizamos en Periféricos e Interfaces).
Ausencia de un marco estandarizado: No existe un conjunto de reglas universalmente aceptado que defina cuándo un sistema puede considerarse «seguro en memoria». Ni lo habrá. Porque la «Seguridad NO es un ESTADO es un PROCESO de continua EVOLUCIÓN«.
Tecnologías emergentes que ayudan en la seguridad en memoria
A pesar de estos desafíos, el panorama está cambiando con la maduración de diversas tecnologías enfocadas en prevenir vulnerabilidades en lugar de mitigarlas después de su explotación.
Lenguajes de programación con seguridad en memoria
- Rust: Garantiza la seguridad en memoria sin necesidad de recolección de basura, usando un sistema de propiedad y préstamos de referencias.
- Swift y SPARK: Incorporan verificaciones estáticas para evitar accesos inseguros a memoria.
- Subconjuntos seguros de C++: Iniciativas como Core Guidelines y RustBelt buscan limitar el uso inseguro de punteros y asignación dinámica en C++.
Protecciones de hardware avanzadas
- CHERI (Capability Hardware Enhanced RISC Instructions): Permite gestionar accesos a memoria de forma más granular, evitando accesos no autorizados incluso en código vulnerable.
- Memory Tagging (MTE en ARMv9): Detecta accesos indebidos en tiempo de ejecución mediante etiquetas de memoria.
Verificación formal y análisis estático
- Herramientas como Coq, Isabelle o Lean permiten demostrar matemáticamente que el código cumple propiedades de seguridad en memoria.
- CompCert (compilador formalmente verificado) garantiza que las optimizaciones del compilador no introducen errores de memoria.
Compartimentalización y aislamiento
- Técnicas como eBPF, WASM y sandboxing limitan el impacto de vulnerabilidades al restringir el acceso a recursos críticos.
Desafíos y estrategias de adopción
La implementación de un estándar global no será sencilla. Hay obstáculos importantes como:
Compatibilidad con código ya desarrollado e implantado: No es viable reescribir desde cero todo el software en lenguajes seguros, por lo que es necesario facilitar transiciones graduales.
Resistencia del ecosistema industrial: Empresas con software basado en C/C++ pueden percibir los cambios como una carga innecesaria en costes y tiempos de desarrollo.
Evaluación de costes frente a beneficios: Muchas organizaciones aún priorizan rendimiento sobre seguridad, sin considerar los costes ocultos de vulnerabilidades explotadas.
El escenario se complica con Copilot
La seguridad en memoria ya no es un lujo, sino una necesidad urgente. La tecnología está lista para el cambio, pero falta un esfuerzo coordinado entre academia, industria y gobierno para lograr una adopción efectiva. No podemos avanzar de manera descoordinada. Y un ejemplo claro es el de la iniciativa en la implantación de la IA. En el que los tres sectores, me da la impresión, que caminan sin comunicación.
Los modelos de inteligencia artificial aplicados al desarrollo de software, como GitHub Copilot, han revolucionado la productividad de los programadores. Copilot, basado en modelos de lenguaje como GPT, sugiere fragmentos de código basándose en un entrenamiento masivo con código público de GitHub. El problema es que estos modelos aprenden tanto código seguro como código plagado de vulnerabilidades.
Un estudio reciente analizó el código generado por Copilot en 89 escenarios que representaban tareas comunes de programación, evaluando su seguridad frente a los 25 principales tipos de vulnerabilidades listados por MITRE CWE. Los resultados: el 40% del código generado por Copilot contenía vulnerabilidades de seguridad.
Y es que este modelo, en particular, aprende de todo el código almacenado en Github y como cabría esperar se encuentran prácticas de programación obsoletas en el código generado.Inconsistencias en la calidad del código según el lenguaje de programación: Copilot es más seguro en Python que en C o C++, donde la gestión manual de memoria aumenta el riesgo. Falta de mecanismos de seguridad en el entrenamiento del modelo: «Garbage in, garbage out», Copilot absorbe patrones de código inseguro y los replica sin control.
Se deben usar modelos auditados. Digo yo, o al menos garantizar:
- Implementación de modelos de verificación automática para detectar vulnerabilidades antes de la producción.
- Revisión humana obligatoria en proyectos críticos, evitando una dependencia ciega de la IA.
- Regulaciones como ISO/SAE 21434 (Automoción) y Common Criteria (Infraestructura Crítica) deben incluir requisitos específicos para código generado por IA. Y esto es casi un «must».
La inteligencia artificial generativa ha comenzado a ocupar un lugar relevante en el análisis de malware, especialmente como herramienta auxiliar para las fuerzas y cuerpos de seguridad del Estado en su lucha contra el cibercrimen organizado. La creciente sofisticación de las amenazas, como el ransomware y otros tipos de malware, ha desbordado los enfoques tradicionales de ciberseguridad. Aquí es donde la IA puede marcar la diferencia: no como una solución mágica, sino como un catalizador para acelerar y mejorar la capacidad de respuesta.
En la siguiente tabla puedes ver las dos muestras de malware más populares estos días, y sí, su target principal son los terminales móviles que es donde lo llevamos todo.
| Nombre del Malware | Descripción | Método de Propagación | Recomendaciones | Fuente |
|---|---|---|---|---|
| ToxicPanda | Troyano bancario que afecta dispositivos Android, intercepta contraseñas OTP y roba información confidencial. | Phishing y smishing a través de correos o SMS maliciosos con enlaces a páginas falsas. | Descargar apps solo desde Google Play. | SER Madrid Sur |
| BadBox | Malware preinstalado en dispositivos Android, evade autenticación de dos pasos, comete fraudes publicitarios y controla dispositivos para ataques DDoS. | Insertado en el dispositivo antes de salir de fábrica; se activa al conectarse a Internet. | Desconectar y desechar dispositivos afectados. | AS |
| Aplicaciones espía | Doce aplicaciones en Android que graban conversaciones y realizan actividades invasivas en segundo plano. | Descargadas desde Google Play y otras fuentes mediante estafas románticas y phishing. | Evitar descargar aplicaciones desconocidas; desinstalar las apps identificadas. | HuffPost |
Imagina que la IA generativa actúa como un «asistente incansable» en el laboratorio de análisis de malware. Puede desofuscar código malicioso, generar firmas de detección y predecir cómo ciertas piezas de software podrían comportarse en entornos específicos. Este enfoque no solo alivia a los analistas de tareas repetitivas, sino que también les permite centrarse en los puntos críticos de una amenaza. Por ejemplo, una IA puede simular cómo mutará una familia de malware frente a diferentes contramedidas, ayudando a anticipar los movimientos de los atacantes. Y es que hay que señalar que el malware está preparado para no «detonarse» en un entorno que sea detectado como entorno de análisis.
En lo que respecta a malware especialmente orientado a PC, las muestras más relevantes a fecha de hoy, podemos considerar que son las que se presentan en la siguiente tabla (según https://cybersecuritynews.es/estas-son-las-diez-familias-del-malware-mas-activas-en-espana-actualmente ):
| Nombre del Malware | Descripción | Método de Propagación | Recomendaciones |
|---|---|---|---|
| Formbook | Infostealer que roba credenciales, captura pantallas y registra pulsaciones de teclado. | Campañas de phishing con archivos adjuntos maliciosos. | No abrir archivos adjuntos sospechosos, utilizar software de seguridad actualizado. |
| Remcos | Troyano de acceso remoto (RAT) que evade el UAC de Windows para controlar sistemas. | Documentos de Office maliciosos enviados por correos de spam. | Bloquear macros de documentos y analizar adjuntos antes de abrirlos. |
| NanoCore | RAT activo desde 2013, utilizado para espionaje corporativo y robo de información confidencial. | Phishing y sitios web comprometidos. | Configurar firewalls y sistemas de detección de intrusos. |
| Qbot | Troyano bancario que incluye capacidades de robo de credenciales y distribución de ransomware. | Correos electrónicos de phishing y exploits en software vulnerables. | Parchear vulnerabilidades de software y evitar enlaces sospechosos en correos. |
| Emotet | Troyano que ha evolucionado a una plataforma de distribución de otros tipos de malware, incluidos ransomware. | Correos de phishing con enlaces o adjuntos maliciosos. | Analizar correos antes de interactuar con ellos y usar protección antimalware. |
Otros: CloudEye, NJRat, AgentTesla, Mirai, Phorpiex, AsyncRat…
Además, hay algo fascinante en cómo estas tecnologías pueden modelar comportamientos maliciosos. Con las herramientas adecuadas, se puede «entrenar» a una IA para que detecte patrones de ataque emergentes antes de que las fuerzas tradicionales lo hagan. Es como dotar a los investigadores de una lente que amplifica lo invisible, algo especialmente útil cuando se enfrentan a mafias transnacionales que trabajan con recursos casi ilimitados. Y no se trata solo de detección; la IA puede incluso colaborar en la construcción de contramedidas, desarrollando parches y soluciones personalizadas en tiempo récord.
Sin embargo, no todo es prometedor. Existe el riesgo real de que estas tecnologías sean una espada de doble filo. Los mismos algoritmos que facilitan la defensa también pueden ser usados para la ofensiva, ya sea para generar malware más evasivo o para diseñar ataques que burlen herramientas de detección actuales. Y aunque parezca una paradoja, la dependencia excesiva de la IA podría convertirse en un problema. Si se automatiza demasiado, se corre el riesgo de perder el criterio humano, que sigue siendo insustituible en contextos donde la intuición y la experiencia marcan la diferencia.
Por otro lado, la implementación de estas tecnologías plantea desafíos estratégicos. No es suficiente desplegar una IA generativa; también hay que formar a las personas que la manejarán, desarrollar protocolos claros para su uso y establecer marcos éticos sólidos que guíen su aplicación. El análisis de malware no es solo un ejercicio técnico, sino también un campo en el que se cruzan privacidad, legalidad y soberanía digital.
A pesar de todo, la idea de utilizar IA generativa para combatir el cibercrimen organizado no solo es viable, sino necesario. Estas herramientas no reemplazan a los analistas humanos, pero los potencian, les dan la ventaja que necesitan para enfrentarse a amenazas cada vez más rápidas y letales. Es una carrera en la que cada segundo cuenta, y donde la IA podría marcar la diferencia entre contener un ataque o permitir que paralice infraestructuras críticas. En última instancia, el éxito dependerá de cómo se integre esta tecnología en las operaciones y de si somos capaces de equilibrar su poder con la responsabilidad de usarla de forma ética y estratégica.

