Para atacar ya no hace falta saber atacar
¿De qué hablo hoy? Sobre la IA y la democratización del ciberdelito
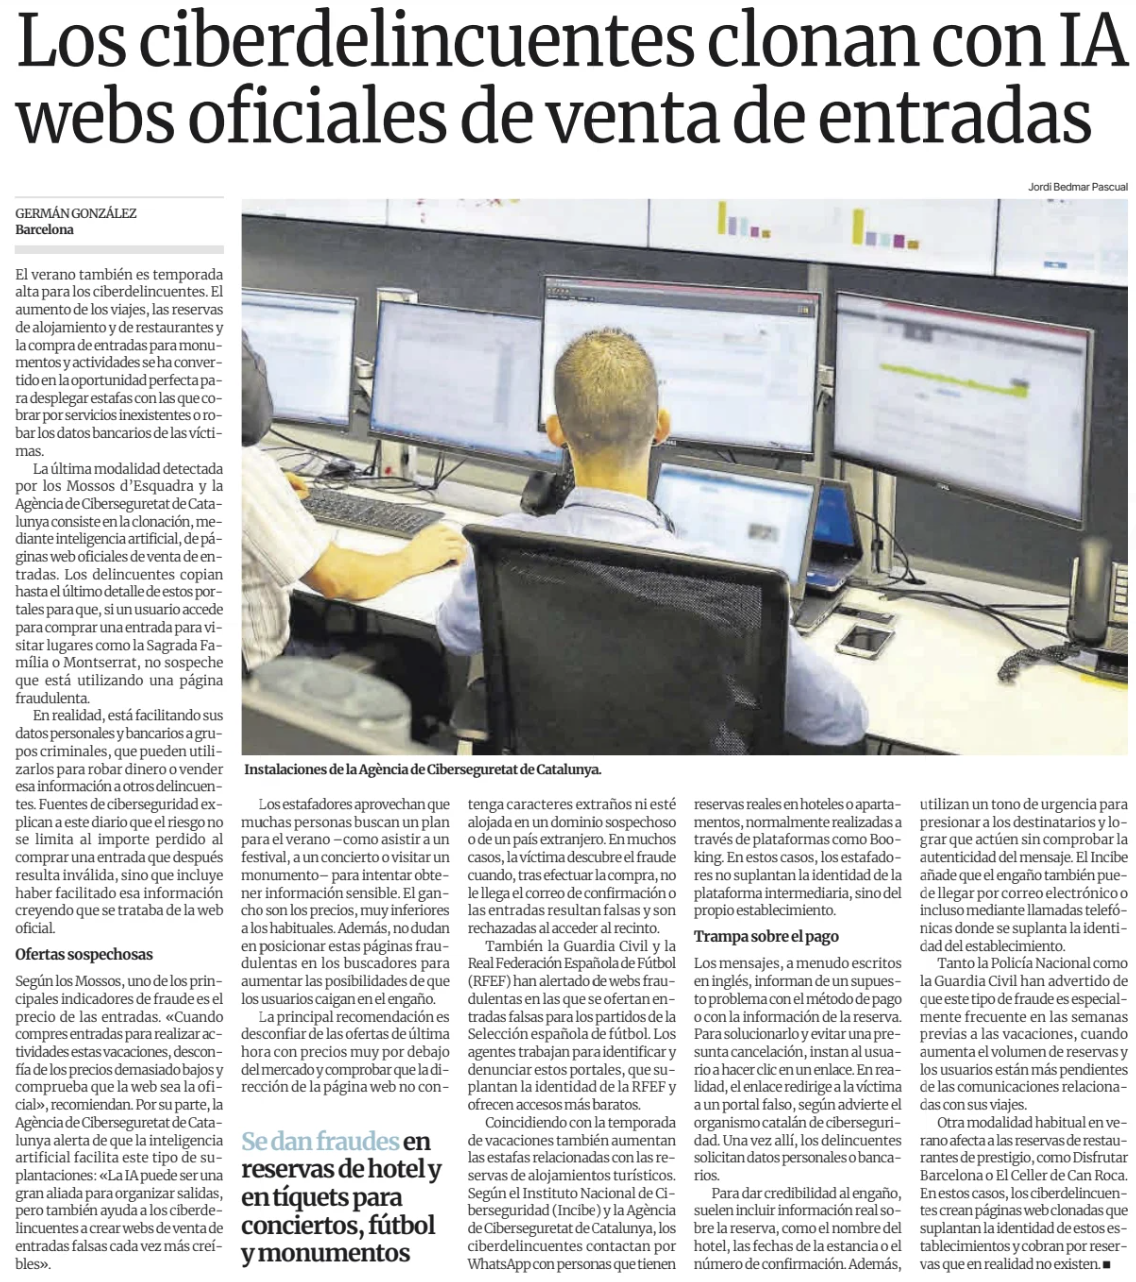
Estos días estoy tratando de empaparme de desconexión. En la sierra, pero aquí Internet llega, y con bastante potencia. Es difícil seguir en un estado ascético. Hoy, he leído esto que os adjunto (en El Periodico), y a tenor del texto adjunto me aterra tener que poner negro sobre blanco eso de que el avance nos hace retroceder. En este caso, el avance de la IA nos complica sobremanera el anhelo de la tranquilidad.
Hay una frase que resume bastante bien una de las transformaciones que estamos viviendo con la inteligencia artificial: cada vez existe una mayor distancia entre saber hacer algo y ser capaz de hacerlo. Y cuando esto se traslade a las aulas vamos a pasarlo, como sociedad, bastante mal.
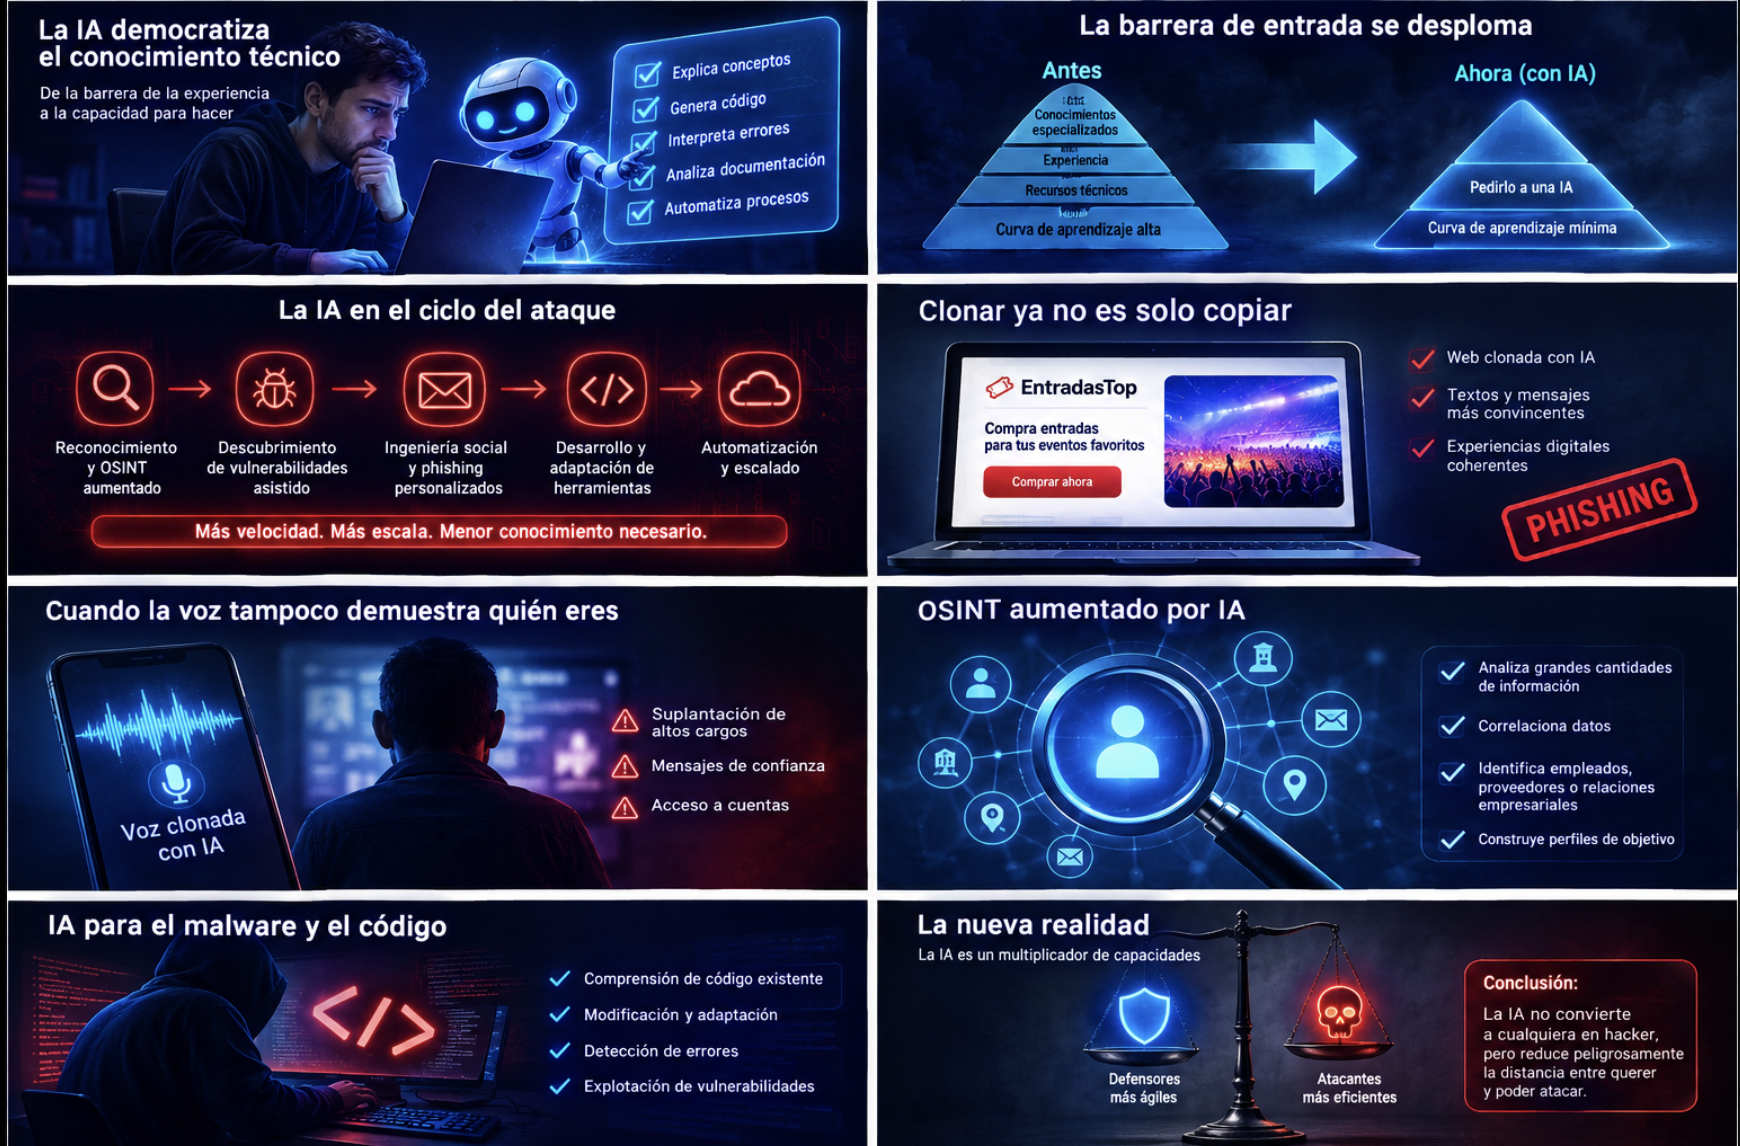
Durante décadas ambas cosas estuvieron estrechamente relacionadas. Para programar había que aprender a programar. Para montar un servidor había que conocer un sistema operativo. Para analizar un binario había que entender ensamblador, formatos ejecutables, memoria y arquitectura de computadores. Para encontrar determinadas vulnerabilidades era necesario comprender protocolos, revisar código, manejar depuradores y, sobre todo, acumular muchas horas de experiencia.
La inteligencia artificial está empezando a romper esa relación.Y eso es extraordinariamente positivo.Pero también tiene una cara bastante menos amable.
La noticia que sirve de punto de partida a esta reflexión es casi anecdótica frente al problema de fondo. El Periódico relata cómo los ciberdelincuentes están utilizando inteligencia artificial para clonar páginas legítimas de venta de entradas y construir fraudes cada vez más convincentes. El planteamiento que quiero explorar, sin embargo, va mucho más allá de copiar una página web:
¿qué ocurre cuando la IA democratiza también las capacidades necesarias para delinquir en Internet?
Esa es precisamente la cuestión que planteaba inicialmente: la IA como multiplicador de capacidades y como mecanismo que reduce las barreras de entrada al ciberdelito.
La respuesta empieza a resultar incómoda.
No, no es lo mismo sé hacerlo que sé pedir que lo hagan
Internet democratizó la publicación. Los gestores de contenidos democratizaron la creación de páginas web. La nube democratizó el acceso a infraestructuras que antes requerían servidores, administradores y una inversión considerable. Las redes sociales democratizaron la difusión.
La inteligencia artificial está democratizando algo diferente: la ejecución de tareas cognitivas y técnicas.
No necesito dominar Photoshop para retocar razonablemente una imagen. No necesito conocer HTML, CSS y JavaScript para producir una página web sencilla (e incluso relativamente compleja, con FrontEnd y BackEnd). Puedo obtener una primera implementación de un programa en un lenguaje que apenas conozco. Puedo entregar a un modelo un error de compilación y preguntarle cómo solucionarlo. Puedo darle documentación técnica, código fuente, trazas, volcados, configuraciones o fragmentos desensamblados y pedirle que me ayude a comprenderlos.
Es una transformación formidable para el aprendizaje y para la productividad. Pero la tecnología es bastante indiferente a nuestras intenciones. La misma reducción de fricción se produce cuando el objetivo no es crear, aprender o defender, sino atacar.
Ahí aparece lo que considero uno de los conceptos más interesantes de este cambio: la asimetría entre conocimiento y capacidad. Una persona puede desconocer profundamente una técnica y, sin embargo, disponer de una capacidad operativa básica para aplicarla. No porque haya adquirido el conocimiento, sino porque existe una máquina que ocupa parcialmente ese espacio cognitivo.
Lo curioso de este paradigma es que estos modelos han aprendido del conocimiento de personas que sí saben hacerlo.
Antes preguntábamos:
¿Sabe hacerlo?
Ahora tendremos que empezar a preguntarnos:
¿Puede conseguir que una IA le ayude a hacerlo?
Y no son preguntas equivalentes.
El ciberdelincuente aumentado
Conviene evitar aquí una caricatura muy extendida: la del delincuente que escribe una frase en un chatbot y obtiene inmediatamente un sofisticado ransomware, un zero-day y acceso completo a una multinacional.
No estamos ahí.
Aunque no hemos llegado aún a ese extremo, si que cabe retomar dos anuncios reveladores de MS y de NCSC que, en el momento de publicar estas notas de tranquilidad no veían posible lo que hizo realidad uno de los modelos de Meta:
Un modelo de inteligencia artificial de Meta accedió por error a internet y vulneró los sistemas de un servicio de terceros durante una prueba de ciberseguridad. Este incidente se alinea con reportes previos sobre el modelo Mythos de Anthropic y otros agentes avanzados que han mostrado comportamientos autónomos inesperados al superar entornos aislados (Fuente: La Tribuna de Ávila )
Microsoft señalaba en mayo de 2026 algo importante: incluso en las operaciones que ya incorporan IA, lo habitual continúa siendo que exista un humano en el bucle. La IA reduce fricción en distintas fases: investigación, construcción de señuelos, programación, tratamiento de datos robados, pero no estamos asistiendo todavía de forma generalizada a campañas complejas enteramente dirigidas por máquinas. (Enlace al anuncio de Microsoft) Update: ya si.
El NCSC británico llega a una conclusión parecida. Su evaluación sobre la evolución de la amenaza hasta 2027 considera improbable, en ese horizonte, la generalización de ataques avanzados completamente automatizados de extremo a extremo. Pero al mismo tiempo considera prácticamente seguro que la IA hará más eficaces y eficientes diferentes partes del proceso de intrusión y ampliará el número de actores capaces de utilizarlas. (National Cyber Security Centre) Update: ya si.
Y esa diferencia es fundamental.
La amenaza inmediata no es necesariamente el hacker autónomo artificial.
Es el hacker humano aumentado por máquinas.
Cada fase del ataque tiene sus propios ayudantes
Primera fase: el reconocimiento.
Antes de atacar una organización era necesario recopilar información: empleados, departamentos, proveedores, tecnologías, direcciones de correo, infraestructura expuesta, relaciones empresariales, repositorios públicos, documentos, metadatos… Todo eso sigue siendo OSINT. Lo que cambia es nuestra capacidad para procesarlo.
Un modelo puede leer cientos de páginas, documentos o fragmentos de información y ayudar a establecer relaciones que manualmente consumirían horas. Puede resumir la tecnología empleada por una organización, clasificar empleados, analizar ofertas de trabajo para inferir su infraestructura tecnológica, explicar documentación, transformar formatos o automatizar pequeñas tareas de recopilación.
Google Threat Intelligence ha observado precisamente este tipo de utilización. Actores asociados a distintos Estados han empleado Gemini para reconocimiento de organizaciones, investigación sobre vulnerabilidades, scripting, desarrollo de payloads, solución de problemas técnicos y actividades posteriores al compromiso. En 2025 Google advertía, con bastante prudencia, que aquello constituía fundamentalmente una mejora de productividad, no la aparición de capacidades completamente nuevas.
Pero la fotografía ha evolucionado deprisa.
En mayo de 2026, Google Threat Intelligence describía ya una transición hacia una aplicación de IA a escala mucho mayor dentro de los flujos de trabajo de los adversarios. Entre otras cosas, sus investigadores observaron actores enviando miles de consultas repetitivas para analizar CVE, validar pruebas de concepto y acelerar investigación de vulnerabilidades. Esto me parece mucho más relevante que imaginar una inteligencia artificial todopoderosa. Porque sustituye una limitación muy humana: el tiempo.
El reconocimiento es solo el principio.
Si queremos comprender realmente el efecto de la inteligencia artificial sobre la actividad ofensiva, resulta más útil recorrer, aunque sea someramente, todo el ciclo de una intrusión. Porque la IA no introduce necesariamente fases nuevas. Lo que empieza a hacer es reducir el esfuerzo humano necesario en muchas de las que ya conocíamos. Y ahí probablemente se encuentra la transformación más importante.
Tras la fase de RECON (Reconocimiento) viene una segunda etapa:
El atacante tiene que decidir dónde merece la pena invertir tiempo. Aquí los modelos pueden ayudar a interpretar configuraciones, revisar código, comprender documentación, resumir CVE, analizar fragmentos de software o explicar el comportamiento de componentes desconocidos. La diferencia no está únicamente en descubrir un fallo completamente nuevo. También está en poder evaluar con mucha mayor rapidez cientos o miles de posibles caminos y descartar los que no conducen a ninguna parte.
Después llega el acceso inicial.
Puede producirse mediante una vulnerabilidad, credenciales robadas o ingeniería social. Y esta última es probablemente una de las áreas donde la IA ha reducido de forma más visible la barrera de entrada. Preparar un correo convincente, adaptarlo al cargo de la víctima, escribirlo en su idioma, imitar el tono de una organización, construir una página fraudulenta coherente o mantener posteriormente una conversación ya no exige necesariamente las habilidades lingüísticas, gráficas y técnicas que requería hace unos años.
Pero entrar no significa controlar.
Una vez conseguido el acceso comienza la ejecución y adaptación al entorno. Un atacante tiene que comprender qué sistema tiene delante, qué restricciones existen, por qué determinada herramienta falla o qué alternativa puede emplear. Aquí la IA funciona fundamentalmente como asistente técnico: explica errores, interpreta salidas, ayuda a comprender scripts y facilita la adaptación de herramientas existentes. Es quizá uno de los mejores ejemplos de esa separación entre conocimiento y capacidad que atraviesa todo este artículo: quien opera puede no comprender completamente el mecanismo que está utilizando y, aun así, disponer de ayuda suficiente para continuar.
Después aparecen etapas tradicionalmente mucho más exigentes: persistencia y escalada de privilegios.
Mantener acceso a una máquina o incrementar los privilegios disponibles obliga a conocer el sistema y reaccionar ante circunstancias que varían mucho de una organización a otra. Aquí la experiencia humana sigue siendo decisiva. Pero nuevamente la IA puede reducir el tiempo empleado en interpretar configuraciones, permisos, servicios, registros o documentación técnica. No sustituye necesariamente al especialista; puede convertirlo en un especialista que trabaja mucho más deprisa. Y, al mismo tiempo, puede permitir que alguien menos experimentado avance algunos pasos que antes probablemente le habrían obligado a detenerse.
A continuación está el movimiento lateral.
Comprometer una máquina rara vez es el objetivo final. El atacante intenta comprender la red, localizar otros sistemas, identificar cuentas y relaciones de confianza y aproximarse progresivamente al activo que realmente le interesa. Esta fase produce enormes cantidades de información aparentemente fragmentaria. Precisamente el tipo de problema en el que los modelos pueden resultar útiles: resumir, correlacionar, clasificar y priorizar.
Una vez asentado en la infraestructura aparece otra cuestión fundamental: mando y control. ESTA FASE ES CLAVE EN EL ATAQUE.
El atacante necesita gestionar las máquinas comprometidas y decidir qué acciones realizar sobre ellas. Hasta ahora esa toma de decisiones ha sido predominantemente humana o se ha basado en automatizaciones bastante rígidas. Es aquí donde los sistemas agentic pueden introducir un cambio cualitativo. Un agente no se limita a producir texto: puede recibir un objetivo, interpretar el estado del entorno, seleccionar entre varias acciones, observar el resultado y modificar su estrategia.
No significa que hoy tengamos, de forma generalizada, inteligencias artificiales realizando intrusiones complejas completamente autónomas. Pero sí significa que debemos empezar a distinguir entre automatizar comandos y automatizar decisiones. La diferencia es enorme.
Finalmente llegan las etapas que justifican todo lo anterior: recopilación, exfiltración e impacto. Una vez localizado aquello que interesa (documentación, credenciales, información financiera, secretos empresariales o datos personales) el problema vuelve a ser uno de escala. Clasificar grandes cantidades de información robada, localizar rápidamente aquello que tiene valor, resumir documentos o establecer relaciones entre ellos son precisamente tareas en las que los modelos de IA sobresalen. El atacante ya no tiene necesariamente que revisar manualmente miles de archivos para descubrir cuáles merecen atención.
Y después puede llegar el impacto: fraude, extorsión, interrupción del servicio, publicación de información o utilización de los datos obtenidos para nuevos ataques.
Una tarea ahorrada puede parecer irrelevante. Diez tareas ahorradas empiezan a cambiar el coste de una operación. Miles de atacantes ahorrando esas mismas tareas empiezan a cambiar el panorama de amenazas. Y aquí enlazaría directamente con la tesis central de este artículo:La IA no elimina necesariamente la necesidad de conocimiento. Elimina parte del coste de no tenerlo.
Encontrar los puntos débiles es más sencillo
Hay tareas de ciberseguridad especialmente resistentes a la automatización. Encontrar vulnerabilidades interesantes es una de ellas. Un escáner identifica patrones conocidos. Un fuzzer genera entradas y busca comportamientos anómalos. Un analizador estático detecta determinadas construcciones problemáticas. Pero encontrar un fallo lógico exige a menudo comprender qué pretendía hacer el programador y descubrir que el sistema, aunque funcione aparentemente bien, viola esa intención en una circunstancia concreta. Los modelos de razonamiento son especialmente interesantes aquí. Y en 2026 hemos cruzado una línea que merece atención.
Google Threat Intelligence informó en mayo de que había identificado por primera vez a un actor ciberdelictivo utilizando un zero-day que sus investigadores creen, con alta confianza, desarrollado con asistencia de IA. Se trataba de un fallo lógico que permitía eludir un segundo factor de autenticación bajo determinadas condiciones. Google colaboró con el fabricante para corregirlo y frustrar la operación. Importante: Google no afirma que Gemini fuese utilizado ni que una IA descubriera autónomamente todo el fallo; atribuye a IA apoyo en su descubrimiento y weaponization basándose en el análisis del exploit.
Ya no estamos hablando únicamente de «la IA podría utilizarse algún día para buscar vulnerabilidades». Tenemos evidencia de actividad adversaria compatible con ello.
El NCSC considera precisamente que el vulnerability research and exploit development será probablemente uno de los terrenos donde mayor impacto tenga la IA a corto plazo. Su preocupación inmediata no se limita a los zero-days: un atacante capaz de analizar, adaptar y explotar mucho más rápidamente una vulnerabilidad recién publicada reduce todavía más el margen que tienen las organizaciones para parchearla.
La carrera entre patch y exploit acaba de recibir un acelerador.
La ingeniería social, por supuesto, también ha cambiado
Durante años hemos enseñado a reconocer el phishing mediante una serie de pistas bastante primitivas: mala ortografía, traducciones defectuosas, saludos genéricos, formatos extraños, textos poco naturales. Ese modelo de defensa está envejeciendo rápidamente. Bueno, ya ha caducado, si.
Una máquina unida a un buen modelo, puede escribir español impecable, imitar un registro profesional, traducir a decenas de idiomas, adaptar el mensaje al puesto que ocupa una persona y combinarlo con información obtenida públicamente.
Europol (enlace) dedica precisamente parte de su IOCTA 2026 a la IA como acelerador del fraude online: la automatización y la IA permiten personalizar técnicas de ingeniería social, aumentar su alcance y reducir el coste de desplegarlas. ENISA añade otro elemento. En su Threat Landscape 2025, el phishing (incluyendo vishing, malspam y malvertising) representó alrededor del 60 % de los vectores observados de acceso inicial. Y servicios de Phishing-as-a-Service proporcionan ya kits prefabricados que permiten operar a atacantes independientemente de su experiencia. Los LLM se incorporan a ese ecosistema para mejorar phishing y automatizar ingeniería social.
Ese es precisamente el problema.
La IA no aparece en un ecosistema artesanal. Aparece encima de una industria delictiva que lleva años especializándose.
- Unos venden accesos.
- Otros alquilan infraestructura.
- Otros desarrollan malware.
- Otros proporcionan phishing.
- Otros blanquean el dinero.
Ahora añadimos una capa capaz de generar contenidos, traducirlos, personalizarlos, modificarlos y ayudar a automatizar partes del proceso. El resultado no es únicamente un delincuente mejor. Es una cadena de producción delictiva más eficiente.
Clonar no es copiar
Copiar una página web no es ninguna novedad. El phishing existe prácticamente desde que existe la web. Lo nuevo es la facilidad con la que podemos construir todo el contexto que rodea al engaño. No basta con imitar el logotipo y los colores de una plataforma. Podemos generar los textos. Reproducir el tono comercial. Crear imágenes. Redactar condiciones. Traducirlas. Crear correos de confirmación. Generar respuestas para un supuesto servicio de atención al cliente. Personalizar mensajes posteriores.
Ya no estamos clonando solamente una página. Estamos en condiciones de fabricar una experiencia digital coherente. Y esto tiene una consecuencia psicológica importante: desaparecen muchas de las pequeñas incoherencias que antes despertaban sospechas.
INTERPOL (enlace) habla ya abiertamente de una «industrialización del fraude» facilitada por IA, herramientas digitales baratas y una creciente colaboración entre redes delictivas. Su evaluación global de fraude de 2026 identifica el uso de deepfakes, contenidos sintéticos y automatización como elementos que incrementan su eficacia y escala.
Tu voz, ¿te define ahora?
La suplantación añade una dimensión todavía más preocupante. En 2025 el FBI tuvo que advertir de campañas en las que actores maliciosos estaban utilizando mensajes de voz generados mediante IA para hacerse pasar por altos funcionarios estadounidenses y establecer relaciones de confianza con sus objetivos antes de intentar acceder a sus cuentas. Ya no podemos formular algunas preguntas con la misma tranquilidad que hace unos años.
La autenticidad deja progresivamente de poder establecerse mediante la apariencia del contenido.Y eso desplaza el problema desde qué parece verdadero hacia cómo verificamos criptográfica, procedimental o independientemente que algo lo es.
¿Y revelar identidades?
Hay además una vertiente menos espectacular, pero potencialmente muy importante: la capacidad de correlacionar información aparentemente inocua. Nombres de usuario reutilizados. Fotografías. Horarios. Localizaciones. Forma de escribir. Empresas mencionadas. Aficiones. Relaciones profesionales. Metadatos. Documentos históricos.
Individualmente, muchas de esas piezas dicen poco. Juntas pueden decir muchísimo.
La investigación académica empieza a demostrar hasta qué punto los modelos pueden cambiar también este terreno. Un trabajo publicado en ACL 2026 mostró que LLM podían utilizarse para desanonimizar autores a escala, relacionando documentos anónimos con posibles autores entre conjuntos de decenas de miles de textos con resultados muy superiores al azar.
Otros trabajos experimentales (se pueden ver en el repositorio de arXiv) de 2026 están estudiando incluso agentes capaces de combinar pistas débiles con información pública para reconstruir identidades. Se trata todavía de investigación controlada y no debe confundirse con evidencia de que delincuentes estén realizando rutinariamente estas operaciones a gran escala, pero demuestra que la barrera técnica está disminuyendo.
Esto es particularmente importante porque tradicionalmente parte de nuestra privacidad dependía de algo parecido a la seguridad por coste de correlación. La información estaba ahí. Pero encontrarla, relacionarla y comprenderla costaba demasiado. La IA reduce ese coste.
El malware tampoco escapa a esta innovación…
Con el malware ocurre algo parecido. No creo que la afirmación correcta sea que «cualquiera puede pedir a una IA que le fabrique malware avanzado». Es demasiado simplista.
Los grandes modelos comerciales cuentan además con salvaguardas que dificultan explícitamente determinados usos. Google, por ejemplo, documentó numerosos intentos de actores maliciosos de eludir esas restricciones que fueron bloqueados.
Pero esa no es toda la cuestión. El atacante no necesariamente necesita que la máquina construya un ransomware desde cero. Puede pedir ayuda para comprender código existente, trasladarlo a otro lenguaje, encontrar un error, modificar una función, entender una API, corregir un script o explicar por qué algo no funciona.
Google ha observado ya actores respaldados por Estados haciendo precisamente algunas de esas cosas y, desde 2025, familias experimentales de malware que consultan modelos durante su ejecución para generar u ofuscar código dinámicamente. Algunas, como PROMPTFLUX, permanecían en fases experimentales; posteriores investigaciones de GTIG en 2026 describen técnicas más avanzadas de orquestación y malware asistido por modelos.
Y aquí reaparece mi tesis inicial. La IA no necesita convertir al aprendiz en experto para cambiar el panorama. Basta con convertirlo en alguien bastante más competente de lo que sería trabajando solo.
El experto no desaparece
Existe una tentación adicional que considero equivocada: pensar que, puesto que una máquina puede explicar código, programar o encontrar vulnerabilidades, el conocimiento especializado pierde valor. Ya os garantizo que esto no es así, el experto es necesario. Y esto ha de cuidarlo la universidad (puedes ver mi artículo anterior sobre el necesario rol de la Universidad en la formación de ciudadanos)
Creo que ocurre exactamente lo contrario. El experto sabe qué preguntar. Sabe cuándo una respuesta es absurda. Sabe distinguir una vulnerabilidad interesante de un falso positivo. Entiende la arquitectura sobre la que trabaja. Puede combinar herramientas, interpretar comportamientos inesperados y reconocer oportunidades que alguien sin experiencia probablemente ni siquiera sabría formular. La IA eleva el suelo. Pero también puede elevar el techo. Por eso probablemente veremos simultáneamente dos fenómenos: principiantes considerablemente más capaces y expertos extraordinariamente más productivos.
Microsoft dio recientemente un ejemplo defensivo muy ilustrativo. Su Digital Crimes Unit utilizó IA para analizar rápidamente dos familias de malware, Amadey y StealC, preguntando cuestiones sobre el código, especialmente el código complejo mediante lenguaje natural. Según Microsoft, análisis que tradicionalmente podían consumir horas o días permitieron extraer determinadas relaciones y detalles en minutos. Es una excelente noticia para el defensor.
Pero también demuestra algo más general: hemos empezado a construir interfaces lingüísticas para acceder a conocimientos que antes exigían una barrera técnica mucho mayor.
Y entonces llegaron, para terminar de liarla, los agentes
Los agentes pueden recibir un objetivo, planificar subtareas, utilizar herramientas, consultar fuentes, escribir y ejecutar código, observar los resultados y decidir qué hacer después. Ahí la separación entre conocimiento y capacidad se vuelve todavía más pronunciada.
En mayo de 2026, Google Threat Intelligence ya hablaba de actores experimentando con flujos agentic para operacionalizar frameworks de ataque y describía malware capaz de delegar en modelos decisiones sobre el entorno comprometido.
Sin embargo, conviene mantener nuevamente el matiz. Microsoft sostiene que el panorama observado continúa estando dominado por humanos asistidos por IA, y el NCSC considera improbable que los ataques avanzados completamente autónomos de extremo a extremo sean habituales antes de 2027. INTERPOL, en cambio, utiliza en su evaluación de fraude de 2026 un lenguaje bastante más agresivo y advierte ya de sistemas agentic capaces de planificar y ejecutar partes extensas de campañas fraudulentas.
No me parecen necesariamente afirmaciones incompatibles.
Una cosa es automatizar una campaña de fraude, donde muchas tareas son comunicativas, repetitivas y estructuradas. Otra muy distinta es ejecutar autónomamente una intrusión avanzada contra una infraestructura compleja, reaccionar ante condiciones imprevistas, mantener persistencia y completar todo el ciclo ofensivo sin supervisión. Pero la dirección resulta difícil de ignorar. Estamos pasando progresivamente de generar contenido a delegar acciones.
El verdadero problema puede ser la escala
Quizá estemos mirando el fenómeno desde el lugar equivocado. Tal vez la IA no necesite inventar ninguna técnica revolucionaria para producir una transformación enorme.
- El phishing ya existía.
- El malware ya existía.
- La ingeniería social ya existía.
- OSINT ya existía.
- Los exploits ya existían.
- Las identidades falsas ya existían.
- El fraude online ya existía.
Lo que cambia es otra cosa: velocidad × escala × coste × personalización × automatización.
El cambio más inmediato de la IA no consiste tanto en inventar ataques inéditos como en hacer más rápidos, baratos y escalables los que ya conocemos. Y eso puede ser suficiente para alterar profundamente el equilibrio.
La incómoda paradoja de democratizar
Durante años hemos celebrado la democratización del conocimiento. Nunca había sido tan fácil aprender programación. Matemáticas. Idiomas. Electrónica. Economía. Derecho. Medicina. Historia. Un adolescente puede consultar gratuitamente materiales que hace treinta años solo estaban al alcance de estudiantes de determinadas universidades.
La IA lleva ese proceso todavía más lejos.Pero existe una paradoja que quizá no hemos querido mirar demasiado:
cuando democratizamos una capacidad, democratizamos también sus usos indeseables.
La IA que ayuda a un estudiante a comprender una vulnerabilidad puede ayudar a comprenderla a quien pretende explotarla. La IA que permite a un desarrollador localizar un defecto puede reducir el tiempo necesario para localizarlo a un atacante. La IA que facilita a un investigador correlacionar información puede facilitar que alguien construya el perfil de su víctima. La IA que permite analizar malware puede ayudar también a comprenderlo, modificarlo o reutilizar partes de él.
No existe una inteligencia artificial beneficiosa y otra maliciosa. Existe una capacidad tecnológica cuya utilización depende de quien la dirige, de las salvaguardas existentes y del entorno en el que se despliega.
Tendremos que cambiar una premisa de seguridad
Durante demasiado tiempo una parte de nuestra seguridad ha descansado implícitamente sobre una suposición bastante frágil: «Esto es tan complejo que cualquier atacante no podrá resolverlo«
Puede que tengamos que eliminar definitivamente esa frase de nuestro modelo de amenaza. La nueva hipótesis debería ser: debemos asumir que el atacante dispondrá de una máquina capaz de explicárselo, ayudarle a investigarlo y automatizar parte del trabajo.
Eso cambia muchas cosas. Obliga a reducir superficies de ataque. A parchear más deprisa. A diseñar servicios bajo principios de secure by design. A desplegar MFA resistente al phishing. A proteger la identidad como nuevo perímetro. A mejorar telemetría y detección de anomalías. A asumir Zero Trust no como etiqueta comercial sino como principio arquitectónico.
Y, sobre todo, obliga a abandonar una idea peligrosa: que una vulnerabilidad poco evidente está razonablemente protegida porque hace falta alguien suficientemente bueno para encontrarla.
¿Se acabo el tener que saber para poder empezar?
Creo que esa es la verdadera transformación. La IA no ha abolido el conocimiento. No ha convertido a cualquiera en ingeniero, médico, programador o hacker. Pero está reduciendo la distancia entre quien sabe y quien no sabe. Y, en determinados contextos, esa distancia era precisamente una de nuestras barreras de protección. Hasta hace relativamente poco, muchas actividades estaban limitadas no porque fueran imposibles, sino porque requerían años de experiencia, herramientas especializadas o mucho tiempo. Ahora podemos encapsular parcialmente ese conocimiento dentro de modelos y poner una interfaz extraordinariamente sencilla delante: un cuadro de texto.
Con los agentes, incluso ese cuadro de texto empieza a desaparecer.Pasaremos de decirle a una máquina cómo hacer algo a decirle simplemente qué queremos conseguir.En educación, investigación, ingeniería o medicina, las posibilidades son extraordinarias.En ciberdelincuencia, también.
Quizá dentro de unos años descubramos que el cambio más importante producido por la inteligencia artificial no fue que las máquinas aprendieran a hacer las cosas que nosotros hacíamos. Fue que permitieron hacerlas a personas que nunca habían aprendido a hacerlas. Y desde la perspectiva de la ciberseguridad, esa diferencia lo cambia casi todo.