La digitalización ha convertido al sector agroalimentario español en un sistema más eficiente, preciso y competitivo. También ha unido explotaciones, almacenes, plantas de manipulado, transportistas y distribuidores mediante una red de dependencias digitales. En ese nuevo escenario, un ciberincidente ya no amenaza únicamente a los ordenadores. Puede detener bombas de riego, bloquear líneas de envasado, inutilizar la trazabilidad, comprometer la cadena de frío y dejar camiones esperando ante un almacén que ha perdido la capacidad de expedir mercancía.
Este es el argumento de una de mis ponencias en cursos de verano, concretamente en el curso de verano que ha organizado la Universidad de Almería, en Roquetas, este pasado mes de julio. El curso se tituló: «Transformación digital agrícola: innovación, competitividad y sostenibilidad», es posible ver su contenido en este enlace. Y con este argumento central vamos a organizar, en el seno del Seminario Permanente en Seguridad Nacional, Sociedad Digital y Ciberdelito, las III Jornadas de Ciberseguridad en la Universidad, que se celebrarán el próximo febrero (2027). Jornadas de interés (sigan leyendo) para el tejido productivo de Almería (o Sur Este español, en general).
Imaginemos una central hortofrutícola en plena campaña. A primera hora de la mañana comienzan a llegar los productores. Los pedidos del día ya están cargados, los transportistas esperan su turno y varias cadenas de distribución europeas aguardan la mercancía. Sin embargo, las pantallas muestran un mensaje de extorsión. El sistema de gestión no responde, las etiquetas no pueden imprimirse (esto me ocurrió en mi etapa profesional inicial, en una gran empresa, pero no fue un incidente de seguridad, sino un fallo técnico del sistema de impresión y puedo garantizar que parar todo tiene un coste excepcional) y la línea de clasificación ha dejado de recibir órdenes.
La fruta y la hortaliza siguen llegando, pero la organización ha perdido la capacidad de identificarlas, clasificarlas, envasarlas y expedirlas. No se ha detenido Internet. Se ha detenido la producción. El escenario es hipotético, pero la dependencia que lo hace posible es completamente real. Lo puedo garantizar.
Un campo cada vez más digital
La agricultura española ya no puede describirse únicamente mediante tractores, conducciones de agua, almacenes y cuadrillas (o collas). En muchas explotaciones conviven sensores de humedad, sondas de conductividad, estaciones meteorológicas, programadores de riego, cámaras, sistemas de control climático, aplicaciones móviles, plataformas en la nube y herramientas de análisis de datos.
La transformación alcanza también a la industria alimentaria. Las centrales de manipulado utilizan líneas automatizadas de clasificación, maquinaria de envasado, sistemas de visión artificial, equipos de pesaje, impresoras industriales y aplicaciones de trazabilidad. Los almacenes coordinan existencias, pedidos y expediciones mediante sistemas de gestión. Las cámaras frigoríficas son supervisadas digitalmente y las plataformas logísticas conectan productores, cooperativas, transportistas, puertos y clientes.
El Observatorio de la Digitalización del Sector Agroalimentario ha analizado esta evolución mediante un diagnóstico realizado entre 2022 y 2025, cuya última encuesta reunió a 3.434 agricultores, ganaderos y responsables de la industria alimentaria. INCIBE también señala que la automatización, los sensores, las sondas y la conectividad permiten controlar los procesos en tiempo real, mejorar la eficiencia y reducir consumos, pero amplían simultáneamente la exposición a los ciberataques. (Ministerio de Agricultura)
No estamos hablando de una actividad económica menor. Las exportaciones agroalimentarias y pesqueras españolas alcanzaron los 75.090 millones de euros en 2024 y representaron el 19,5 por ciento de todas las exportaciones nacionales. Solo las ventas exteriores de frutas y hortalizas superaron los 20.000 millones de euros. (Ministerio de Agricultura)
Almería permite visualizar la magnitud de esta dependencia. Sus exportaciones hortofrutícolas superaron los 4.057 millones de euros en 2025, más de la mitad del total andaluz. Cuando un territorio concentra semejante volumen de producción, manipulado y exportación, la ciberseguridad deja de ser una cuestión técnica y pasa a formar parte de su estabilidad económica.
La paradoja de la convergencia IT/OT
En una empresa agroalimentaria conviven dos mundos que durante mucho tiempo permanecieron separados.
El primero es el entorno IT, formado por el correo electrónico, la contabilidad, el ERP, las bases de datos, la facturación, las nóminas, los pedidos y las relaciones con clientes y proveedores.
El segundo es el entorno OT, compuesto por los sistemas que observan o controlan procesos físicos: bombas, válvulas, motores, autómatas, cámaras frigoríficas, cintas transportadoras, clasificadoras, dosificadores, líneas de envasado y sistemas de control de temperatura, humedad o fertirrigación.
La conexión entre ambos mundos permite que una orden comercial se convierta casi automáticamente en una orden de producción. También hace posible consultar desde una oficina el rendimiento de una línea, conocer la temperatura de una cámara o modificar a distancia determinados parámetros.
Esa integración aporta eficiencia, pero abre un puente entre el despacho y la planta.
Un atacante no necesita comenzar manipulando un autómata industrial. Puede entrar mediante un correo fraudulento, una contraseña reutilizada, el portátil de un proveedor o una herramienta legítima de mantenimiento remoto. A partir de ahí, una red sin segmentar adecuadamente puede permitirle avanzar desde los sistemas administrativos hasta los productivos.
La vieja idea de que una red industrial está protegida porque se encuentra dentro de una nave, una cooperativa o un invernadero ya no resulta suficiente. INCIBE advierte de que la segmentación industrial exige criterios específicos y de que separar adecuadamente IT y OT ayuda a impedir que un incidente originado en una de las zonas se propague a la otra. (INCIBE)
Cuando el daño digital se vuelve físico
En una oficina, un ciberincidente puede provocar la pérdida de documentos o la interrupción del correo. En un entorno agroindustrial, las consecuencias pueden aparecer sobre el producto, la maquinaria y los tiempos de producción.
Pensemos en varios escenarios hipotéticos y perfectamente plausibles.
Un ransomware cifra los servidores de una central de manipulado en plena campaña. La maquinaria continúa encendida, pero el sistema que asigna calibres, formatos, lotes y destinos comerciales ha dejado de funcionar. Aunque algunas tareas pudieran realizarse manualmente, el volumen de entrada hace imposible mantener el ritmo normal.
En otra empresa, un atacante utiliza la cuenta de acceso remoto de un proveedor que realiza mantenimiento. La credencial se creó para resolver averías ocasionales, nunca se protegió con autenticación multifactor y lleva años activa. El intruso obtiene así una puerta de entrada que la propia organización había autorizado.
En una explotación intensiva, una indisponibilidad prolongada del sistema de riego o de control climático impide comprobar si las órdenes se están ejecutando correctamente. No hace falta imaginar una manipulación sofisticada. Basta con que el agricultor pierda visibilidad durante un periodo crítico para que aumente el riesgo de daños en el cultivo.
En una planta de envasado, el producto está disponible y la línea puede funcionar, pero el software de trazabilidad o etiquetado ha caído. La trazabilidad es obligatoria a lo largo de las etapas de producción, transformación y distribución, por lo que la imposibilidad de acreditar lotes, origen o destino puede obligar a inmovilizar mercancía hasta recuperar la certeza sobre la información. (Eur-Lex)
También puede fallar la monitorización de una cámara frigorífica. Quizá el equipo de refrigeración siga operativo, pero si la empresa no puede demostrar qué temperaturas se mantuvieron durante la incidencia, deberá decidir si asume el riesgo de comercializar el producto o el coste de descartarlo.
Por último, una plataforma logística comprometida puede impedir generar albaranes, asignar rutas, coordinar muelles o comunicar órdenes a los transportistas. La mercancía existe, pero ha perdido su capacidad de circular.
ENISA mantiene las amenazas contra la disponibilidad y el ransomware entre los principales riesgos del panorama europeo. En el sector agroalimentario, la indisponibilidad resulta especialmente dañina porque muchos productos no pueden almacenarse indefinidamente mientras se resuelve el incidente. (ENISA)
El efecto dominó de la cadena alimentaria
La cadena agroalimentaria funciona mediante una secuencia estrechamente sincronizada:
explotación agrícola > cooperativa o almacén > planta de manipulado > transporte > distribución > supermercado o exportación
La interrupción de uno de esos eslabones no siempre queda confinada dentro de la empresa afectada.
Si una cooperativa no puede recibir género, el agricultor debe encontrar otro destino o retrasar la recolección. Si una planta no puede etiquetar, el transportista no carga. Si el transportista no parte, el centro de distribución no recibe. Si el distribuidor no recibe, puede incumplir compromisos comerciales o buscar producto alternativo en otro mercado.
En otros sectores, una fábrica puede detener la producción y conservar durante días sus materias primas. En el sector hortofrutícola, el reloj comienza a correr desde la recolección. El tiempo no es únicamente una variable logística. Forma parte del valor del producto.
Una incidencia prolongada puede provocar pérdidas de mercancía perecedera, deterioro de la calidad, ruptura de la cadena de frío, retrasos en exportaciones, penalizaciones contractuales y costes extraordinarios de transporte o almacenamiento. Si afecta simultáneamente a varias empresas, a una plataforma compartida o a un proveedor ampliamente utilizado, el impacto puede traducirse en desabastecimientos puntuales, presión sobre los precios y pérdida de confianza de los compradores internacionales.
La Directiva europea sobre resiliencia de las entidades críticas reconoce precisamente que las interdependencias entre sectores pueden hacer que una interrupción inicialmente limitada produzca efectos en cascada sobre otros servicios esenciales. La producción, transformación y distribución de alimentos se encuentra entre los sectores contemplados, aunque corresponde a cada Estado identificar qué organizaciones reúnen la condición de entidad crítica. (Eur-Lex)
El proveedor también forma parte del perímetro
Muchas empresas continúan evaluando su seguridad como si terminara en el router de la oficina. Sin embargo, una explotación o una planta de manipulado puede depender de decenas de terceros: proveedores de software, instaladores de maquinaria, fabricantes de sensores, empresas de mantenimiento, operadores cloud, consultoras, laboratorios, agencias de transporte y plataformas de comercio electrónico.
Cada integración puede incorporar cuentas, conexiones remotas, interfaces, aplicaciones o dispositivos que deben mantenerse durante años. El problema aparece cuando esos accesos se crean para resolver una necesidad urgente y después nadie revisa si siguen siendo necesarios. Son frecuentes las credenciales compartidas entre varios técnicos, las cuentas que nunca caducan, los accesos remotos abiertos permanentemente y los equipos antiguos que no pueden actualizarse sin detener la producción o arriesgar su compatibilidad con la maquinaria.
También existe el riesgo de una actualización comprometida. En ese caso, el atacante no intenta entrar individualmente en cada empresa. Manipula un producto, una herramienta o un proveedor común y utiliza la relación de confianza para alcanzar a todos sus clientes.
La Directiva NIS2 incorpora expresamente la seguridad de la cadena de suministro, la continuidad de negocio, la gestión de incidentes, las copias de seguridad y la autenticación multifactor entre las medidas de gestión del riesgo. Además, exige considerar las vulnerabilidades y las prácticas de seguridad de los proveedores directos. (Eur-Lex)
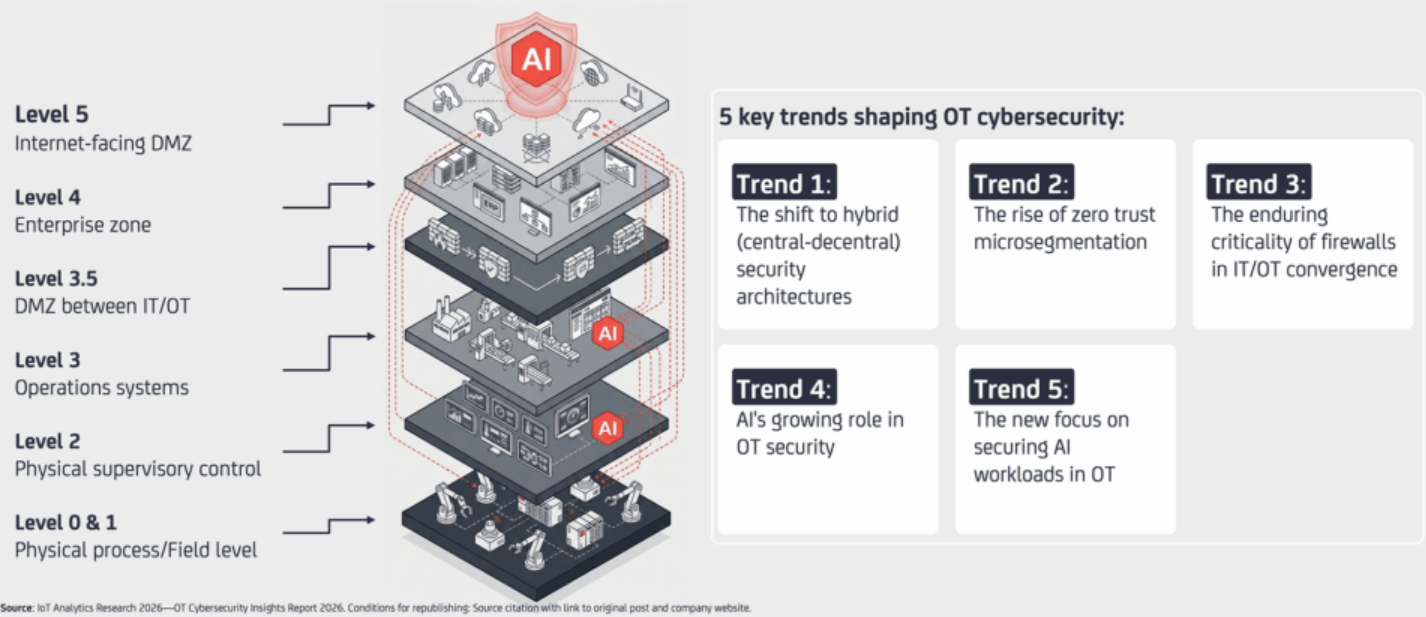
El modelo Purdue explicado desde el campo
Una forma sencilla de reducir el riesgo consiste en ordenar los sistemas por niveles y controlar rigurosamente la comunicación entre ellos.
El modelo Purdue ofrece una referencia útil para hacerlo.
En el nivel físico se encuentran los elementos que actúan directamente sobre la producción: sensores, sondas, motores, compresores, bombas, electroválvulas, cintas y actuadores.
En el nivel de control aparecen los autómatas y controladores que leen los sensores y dan órdenes a esos equipos.
En el nivel de supervisión se sitúan las pantallas y sistemas desde los que los operarios visualizan alarmas, temperaturas, caudales o estados de una línea.
En el nivel de operaciones de planta se gestionan el histórico de datos, el mantenimiento, la planificación de la producción y el rendimiento de la instalación.
Por encima está el nivel empresarial, con el ERP, la contabilidad, los pedidos, la facturación, el correo y las relaciones comerciales.
Finalmente aparecen los servicios externos, como las plataformas cloud, las aplicaciones de proveedores, los portales de clientes y el mantenimiento remoto.
La finalidad no es construir seis redes completamente aisladas, sino impedir que cualquier equipo pueda comunicarse libremente con todos los demás. Entre la planta y la red empresarial debe existir una zona intermedia controlada, con servicios concretos, reglas restrictivas y registros suficientes.
El modelo no es una garantía automática. Una arquitectura bien dibujada puede resultar inútil si después se permite a un proveedor conectarse directamente desde Internet hasta un controlador. La seguridad depende tanto del diseño como de la disciplina con la que se administra.
De la prevención a la continuidad real
La primera prioridad debe ser saber qué existe. No puede protegerse una explotación o una planta que desconoce cuántos sensores, controladores, servidores, cámaras, aplicaciones y accesos remotos tiene. El inventario debe incluir versiones, responsables, ubicación, función, conexiones y dependencia de proveedores.
La segunda es segmentar. La red de invitados no debería alcanzar los sistemas de producción. Los ordenadores administrativos no necesitan comunicarse directamente con autómatas o cámaras frigoríficas. Cada conexión entre IT, OT e IoT debe responder a una necesidad conocida.
La tercera es controlar las identidades. Todo acceso remoto debe estar individualizado, protegido con autenticación multifactor, limitado en el tiempo y registrado. Las cuentas compartidas deben desaparecer. Cuando un técnico externo termina una intervención, su acceso debe cerrarse.
La cuarta es mantener copias de seguridad aisladas y verificadas. No basta con que un programa indique que la copia se ha completado. Es necesario comprobar que puede restaurarse. En entornos industriales también deben protegerse las configuraciones de autómatas, sistemas de supervisión, recetas de producción, servidores de trazabilidad y parámetros de maquinaria.
La quinta consiste en preparar procedimientos alternativos. ¿Puede recibirse producto sin ERP? ¿Se pueden generar etiquetas de emergencia? ¿Existe una forma segura de registrar manualmente los lotes? ¿Cuánto tiempo puede mantenerse la cadena de frío sin el sistema habitual de monitorización? ¿Quién decide detener una línea?
La sexta es gestionar a los proveedores como parte del riesgo propio. Los contratos deben especificar cómo se protegen los accesos, cuánto tiempo se ofrecen actualizaciones, cómo se comunican las vulnerabilidades y qué ocurre cuando finaliza la relación comercial.
La séptima es monitorizar. Los registros de acceso, las conexiones remotas, los cambios de configuración y las alarmas deben revisarse. La detección temprana puede convertir una intrusión grave en una incidencia contenida.
La octava es ensayar. Un plan que nunca se ha probado es solo una declaración de buenas intenciones. Dirección, informática, mantenimiento, producción, calidad, logística y comunicación deben participar en simulacros conjuntos.
Debe existir un procedimiento claro para coordinarse con INCIBE-CERT, las fuerzas y cuerpos de seguridad, los responsables de protección de datos y las autoridades sectoriales cuando la naturaleza del incidente lo requiera. INCIBE-CERT dispone de un espacio específico para el sector de la alimentación y de recursos orientados al análisis de riesgos y la respuesta ante incidentes. (INCIBE)
Europa eleva las exigencias
La regulación europea está trasladando la ciberseguridad desde el terreno de las recomendaciones hacia el de la responsabilidad empresarial. NIS2 incluye dentro de su ámbito a empresas de producción, transformación y distribución mayorista de alimentos, principalmente entidades medianas y grandes que reúnan los criterios establecidos. Esto no significa que todas las explotaciones agrícolas estén sometidas directamente a las mismas obligaciones, pero sí que muchas acabarán recibiendo requisitos de seguridad de cooperativas, industrias, distribuidores y clientes regulados. (Eur-Lex)
La Directiva CER añade una perspectiva más amplia. No se limita a los ataques informáticos, sino que exige analizar la capacidad de las entidades críticas para resistir, responder y recuperarse ante riesgos de distinta naturaleza.
Por su parte, el Reglamento de Ciberresiliencia introduce requisitos para los fabricantes de productos con elementos digitales durante su ciclo de vida. Sus obligaciones de notificación de vulnerabilidades explotadas activamente e incidentes graves comenzarán a aplicarse el 11 de septiembre de 2026, mientras que sus obligaciones principales serán plenamente aplicables desde el 11 de diciembre de 2027. Para el sector agroalimentario, esto debería traducirse en una mayor exigencia al comprar sensores, controladores, routers, aplicaciones y maquinaria conectada. (Estrategia Digital Europea)
Cumplir la normativa será necesario. Pero limitarse a cumplirla resultará insuficiente. Una auditoría puede demostrar que existe un plan de continuidad. Solo un simulacro demuestra si la organización puede continuar trabajando.
Responsabilidad compartida
No resulta razonable exigir a cada agricultor que se convierta en especialista en ciberseguridad industrial. Tampoco puede esperarse que una pequeña cooperativa afronte sola amenazas que atraviesan proveedores, plataformas y redes internacionales.
La resiliencia agroalimentaria requiere cooperación entre administraciones, universidades, cooperativas, comunidades de regantes, organizaciones profesionales, empresas tecnológicas, operadores logísticos y fuerzas de seguridad.
Las administraciones deben facilitar diagnósticos, formación y mecanismos de respuesta adaptados a la dimensión de las pymes. Las universidades pueden aportar investigación, capacitación y ejercicios de simulación. Las cooperativas pueden compartir servicios especializados. Los fabricantes deben ofrecer productos mantenibles y seguros. Las grandes empresas deben trasladar exigencias razonables a sus proveedores, pero también proporcionarles apoyo para cumplirlas. La ciberseguridad del sector no se construirá acumulando herramientas. Se construirá comprendiendo dependencias, asignando responsabilidades y preparando respuestas antes de que aparezca la crisis.
Evitar que lo físico no se detenga
España ha desarrollado una de las cadenas agroalimentarias más competitivas, exportadoras y tecnificadas de Europa. Su fortaleza procede, en parte, de su capacidad para producir con precisión, aprovechar mejor el agua, automatizar procesos y responder rápidamente a la demanda internacional. Esa misma velocidad reduce el margen de reacción cuando falla la tecnología.
Proteger digitalmente el campo español significa proteger cosechas, instalaciones, contratos, exportaciones y puestos de trabajo. Significa garantizar que una cámara conserve el producto, que una etiqueta identifique correctamente un lote, que un camión salga a tiempo y que los alimentos lleguen al consumidor.
La ciberseguridad agroalimentaria no pertenece únicamente al departamento informático. Es una responsabilidad de producción, calidad, mantenimiento, logística y dirección. Es continuidad empresarial, seguridad alimentaria y estabilidad económica.
Administraciones, cooperativas y empresas deben actuar antes de que una interrupción convierta una pantalla bloqueada en toneladas de alimentos perdidos.
La pregunta ya no es si el sector agroalimentario será atacado, sino si estará preparado para seguir produciendo, conservando y distribuyendo alimentos cuando ocurra.
Fuentes públicas de referencia
Los datos y criterios utilizados proceden del Ministerio de Agricultura, Pesca y Alimentación y su Observatorio de la Digitalización, INCIBE-CERT, ENISA, la Comisión Europea y EUR-Lex. (Ministerio de Agricultura)
Recursos interesantes encontrados durante el desarrollo de este artículo:
La IA puede ayudarnos a investigar mejor, pero también puede acelerar una cultura académica que ya había confundido publicar con conocer, citar con comprender y aparecer en una revista prestigiosa con producir buena ciencia
La inteligencia artificial generativa ha irrumpido en la universidad con una promesa difícil de resistir: escribir más deprisa, revisar más literatura, programar con menos esfuerzo y obtener respuestas inmediatas.
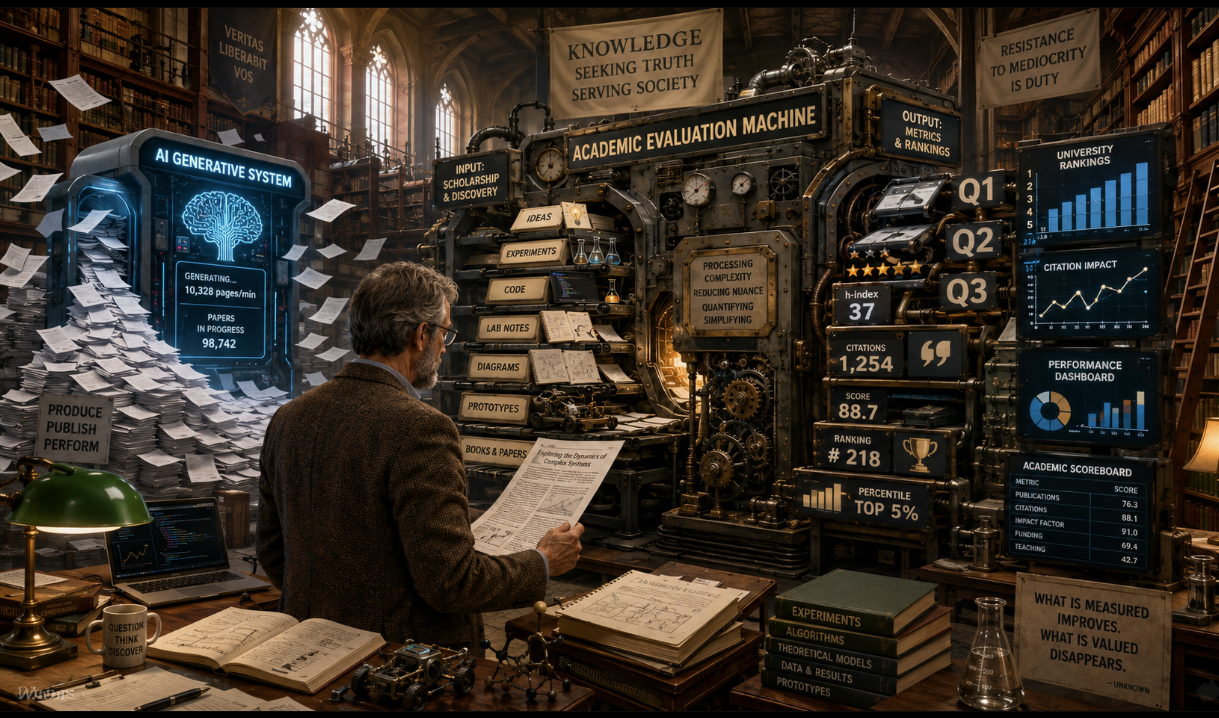
La universidad parece un territorio protegido frente a esa lógica. En teoría, representa la paciencia del experimento, el rigor de la demostración y la lentitud necesaria para comprender. Sin embargo, lleva años construyendo su propia máquina de satisfacción inmediata: artículos, citas, cuartiles, índices, acreditaciones y rankings.
La IA no ha inventado esta universidad. Ha llegado en el momento preciso para automatizarla. O ponerla en cuestión, quizá.
La pregunta incómoda no es solamente si una máquina puede escribir nuestros artículos. Es si la universidad todavía está dispuesta a leerlos.
Del deseo sin espera a la universidad sin tiempo
Una inteligencia artificial capaz de eliminar todo límite podría alimentar una forma de autoritarismo basada no tanto en la prohibición como en la satisfacción. El concepto de «hedofascismo» (Alberto González Pascual, Inteligencia artificial y «hedofascismo»: ¿fin de la fe?) pretende describir una combinación paradójica: una sociedad aparentemente libre porque puede consumir, expresarse y obtener respuestas de inmediato, pero cada vez más dependiente de los sistemas que anticipan, modelan y satisfacen sus deseos.
La expresión es provocadora y debe manejarse con prudencia. La burocracia universitaria no puede equipararse literalmente con un régimen fascista. Sin embargo, la idea permite observar un fenómeno real: también en la academia puede existir una libertad más aparente que efectiva.
El investigador es formalmente libre para elegir sus preguntas. En la práctica, sabe que algunos temas producen más publicaciones, atraen más citas y encajan mejor en las convocatorias. Puede investigar un problema local importante, desarrollar durante años una herramienta útil o dedicar tiempo a formar a jóvenes investigadores, pero el sistema le recuerda constantemente qué resultados son más fáciles de convertir en méritos.
No se prohíben las investigaciones menos rentables bibliométricamente. Simplemente se puntúan menos.
La recompensa llega en forma de acreditación, sexenio, proyecto o promoción. La disciplina aparece mediante casillas, umbrales, índices y cuartiles. La institución no necesita ordenar al investigador qué debe pensar. Le basta con señalar qué productos serán reconocidos.
Si el lector se ha dado cuenta uso el término «investigador» y no PDI (personal docente e investigador) porque en eso nos convierte el sistema. Mis alumnos se sorprende cuando les digo (con cierta ironía) que no nos pagan por dar clase.
La máquina que siempre responde
Los modelos generativos son extraordinariamente eficaces produciendo objetos que se parecen al conocimiento. Redactan introducciones, resumen artículos, sugieren hipótesis, traducen textos, escriben código y construyen explicaciones plausibles.
Pero plausibilidad y verdad no son sinónimos.
Un modelo de lenguaje no se pregunta si comprende lo que afirma. Calcula qué secuencia resulta más adecuada a partir de los patrones aprendidos. Puede explicar una teoría filosófica sin haber experimentado una duda filosófica. Puede producir código elegante sin conocer las condiciones reales en las que deberá ejecutarse. Puede redactar un texto científico impecable sin haber generado una contribución científica.
Esto no convierte la IA en una herramienta inútil. La convierte en una herramienta que necesita supervisión (human in the loop, recuerden).
Las recomendaciones actuales del International Committee of Medical Journal Editors señalan que los sistemas de IA no pueden asumir autoría, que su utilización debe declararse y que la responsabilidad última sobre la exactitud, las fuentes y la integridad del contenido continúa siendo humana. También advierten del peligro de introducir manuscritos confidenciales en servicios que no garanticen su protección. (ICMJE)
UNESCO propone igualmente una aproximación centrada en el ser humano, con validación ética, protección de datos y políticas que permitan utilizar la IA de manera segura y significativa en educación e investigación. (UNESCO)
La distinción es esencial: una herramienta puede participar en el proceso, pero no puede asumir la responsabilidad epistemológica.
La universidad ya funcionaba como un algoritmo
Antes de la IA generativa, la universidad ya había automatizado muchas de sus decisiones.Cuando se preguntaba si una investigación era buena, se consultaba el cuartil de la revista. Cuando se evaluaba una trayectoria, se contaban artículos y citas. Cuando había que comparar candidatos, se reducían años de trabajo a una hoja de indicadores. Cuando se quería medir el impacto de una universidad, se observaba su posición en un ranking.
Estas simplificaciones tienen una razón comprensible. Leer una trayectoria completa exige tiempo, especialistas, deliberación y responsabilidad. El número permite decidir con rapidez y ofrece una apariencia de neutralidad.
Pero la cuantificación no elimina el juicio. Lo oculta.
Seleccionar una métrica, asignarle un peso y establecer un umbral son decisiones humanas. Cuando un comité afirma que se limita a «aplicar los criterios», en realidad está aplicando una determinada filosofía de la ciencia: aquella que considera que lo importante es lo que puede contarse fácilmente.
El resultado es una universidad que se parece cada vez más a un sistema de clasificación automatizado. Introducimos publicaciones, proyectos y citas, y esperamos que al final aparezca una decisión objetiva sobre el valor de una persona.
JCR: de fuente de información a sustituto del juicio
Conviene precisar los términos, porque a buen seguro habrá lectores que desconozca el significado y utilidad de JCR. Journal Citation Reports, JCR, es un producto de información bibliométrica sobre revistas. Dentro de él se publica, entre otros indicadores, el Journal Impact Factor, JIF. Sendos indicadores miden el «impacto» de una publicación cientifica y por ende, su relevancia cientifica y/o académica.
El factor de impacto describe un comportamiento medio de citación de una revista durante una ventana temporal determinada. El cuartil indica la posición relativa de esa revista dentro de una categoría.Ninguna de esas magnitudes mide directamente la calidad de un artículo individual.
DORA recuerda que el factor de impacto fue concebido inicialmente como ayuda para seleccionar revistas, no como una medida de la calidad científica de cada trabajo. También señala que las distribuciones de citas dentro de las revistas están muy sesgadas, que existen diferencias entre disciplinas y tipos documentales, y que algunas políticas editoriales pueden influir en el indicador. Su recomendación principal es no usar métricas de revista como sustituto de la evaluación de artículos, investigadores o decisiones de contratación y financiación. (DORA)
Un artículo mediocre no se vuelve excelente porque aparezca en una revista Q1. Del mismo modo, un resultado valioso no pierde rigor porque se publique en una revista especializada, joven, regional o con una comunidad de citación pequeña.
El prestigio editorial no se transmite al artículo como una propiedad hereditaria.
Analicemos qué significa el JCR y que no.
Una cita es una referencia, en un artículo, a otro artículo. Esto constituye un hecho relevante y es la utilidad (o aportación a la ciencia) del artículo citado, pues se usa como base para el nuevo artículo (que lo cita).
Indicador
Qué puede indicar
Qué no demuestra
Riesgo de uso abusivo
Factor de impacto
Promedio de citación de una revista
Calidad, verdad u originalidad de un artículo concreto
Atribuir a cada artículo el promedio de la revista
Cuartil
Posición relativa en una categoría
Superioridad científica automática
Convertir Q1, Q2 o Q3 en etiquetas absolutas
Número de citas
Atención recibida por un trabajo
Que el resultado sea correcto o socialmente útil
Premiar popularidad, moda o redes de citación
Índice h
Combinación de producción y citas acumuladas
Calidad de toda la trayectoria ni contribución individual
Favorecer antigüedad y campos muy citados
Número de publicaciones
Volumen de producción
Profundidad, relevancia o reproducibilidad
Incentivar fragmentación y redundancia
Ranking universitario
Posición según un conjunto de variables
Calidad uniforme de todas las áreas y funciones
Orientar políticas a mejorar el ranking, no la universidad
El índice h mide la cantidad de artículos publicados (en el índice JCR) junto con el número de citas. Ejemplo:
1 articulo publicado con 10 citas en otros artículos: H=1
10 artículos publicados con sólo una cita ( de uno de ellos) en otro artículo: H=1
10 artículos publicados con 10 citas (es irrelevante qué articulo(s) concentre(n) las citas): H=10.
15 articulos publicados con 10 citas: H=10
2 artículos publicados con 2 citas: H=2.
Cuando la medida se convierte en el objetivo
La conocida formulación asociada a la ley de Goodhart afirma que, cuando una medida se convierte en objetivo, deja de funcionar adecuadamente como medida.
Aplicada a la universidad, su lógica resulta evidente.
Si se premia el número de publicaciones, aumentará el número de publicaciones.
Si se premia publicar en Q1, los investigadores reorganizarán su actividad para publicar en Q1.
Si se premian las citas, surgirán estrategias para ampliar las citas.
Si se exige productividad anual, se reducirán los incentivos para proyectos largos, inciertos o difíciles.
Si solo se reconoce lo cuantificable, muchas contribuciones desaparecerán de la trayectoria visible.
Un estudio sobre más de 120 millones de trabajos académicos relacionó la optimización de las métricas de publicación con listas de autores más largas, textos más breves, crecimiento de la producción y distorsiones en indicadores basados en citas. Sus autores concluyeron que los sistemas de evaluación deben reconsiderarse porque la comunidad ha aprendido a optimizar aquello que se mide. (arXiv)
No es necesario suponer fraude. La mayoría de los investigadores adapta racionalmente su comportamiento a los incentivos disponibles. Si una actividad no cuenta, dedicarle tiempo tiene un coste profesional. Si un determinado producto proporciona más puntos, resulta lógico priorizarlo. El sistema no selecciona únicamente la mejor ciencia. También selecciona a quienes mejor comprenden el sistema.
La alianza entre inteligencia artificial y productividad académica
La IA generativa encaja perfectamente en esta cultura porque reduce el coste de producir documentos académicamente reconocibles. Últimamente leo, en cualquier recurso de Internet, skills desarrolladas (por vaya usted a saber quien) para «actuar como revisor», «para crear gráficos elegantes», …
La IA puede generar un esquema, redactar una revisión preliminar, transformar código, resumir resultados, corregir el inglés y adaptar un manuscrito a las convenciones de una revista. Utilizada con rigor, libera tiempo para pensar.
Pero en un sistema que recompensa principalmente la cantidad, ese tiempo quizá no se dedique a pensar mejor. Puede utilizarse para producir todavía más.
El ciclo es fácil de imaginar (siga el orden):
Las instituciones exigen más publicaciones.
La IA reduce el esfuerzo necesario para redactarlas.
Las revistas reciben más manuscritos.
Los revisores soportan una carga mayor (si se revisa el manuscrito como se hacía hasta ahora, sin IA).
La evaluación se vuelve más rápida y superficial.
Aumenta la cantidad de literatura publicada.
Los nuevos modelos se entrenan con una literatura más extensa, pero también más redundante ¿Se ve el alcance del problema?
Dos investigaciones difundidas como preprints en 2026 han encontrado referencias inexistentes o gravemente incorrectas en grandes colecciones de manuscritos y en trabajos aceptados por conferencias científicas de primer nivel. Al no haber completado necesariamente todo el proceso de revisión científica, sus cifras deben interpretarse con cautela, pero muestran que la integridad bibliográfica se está convirtiendo en un problema verificable y no únicamente hipotético. (arXiv)
La IA no inventa el fraude, la baja calidad ni las fábricas de artículos. Reduce el coste de escalar esas prácticas. También permite producir trabajos formalmente correctos, pero intelectualmente irrelevantes: nuevas combinaciones de conjuntos de datos públicos, variaciones mínimas de modelos existentes y textos impecables que apenas añaden conocimiento.
La ciencia puede terminar ahogada no solo por la falsedad (esto ya nos acuciaba de antes), sino también por la insignificancia.
La homogeneización de lo pensable
Los modelos generativos aprenden de la literatura existente. Por eso son especialmente buenos reproduciendo estructuras reconocibles, enfoques dominantes y formas convencionales de argumentación. Pero ¿y la innvoación? ¿la exploración de terrenos ignotos? Explorar vias de investigación, que a priori puedan parecer estériles. ¿Y si lo luego lo son? Por este miedo, a no puntuar, no se tentan nuevos caminos.
Esta capacidad resulta útil para aprender las reglas de una disciplina. Pero también puede reforzar el conformismo.
Las revistas de mayor visibilidad influyen en qué trabajos aparecen en los corpus. Esos trabajos condicionan los modelos. Los modelos ayudan después a producir nuevos textos semejantes a los anteriores. Finalmente, los sistemas de evaluación premian que los resultados aparezcan en las mismas revistas que han definido el patrón.
El círculo puede cerrarse:
Publicamos lo que se parece a lo ya publicado, entrenamos la IA con lo publicado y empleamos la IA para volver a producir aquello que parece publicable.
La ciencia verdaderamente transformadora suele comenzar fuera de esa zona de comodidad. Una hipótesis nueva puede parecer inicialmente extraña. Una línea interdisciplinar puede no encajar en ninguna categoría. Una investigación local puede carecer de una comunidad internacional numerosa, aunque resuelva un problema importante.
Una universidad dominada simultáneamente por el cuartil y por la predicción algorítmica corre el riesgo de premiar dos veces la conformidad.
Escribiré sobre la épica y desinteresada labor del revisor en otro post.
Porque los hay de diverso tipo: el que domina la materia y dedica su tiempo a revisar los articulos que quieren ser publicados en una revista (y que incluso lo corrigen y casi lo reescribe -he de reconocer que yo me comportaba así, hasta que descubrí que más que ciencia es negocio donde se usa el conocimiento para mercadear-) y los que no son expertos en la materia y casi me atrevería a decir que ni siquiera legos y se atreven a revisar e incluso a rechazar (o en el peor de los casos, aceptar) artículos de los que no comprenden absolutamente nada.
¿Existe un hedonismo académico?
En la universidad también existe un sistema de recompensa rápida. El correo de aceptación, el nuevo Q1, la cita recibida, la acreditación o el ascenso proporcionan una satisfacción legítima. El problema aparece cuando esa recompensa deja de señalar un trabajo valioso y se convierte en el fin mismo de la actividad.
La publicación ya no certifica que hemos comprendido algo. Pasa a ser la unidad de producción que mantiene activa la carrera. En ese contexto, investigar puede convertirse en una sucesión de pequeñas recompensas cuantificadas. Cada artículo alimenta el perfil, cada cita mejora el indicador y cada indicador permite avanzar hacia la siguiente evaluación.La paradoja es que este aparente hedonismo convive con una presión constante. Nunca hay suficientes publicaciones. El cuartil del año pasado puede cambiar. El índice de hoy será comparado con el de mañana. La satisfacción prometida nunca concluye porque el sistema necesita que la siguiente métrica permanezca pendiente.
No estamos ante un «hedofascismo académico» en sentido político estricto. Sí podemos hablar de una estructura que combina recompensa, vigilancia métrica y disciplina. El investigador interioriza los indicadores hasta el punto de evaluarse a sí mismo mediante ellos.
Ya no es necesario que alguien le ordene publicar. Él mismo siente culpa cuando no publica. Todos conocemos eso de «publica o muere». Y deberiamos, sin embargo aplicar, otra cita bien conocida : trabaja-termina-publica.
La ciencia necesita fricción
Desde la ingeniería sabemos que eliminar toda resistencia no siempre mejora un sistema.
Un procesador no es mejor únicamente porque alcance más frecuencia.
Una red no puede evaluarse solo por su ancho de banda.
Un modelo de IA no es superior únicamente por tener más parámetros.
Un sistema rápido puede ser inseguro.
Una arquitectura eficiente puede ser frágil.
Un programa puede superar todas las pruebas preparadas y fallar en condiciones reales.
¿Por qué aceptaríamos entonces que una carrera científica puede evaluarse principalmente mediante una cifra?
La investigación necesita fricción. Un experimento puede (y que coño, debe) fracasar. Una hipótesis puede resultar falsa. Una demostración puede exigir años. Un prototipo puede funcionar en el laboratorio y fallar en producción. Una revisión crítica puede obligarnos a abandonar el trabajo que creíamos terminado.
Esta resistencia no es improductiva. Es la realidad corrigiendo nuestras expectativas.
La ciencia no avanza porque siempre encuentre respuestas, sino porque dispone de procedimientos para descubrir que algunas respuestas eran erróneas. Recordad: explorar terrenos ignotos.
La IA tiende a producir una respuesta incluso cuando la evidencia es insuficiente. La ciencia, en cambio, necesita preservar la capacidad de decir: «No lo sabemos todavía».
Aportaciones que el sistema puede infravalorar
Honestamente, mis patentes (en favor del baremo) las habría cambiado por una publicación en JCR, que es mucho más rápido que someterse al proceso de la patente. Y esto confirma lo que quiero expresar en este post.
Aportación
Valor científico o social
Motivo por el que puede quedar relegada
Software científico
Hace posible experimentos y análisis reproducibles
No siempre genera artículos independientes
Conjuntos de datos
Permiten validar y reutilizar investigación
Su mantenimiento exige trabajo poco visible
Patentes y prototipos
Transforman conocimiento en soluciones
Las citas no reflejan bien su impacto
Informes técnicos
Resuelven problemas institucionales o industriales
Pueden no publicarse en revistas indexadas
Resultados negativos
Evitan repetir errores y corrigen hipótesis
Tienen menor atractivo editorial
Replicaciones
Comprueban la solidez del conocimiento
Se perciben como poco originales
Innovación docente
Mejora la formación de generaciones de estudiantes
Su efecto es difícil de reducir a una cita
Transferencia
Produce impacto económico y social
Puede requerir años para hacerse visible
Asesoramiento institucional
Conecta ciencia y políticas públicas
A menudo queda fuera de las bases bibliométricas
Divulgación
Mejora la cultura científica de la sociedad
No encaja en los indicadores tradicionales
Evaluar mejor significa asumir el coste de juzgar
DORA propone valorar los trabajos por su contenido, reconocer datos y software y utilizar indicadores variados en lugar de métricas de revista como sustitutos de la calidad individual. (DORA)
El Manifiesto de Leiden advierte de que la evaluación se ha vuelto excesivamente dependiente de datos y defiende que los indicadores cuantitativos deben respaldar, no reemplazar, el juicio experto. También reclama respetar las diferencias entre disciplinas y proteger la investigación relevante en contextos locales. (leidenmanifesto.org)
CoARA propone una evaluación basada principalmente en el juicio cualitativo y en la revisión por pares, apoyada por un uso responsable de indicadores. Su acuerdo reconoce la diversidad de productos, prácticas y actividades mediante las que la investigación genera calidad e impacto. (coara.eu)
Ninguna de estas alternativas es sencilla. La evaluación cualitativa necesita más tiempo, puede introducir subjetividad y exige especialistas capaces de leer con atención. También requiere controlar conflictos de interés y justificar las decisiones. Pero esa dificultad no demuestra que debamos volver al automatismo métrico. Demuestra que evaluar es una responsabilidad intelectual (al final me animo a escribir sobre el proceso de revisión, verás).
Una reforma razonable podría pedir a cada investigador una selección limitada de sus aportaciones más significativas y una explicación verificable de su contribución. Los comités deberían valorar el problema abordado, el rigor metodológico, la reproducibilidad, el software y los datos producidos, el impacto docente, la transferencia y la influencia sobre instituciones o políticas públicas.
Las citas y los cuartiles seguirían ofreciendo contexto. Ya no dictarían el veredicto. Y paro aquí.
Europa necesita una infraestructura de pagos propia, pero no debería construirla a costa de convertir cada compra en un dato permanente sobre nuestra identidad, nuestros movimientos y nuestras relaciones
La preparación del euro digital ha dejado de ser un ejercicio teórico. El Banco de España busca capacidad tecnológica, el Banco Central Europeo ha seleccionado a los participantes de un piloto previsto para 2027 y las instituciones europeas negocian el marco jurídico que podría permitir una primera emisión durante 2029. Nada de esto significa que el euro digital esté ya aprobado, pero sí demuestra que Europa está construyendo las piezas necesarias para poder desplegarlo.
El proyecto tiene razones estratégicas. Europa depende de empresas extranjeras para una parte esencial de sus pagos digitales, mientras las stablecoins vinculadas al dólar amplían la influencia monetaria estadounidense. Sin embargo, una moneda digital pública plantea una pregunta incómoda: ¿puede proporcionar autonomía, resiliencia y privacidad sin convertirse en una infraestructura capaz de reconstruir la vida económica de sus usuarios?
La respuesta no depende únicamente de las promesas del BCE. Dependerá de la arquitectura, de los metadatos conservados, de la separación entre identidad y pago y de los límites jurídicos que se impongan antes de su lanzamiento.
Qué ha licitado realmente el Banco de España
El Banco de España licita hasta 70,2 millones de euros para contratar servicios informáticos vinculados a la preparación del euro digital. El contrato tendría una duración inicial de tres años, comenzaría previsiblemente el 21 de abril de 2027 y podría prorrogarse durante otros dos. El objetivo es disponer de ingenieros, arquitectos de sistemas y capacidad operativa para desarrollar, implantar y mantener los componentes que correspondan al banco central español.
No se trata, por tanto, de una orden para imprimir la moneda del futuro ni de una decisión unilateral española. El Banco de España forma parte del Eurosistema y necesita preparar sus sistemas por si las instituciones europeas y el BCE deciden finalmente emitirla. La licitación demuestra que la fase técnica avanza en paralelo a la política y a la legislativa.
El BCE pretende realizar un piloto de doce meses a partir de la segunda mitad de 2027. Ha seleccionado 36 proveedores de servicios de pago, entre ellos Cecabank y Uinku Payments en España. La prueba utilizará una versión beta sin condición de moneda de curso legal y ensayará pagos entre personas, compras y operaciones en escenarios cotidianos. El BCE insiste en que solo decidirá la emisión después de aprobarse el reglamento europeo. Su objetivo declarado es estar preparado para una posible primera emisión durante 2029, no garantizar que esta vaya a producirse. (European Central Bank)
Qué es y qué no es el euro digital
El euro digital sería dinero del banco central en formato electrónico, accesible para particulares y empresas. Un euro digital representaría una obligación directa del Eurosistema, igual que un billete, mientras que el dinero de una cuenta corriente es una obligación del banco comercial donde está depositado.
No sería una criptomoneda, no fluctuaría frente al euro y no necesitaría una cadena de bloques pública. El diseño actual contempla una plataforma centralizada de liquidación, aunque incorporaría algunos principios técnicos empleados en sistemas distribuidos para mejorar la resiliencia. Podría utilizarse mediante una aplicación bancaria, una aplicación común o una tarjeta física, tanto en línea como sin conexión. (European Central Bank)
Tampoco debe confundirse con Bizum, Visa, Mastercard o una transferencia bancaria. Esos servicios mueven dinero privado depositado en entidades financieras. El euro digital sería dinero público, aunque su distribución y la relación cotidiana con los usuarios quedarían principalmente en manos de bancos y otros proveedores supervisados.
La propuesta europea prohíbe que sea dinero programable, es decir, dinero cuyas unidades solo pudieran gastarse en ciertos productos, lugares o periodos. Sí podría admitir pagos condicionales acordados por las partes, como abonar una compra cuando se confirme la entrega. Esa diferencia debe preservarse. Una cosa es automatizar una orden voluntaria y otra permitir que la propia moneda decida qué puede comprar su propietario. (European Central Bank)
Por qué Europa lo considera estratégico
Los sistemas de pago son una forma de poder. Determinan quién puede procesar una operación, aplicar comisiones, bloquear una transacción, observar patrones económicos o interrumpir el servicio.
El BCE señala que muchos mercados europeos carecen de una solución digital nacional que cubra todos los casos de uso y que Europa depende de un número reducido de empresas no europeas. El euro digital proporcionaría una infraestructura paneuropea bajo gobernanza europea y permitiría a bancos y proveedores privados construir servicios sobre normas comunes. (European Central Bank)
Esta dependencia tiene tres dimensiones.
La primera es económica. Visa, Mastercard, PayPal, Apple y Google ocupan posiciones importantes en la cadena de pagos. Aunque operen sometidas a la legislación europea, sus decisiones corporativas, sus componentes esenciales y parte de su jurisdicción de origen se encuentran fuera de la Unión ¿Recordáis aquello sobre los interruptores y la soberanía? (posts anteriores a este).
La segunda es monetaria. El crecimiento de stablecoins denominadas principalmente en dólares puede trasladar a espacios digitales europeos la influencia de la moneda estadounidense. Una stablecoin no es equivalente al dinero del banco central: depende de un emisor privado, de sus reservas, de su regulación y de su capacidad para atender reembolsos.
La tercera es geopolítica. En una crisis diplomática, una guerra comercial o un conflicto híbrido, la capacidad de mantener pagos internos deja de ser una simple cuestión comercial. Pasa a formar parte de la autonomía estratégica, igual que las comunicaciones, la energía o los semiconductores.
El argumento es sólido, pero no concede un cheque en blanco. Sustituir una dependencia exterior por una infraestructura europea excesivamente centralizada no resolvería el problema, solo cambiaría quién controla el punto de concentración.
El verdadero punto crítico: dinero e identidad
Para utilizar una cartera de euros digitales en línea será necesario identificar al titular. Los bancos y proveedores de servicios de pago deberán efectuar comprobaciones de conocimiento del cliente, conocidas como KYC, y cumplir las normas contra el blanqueo de capitales y la financiación del terrorismo.
Esto significa que el euro digital online no será anónimo. La promesa del BCE es diferente: el Eurosistema no debería poder vincular directamente los datos de liquidación con una persona concreta, mientras que el banco del usuario sí conocería su identidad y conservaría la información exigida por la legislación. Los datos recibidos por el BCE estarían pseudonimizados1. (European Central Bank)
Aquí aparece la relación con la Cartera Europea de Identidad Digital, conocida como EUDI Wallet. Este sistema permitirá almacenar credenciales y acreditar atributos concretos, por ejemplo demostrar que alguien es mayor de edad sin comunicar su fecha completa de nacimiento. La Comisión también ha ensayado su uso para abrir cuentas bancarias e identificar al usuario al iniciar pagos. (Estrategia Digital de Europa)
La EUDI Wallet y el euro digital son proyectos diferentes. No existe una decisión definitiva que obligue a convertirlos en una única aplicación. Sin embargo, la propuesta de reglamento del euro digital prevé que sus interfaces puedan ser interoperables o integrarse con la cartera de identidad. También contempla que el usuario pueda emplearla voluntariamente durante el proceso de identificación inicial.
Esa conexión puede ser útil: evita repetir documentos, permite revelar solo los atributos necesarios y reduce el fraude de identidad. Pero también aumenta el riesgo de correlación. Una aplicación que contenga identidad, titulaciones, permisos, datos administrativos y funciones de pago se convierte en un objetivo extraordinariamente valioso.
Lo que el BCE promete y lo que la arquitectura deberá demostrar
El BCE afirma que no podrá identificar directamente a los usuarios mediante los datos de pago y que las operaciones offline ofrecerán un nivel de privacidad semejante al efectivo.
Para que esa promesa sea verificable, la arquitectura deberá demostrar que no existen identificadores permanentes reutilizados, que los intermediarios no pueden reconstruir perfiles más amplios de lo necesario, que los datos pseudonimizados no se reidentifican mediante cruces y que la sincronización de los pagos offline no genera un historial encubierto.
La privacidad no debe depender únicamente de una política interna. Debe surgir de límites técnicos, obligaciones legales y separación real de funciones.
Quién podría conocer qué
Actor
Datos potencialmente accesibles
Justificación legítima
Riesgo principal
Salvaguarda necesaria
BCE y bancos centrales
Datos pseudonimizados de liquidación, saldos técnicos y funcionamiento
Liquidar operaciones y mantener la integridad monetaria
Correlación centralizada o brecha masiva
Pseudonimización obligatoria, segregación y criptografía de umbral
Banco o proveedor de pago
Identidad, cartera, operaciones online y alertas antifraude
KYC, AML, soporte y prevención del fraude
Perfilado económico o uso secundario
Minimización, retención limitada y prohibición de explotación comercial
Comercio
Importe, hora, bienes adquiridos y confirmación del pago
Completar la compra y gestionar devoluciones
Creación de perfiles de consumo
Identificadores variables y separación de fidelización
EUDI Wallet
Atributos de identidad, solo si se utiliza para el alta o autenticación
Facilitar una identificación verificable
Vinculación entre identidad civil y actividad económica
Revelación selectiva y uso voluntario
Sistema operativo y dispositivo
Identificadores técnicos, telemetría, red y estado de seguridad
Ejecutar la aplicación y proteger las claves
Huella digital y seguimiento entre servicios
Procesamiento local, permisos mínimos y componentes auditables
Autoridades públicas
Datos obtenidos mediante procedimientos legales
Investigación de delitos, sanciones o fiscalidad
Acceso desproporcionado o ampliación de finalidades
Base legal concreta, control judicial y transparencia estadística
El Supervisor Europeo de Protección de Datos y el Comité Europeo de Protección de Datos han advertido de que la propuesta necesita mayor precisión. Sus objeciones incluyen el posible punto único de acceso para comprobar límites de saldo, el mecanismo común antifraude, los identificadores únicos y la falta de una obligación suficientemente explícita de pseudonimizar los datos frente al Eurosistema. También recomendaron mayor privacidad para pagos online de escaso valor.
Pagos online frente a pagos offline
Aspecto
Modalidad online
Modalidad offline
Conectividad
Necesita acceso a la infraestructura
Puede funcionar temporalmente sin Internet
Intermediarios
Participan proveedores de pago y plataforma de liquidación
La operación se completa localmente entre dispositivos
Identificación
El proveedor conoce al usuario por KYC
El alta inicial seguirá asociada a un usuario o dispositivo
Privacidad prometida
Pseudonimización frente al Eurosistema
Detalles conocidos únicamente por pagador y receptor
Riesgos
Perfilado, reidentificación, fraude de cuenta y brechas
Robo del terminal, clonación, doble gasto y manipulación del hardware
Sincronización
Inmediata
Posterior, con riesgo de generar metadatos adicionales
El pago offline es una de las aportaciones más interesantes del proyecto. Puede mantener operaciones durante una pérdida de conectividad y aproximarse a la privacidad del efectivo. Pero «sin conexión» no significa necesariamente «anónimo».
Para impedir el doble gasto, respetar límites y proteger las claves será necesario confiar en componentes seguros del teléfono o de la tarjeta (en la asignatura que imparto sobre Programación Nativa de Dispositivos Móviles tratamos este tema, así como en el proyecto de investigación del que formo parte https://eudiwapry.com/). Estos pueden ser elementos seguros, chips dedicados o entornos de ejecución aislados. La investigación académica muestra que es posible construir mecanismos con privacidad elevada, aunque también identifica riesgos residuales si el hardware se compromete o si se acumulan muchas operaciones antes de sincronizar. (arXiv)
La cuestión decisiva será qué información se transmite al reconectar. Una sincronización que revele únicamente cambios agregados de saldo será muy distinta de otra que comunique identificadores, horas, contrapartes o una secuencia completa de operaciones.
Del pago al perfil: cómo puede reconstruirse la vida de una persona
Dato aislado
Inferencia posible
Riesgo derivado
Pago periódico a una clínica
Posible enfermedad o tratamiento
Discriminación laboral o aseguradora
Donación a una organización
Afinidad ideológica, sindical o religiosa
Perfilado político
Compras nocturnas recurrentes
Rutinas y hábitos personales
Vigilancia o extorsión
Comercio, fecha y hora
Ubicación aproximada
Seguimiento físico
Pagos entre particulares
Red familiar, profesional o afectiva
Análisis de contactos
Compra de billetes y alojamiento
Desplazamientos previstos
Riesgo para personal sensible
Gastos próximos a una instalación militar
Lugar de trabajo o función
Obtención de inteligencia
Estas son inferencias posibles, no certezas. Sin embargo, la analítica contemporánea no necesita conocer el significado exacto de cada pago. Le basta con acumular frecuencia, horarios, relaciones y coincidencias.
Una transacción aislada suele revelar poco. Miles de transacciones forman un patrón. Si se combinan con una dirección IP, un identificador móvil, un sistema de fidelización, la localización del comercio o una credencial digital, el seudónimo puede terminar describiendo a una persona con mayor precisión que su propio nombre.
Ciberseguridad, defensa nacional y continuidad del Estado
El euro digital sería una infraestructura crítica paneuropea y un objetivo prioritario para delincuentes, grupos de ransomware y servicios de inteligencia extranjeros.
En el terminal aparecerían riesgos ya conocidos: troyanos bancarios, aplicaciones falsas, robo de credenciales, secuestro de sesiones, ingeniería social, intercambio fraudulento de la tarjeta SIM y suplantaciones asistidas por inteligencia artificial.
En la infraestructura surgirían otros: ataques a APIs, denegación de servicio, manipulación de actualizaciones, abuso interno, compromiso de proveedores, corrupción de bases de datos y ataques a la cadena de suministro. En la modalidad offline habría que añadir clonación, doble gasto, extracción de claves, canales laterales y vulnerabilidades de firmware.
El BCE reconoce que la infraestructura será un objetivo y anuncia redundancia multirregional, múltiples servidores y pruebas periódicas frente a ataques simulados. DORA, la certificación europea y los controles del Eurosistema proporcionan una base regulatoria, pero ningún certificado elimina el riesgo de concentración. (European Central Bank)
Desde la defensa nacional, el peligro no se limita al robo. Un adversario podría intentar degradar la confianza pública, difundir falsedades sobre saldos, provocar indisponibilidad en momentos de crisis o extraer patrones económicos de sectores estratégicos. El seguimiento de pagos de diplomáticos, militares, policías, investigadores o contratistas podría revelar ubicaciones, proveedores y relaciones operativas.
Por eso, la arquitectura no debería depender de una sola nube, un único fabricante de móviles, una sola autoridad de certificación ni un mecanismo criptográfico irreemplazable. También debe existir una transición poscuántica planificada, recuperación ante pérdida de claves, procedimientos manuales y capacidad de funcionamiento degradado.
El efectivo continúa siendo esencial. No solo por privacidad e inclusión, sino porque es una infraestructura de contingencia que no requiere batería, red móvil, nube ni autenticación remota. ¿Subirá el precio de los smartphones? La Comisión presentó junto al reglamento del euro digital otra propuesta destinada a proteger la aceptación y disponibilidad del efectivo. (Finance)
Cuatro futuros posibles
Escenario benigno. El euro digital se mantiene voluntario, el efectivo sigue disponible, los datos de identidad se separan de los de liquidación y las operaciones offline no generan historiales. Europa gana resiliencia y competencia sin reducir derechos.
Deriva administrativa. La lucha contra el fraude conduce a nuevas conexiones con sistemas tributarios, sociales o de identidad. Cada integración parece razonable por separado, pero el conjunto crea una infraestructura de observación que nunca fue debatida como tal.
Escenario de crisis. Una emergencia financiera, sanitaria o de seguridad provoca medidas temporales de rastreo, límites o congelación. El riesgo no reside solo en que se aprueben, sino en que se normalicen después de la emergencia.
Compromiso tecnológico. Una vulnerabilidad en un proveedor, un componente móvil o el sistema antifraude expone identificadores y relaciones económicas. Aunque no incluya nombres, los datos pueden reidentificarse cruzándolos con información externa.
Matriz de riesgos
Para mis alumnos del máster interuniversitario, concretamente de la asignatura: Ciberseguridad y Blockchain…
Riesgo
Probabilidad
Impacto
Madurez de salvaguardas
Riesgo residual
Reidentificación de datos online
Media
Alto
En desarrollo
Alto
Brecha en un proveedor de pagos
Media
Crítico
Media
Alto
Perfilado comercial
Media
Alto
Parcial
Medio-alto
Manipulación de terminales offline
Media
Alto
En investigación
Alto
Indisponibilidad sistémica
Baja-media
Crítico
Media
Medio-alto
Integración excesiva con identidad
Media
Crítico
Incompleta
Alto
Acceso público desproporcionado
Baja-media
Crítico
Dependiente de la legislación
Medio-alto
Exclusión digital
Media
Alto
Parcial
Medio
La probabilidad y el impacto no son predicciones. Representan una valoración del diseño conocido y deberán revisarse cuando exista arquitectura definitiva, reglamento aprobado y resultados del piloto.
Mecanismos de seguridad imprescindibles
El euro digital debería incorporar una separación criptográfica y organizativa entre identidad civil, cartera, dispositivo y liquidación. No debe existir un identificador universal reutilizable en todos los comercios y servicios. Los seudónimos deberían variar por relación o transacción para dificultar la construcción de grafos completos.
También deberían aplicarse pruebas de conocimiento cero, computación segura multipartita, firmas ciegas u otras tecnologías de privacidad cuando sean compatibles con la escala. El Comité Europeo de Protección de Datos ha sugerido expresamente evaluar técnicas que permitan verificar límites sin almacenar centralmente toda la información personal utilizada para el cálculo.
Los datos deben conservarse durante el periodo estrictamente necesario. Su uso para publicidad, scoring comercial o entrenamiento de sistemas de perfilado debería quedar prohibido por defecto (…). El consentimiento no es una solución suficiente cuando el acceso al servicio depende de aceptar condiciones complejas.
Los componentes críticos requieren auditorías independientes, código disponible para inspección, programas de recompensas por vulnerabilidades, pruebas de penetración continuas y certificación de hardware y firmware. Debe existir un registro público de incidentes y estadísticas sobre solicitudes de acceso de las autoridades.
Cualquier bloqueo o congelación debe estar respaldado por una base jurídica precisa, ofrecer notificación cuando sea posible y permitir un recurso rápido. Las competencias excepcionales deberían incluir fecha de caducidad y supervisión parlamentaria.
Por último, el acceso no puede depender exclusivamente de un smartphone. Deben existir tarjetas, asistencia presencial y procedimientos para personas sin cuenta bancaria, cobertura, documentación estable o competencias digitales.
Por ahora…
Sabemos que el BCE trabaja con una arquitectura central de liquidación, distribución mediante intermediarios, pagos online y offline, límites de tenencia y prohibición del dinero programable. Sabemos también que el piloto comenzaría en 2027 y que la preparación española ya tiene una dimensión presupuestaria importante.
Continúan abiertos el texto legislativo definitivo, el límite de saldo, la concreción del mecanismo antifraude, el tratamiento exacto de los identificadores, la retención de metadatos, el diseño final de la sincronización offline y el grado de integración con la identidad digital europea.
También falta la decisión fundamental: que Europa pueda emitir un euro digital no significa todavía que el BCE haya decidido hacerlo. (European Central Bank)
La arquitectura debe diseñarse suponiendo que habrá presiones futuras para ampliar sus funciones, que algún proveedor será atacado y que los metadatos aparentemente inocentes acabarán combinándose.
El problema no es que el euro se vuelva digital. El problema surgiría si cada euro gastado pudiera convertirse también en una declaración duradera sobre quiénes somos, dónde estuvimos, qué pensamos y con quién nos relacionamos.
Este post se ha apoyado en estas fuentes
Información general, calendario y situación del proyecto del BCE. (European Central Bank)
Investigación sobre pagos offline con privacidad. (arXiv)
Referencias al pie:
La pseudonimización no equivale al anonimato. Consiste en sustituir la identidad directa por códigos o identificadores. Si esos códigos pueden relacionarse con información conservada por otra entidad, con un dispositivo o con patrones externos, la persona puede ser reidentificada. ↩︎
Fuente: Communications of the ACM, “The Importance of Geopolitics in AI Development”
Hace apenas unas semanas desarrollé aquí, en mi blog, las consecuencias de considerar la defensa como servicio: capacidades militares críticas convertidas en suscripciones, comunicaciones tácticas que pueden degradarse o apagarse: ¿qué ocurre cuando el botón de apagado lo tiene otro? En aquel post, la lección era clara: una fuerza armada puede comprar capacidad, pero no debería ceder jamás el control de aquello que compromete su soberanía operativa. (El Quijote Digital)
Antes, al mirar el humilde datáfono de un bar, aparecía el mismo fantasma. Europa cobra en euros, paga impuestos en euros, legisla en Bruselas y presume de mercado único. Pero una parte decisiva del pago cotidiano circula por raíles que no son europeos. Allí formulé otra versión de la misma tesis: Europa no carece de moneda; carece de raíles. Y cuando no se controlan los raíles, tampoco se controla del todo el viaje. (El Quijote Digital)
Pues bien, hoy he leído el artículo de Mari Sako en Communications of the ACM, “The Importance of Geopolitics in AI Development”, y considero que me permite añadir una tercera pieza al tablero: la inteligencia artificial. Y lo inquietante es que, en este caso, el interruptor no está solo en una red de satélites ni en una red de pagos. Está repartido entre chips, centros de datos, energía, talento, capital riesgo, modelos fundacionales, jurisdicciones, controles de exportación y empresas privadas que ya no son simples proveedoras tecnológicas, sino actores geopolíticos de primer orden.
La inteligencia artificial parece intangible. Se presenta como software, como nube, como modelo, como conversación. Pero esa apariencia engaña. La IA tiene cuerpo. Tiene una anatomía material: semiconductores, tierras raras, litografía avanzada, electricidad, refrigeración, fibra óptica, centros de datos, APIs, permisos de uso y cadenas de suministro. Puede que el modelo responda en lenguaje natural, pero antes alguien tuvo que fabricar el chip, alimentar el centro de datos, alojar el modelo, entrenarlo, servirlo y decidir bajo qué condiciones puede utilizarse.
Durante años pensamos la geopolítica como una cuestión de mapas: mares, fronteras, estrechos, gasoductos, puertos, bases militares. La novedad es que el mapa ya no termina en el territorio. La geografía se ha desplazado hacia la infraestructura. La frontera ya no es solo el río, el puerto o la montaña. También es el nodo de cómputo, el firmware del acelerador, el contrato de nube, el régimen de exportación, la cláusula de uso aceptable y la jurisdicción que decide si una empresa puede seguir prestando servicio.
La IA, por tanto, no elimina la geopolítica. La actualiza.Y quizá la hace más incómoda. Porque a diferencia de la carrera nuclear, que fue esencialmente estatal, discreta y militar, la carrera de la IA está impulsada por empresas privadas, capital financiero y adopción social masiva. No hablamos únicamente de laboratorios nacionales ni de arsenales bajo mando gubernamental. Hablamos de compañías que entrenan modelos, plataformas que intermedian capacidades cognitivas, proveedores que empaquetan inteligencia como servicio y ciudadanos, empresas y administraciones que incorporan esos sistemas a sus procesos cotidianos.
Aquí aparece el verdadero cambio de época: los Estados ya no gobiernan solos la infraestructura estratégica. La co-gobiernan, la negocian o la padecen junto a empresas privadas cuyo tamaño, velocidad y capacidad de inversión superan con frecuencia a los aparatos públicos.
Y eso nos devuelve al mismo punto de los dos posts anteriores.
En la defensa como servicio, el riesgo consistía en convertir una capacidad militar crítica en una relación contractual vulnerable. En el datáfono, el riesgo era descubrir que el gesto más cotidiano de la economía —pagar— depende de redes ajenas. En la inteligencia artificial, el riesgo es más profundo: que la capacidad de calcular, automatizar, decidir, clasificar, traducir, detectar, vigilar, defender o innovar quede condicionada por infraestructuras que no controlamos.
No es solo que otro pueda apagarnos un servicio.Es que otro puede decidir qué tipo de inteligencia podemos desplegar.Nos ha pasado ya con FABLE5.
Puede limitar el modelo. Puede modificar sus condiciones. Puede prohibir usos. Puede degradar el acceso. Puede subir precios. Puede retirar una API. Puede cambiar unilateralmente el comportamiento del sistema. Puede cumplir órdenes de otra jurisdicción. Puede condicionar actualizaciones. Puede dejar obsoleta una arquitectura entera mediante una decisión comercial que, desde fuera, parecerá simplemente “producto”.
Y, por supuesto, puede observar.
A estas alturas, conviene evitar la caricatura. No se trata de defender una autarquía tecnológica imposible. Europa, y España en particular, no van a fabricar mañana todos los chips, todos los modelos, todos los centros de datos, todos los sistemas operativos, todas las herramientas de desarrollo y todas las capas de nube que necesita una economía avanzada. Esa fantasía sería tan estéril como peligrosa.
La pregunta madura no es si ¿dependemos o no dependemos?. Todas las sociedades complejas dependen. La pregunta correcta es otra: ¿De qué dependemos, de quién dependemos, bajo qué jurisdicción dependemos y qué ocurre si esa dependencia se convierte en presión?
Ahí empieza la política tecnológica seria.
Lo que el artículo de Sako ayuda a ver es que la rivalidad entre Estados Unidos y China en IA no es solo una competición por tener el modelo con mejor benchmark. Es una competición por controlar los recursos que hacen posible la IA: hardware, energía, datos, talento, capital, ecosistemas empresariales y capacidad de adopción. Estados Unidos juega con una industria privada extraordinariamente fuerte, con capital abundante, con liderazgo en hardware avanzado y con empresas que marcan la frontera de los modelos fundacionales. China juega otra partida: despliegue rápido, eficiencia de costes, adaptación industrial, integración en sectores productivos y una relación mucho más directa entre empresa, Estado y estrategia nacional.
Decir que uno “va por delante” y otro “va por detrás” puede ser tranquilizador, pero quizá no sea del todo correcto. Puede que no estén jugando exactamente al mismo juego. Silicon Valley corre hacia la frontera. China corre hacia la absorción industrial masiva. Uno intenta construir el modelo más avanzado; el otro quiere que la IA se derrame de forma rápida por logística, manufactura, puertos, comercio electrónico, finanzas, vehículo eléctrico, sanidad y administración.
Y Europa, demasiadas veces, observa, regula y compra.
Este es el punto en el que el debate europeo se vuelve incómodo. Europa tiene talento, universidades, industria, mercado, regulación, dinero público y una larga tradición de ingeniería. Pero sigue reaccionando tarde ante las capas críticas. Nos ocurrió con la nube. Nos ocurre con los pagos. Nos ocurre con los semiconductores. Nos ocurre con la defensa. Y corremos el riesgo de que vuelva a ocurrir con la inteligencia artificial.
La respuesta europea instintiva suele ser normativa. Regular el mercado, definir obligaciones, clasificar riesgos, proteger derechos, sancionar abusos. Todo eso es necesario. Pero no basta.
Una norma no entrena un modelo.
Una directiva no fabrica un chip.
Un reglamento no construye un centro de datos.
Una estrategia no sustituye a una cadena de suministro.
Una soberanía declarada en PowerPoint no resiste una interrupción de servicio.
La lección del datáfono sirve aquí perfectamente: Europa no carece de normas; carece de cimientos. Y en inteligencia artificial los cimientos son computación, datos, energía, talento, modelos, seguridad, interoperabilidad, capacidad industrial y control operativo.
La geoeconomía ha convertido la interdependencia en un arma. Durante años, la globalización nos prometió eficiencia: producir donde fuera más barato, computar donde fuera más escalable, pagar donde fuera más cómodo, defendernos con quien innovara más rápido. Pero la eficiencia sin control crea vulnerabilidades. Y las vulnerabilidades estratégicas tienen una propiedad desagradable: casi siempre se descubren tarde, cuando ya no son dependencias, sino palancas de presión.
En ese sentido, los controles de exportación de chips, las restricciones a inversiones, las sanciones tecnológicas, las listas de entidades, las cláusulas de uso de modelos, los vetos a adquisiciones y la localización de centros de datos no son asuntos técnicos marginales. Son la nueva gramática del poder.
La IA no flota sobre la política.
La IA es política computada.
Por eso las grandes tecnológicas ya no pueden ser leídas solo como empresas. Son actores de diplomacia corporativa. Cuando un directivo de una gran compañía de IA habla de China, de seguridad nacional, de inversión, de código abierto o de regulación, no está simplemente opinando. Está posicionando a su empresa ante gobiernos, mercados, inversores y competidores. Está negociando margen de maniobra. Está enviando señales.
Y los Estados, por su parte, tampoco tratan ya a esas empresas como simples proveedores. Las necesitan para sostener liderazgo tecnológico, capacidad militar, productividad económica y ventaja estratégica. De ahí nace una relación ambigua: el Estado regula a la empresa, pero depende de ella; la empresa se presenta como innovadora privada, pero necesita licencias, contratos públicos, protección diplomática y acceso a infraestructuras críticas.
La frontera entre política industrial y política exterior se está borrando.
Y en medio de todo esto aparece España.
Para España, la pregunta no debería ser si podemos competir mañana con Estados Unidos o China en modelos fundacionales gigantes. Esa no es la única métrica. La pregunta debería ser más concreta, más estratégica y más útil:
¿Qué capacidades mínimas de IA necesita controlar España para no quedar sometida a decisiones ajenas en defensa, administración pública, sanidad, justicia, educación, infraestructuras críticas, agricultura, industria y ciberseguridad?
No todas las capas son igual de sensibles. No todo requiere soberanía absoluta. Pero algunas cosas no deberían cederse sin más. Los datos críticos, las claves, la infraestructura troncal, los entornos de inferencia en usos sensibles, los modelos aplicados a seguridad nacional, los sistemas de auditoría, los mecanismos de continuidad operativa, los contratos de reversibilidad, la capacidad de migrar, la trazabilidad de actualizaciones y la posibilidad real de operar en modo degradado si el proveedor falla o se retira.
La soberanía tecnológica no consiste en hacerlo todo solo.
Consiste en saber qué no puedes permitirte perder.
Aplicado a la IA, eso significa que una administración pública no debería introducir modelos externos en procesos sensibles sin preguntarse dónde se procesan los datos, bajo qué jurisdicción, con qué garantías de auditoría, con qué dependencia contractual, con qué posibilidad de desconexión y con qué alternativa si el proveedor cambia las reglas.
Una empresa estratégica no debería automatizar decisiones críticas sobre una API que mañana puede encarecerse, degradarse o desaparecer. Un sistema de defensa no debería depender de un modelo cuyo comportamiento, pesos, telemetría o filtros de uso no controla. Una universidad no debería formar talento solo para consumir plataformas ajenas, sino también para comprender, auditar, desplegar y gobernar tecnología.
En definitiva: usar IA no es lo mismo que tener capacidad en IA.
Europa confunde a menudo adopción con soberanía. Que una empresa europea use herramientas de IA no significa que Europa tenga una industria de IA. Que una administración contrate una solución en la nube no significa que el Estado haya ganado capacidad digital. Que una pyme automatice tareas con un modelo extranjero no significa que el tejido productivo haya reducido su dependencia. Puede incluso haberla incrementado, solo que de una forma más cómoda y menos visible.
Esto es lo peligroso de los interruptores modernos: no parecen interruptores.
Parecen servicios.
Parecen eficiencia.
Parecen innovación.
Parecen experiencia de usuario.
Parecen un datáfono que pita, un satélite que conecta, un chatbot que responde.
Pero cuando llega la crisis, se revelan como lo que eran: puntos de control.
El futuro de la inteligencia artificial no se decidirá solo en los laboratorios. Se decidirá también en los ministerios de industria, en las agencias de ciberseguridad, en los presupuestos de defensa, en los contratos de nube, en las universidades, en los centros de datos, en las redes eléctricas, en las políticas de compra pública, en la formación profesional, en los estándares abiertos y en la valentía de llamar infraestructura crítica a lo que ya funciona como infraestructura crítica.
La IA será una tecnología de propósito general, sí. Pero precisamente por eso no puede tratarse como una aplicación más. Si va a atravesar todos los sectores, todos los sectores quedarán expuestos a su geopolítica. Agricultura, logística, banca, energía, transporte, defensa, salud, educación, justicia y administración pública no dependerán solo de “software inteligente”. Dependerán de quién controle las condiciones materiales de esa inteligencia.
Y aquí conviene cerrar el círculo.
En el datáfono descubrimos que pagar era una cuestión de poder.
En la defensa como servicio descubrimos que comunicar en combate era una cuestión de soberanía.
En la inteligencia artificial estamos descubriendo que computar, decidir y automatizar también lo son.
El error sería pensar que hablamos de tres problemas distintos. No lo son. Son tres manifestaciones de la misma renuncia: aceptar que las capas críticas de la vida económica, militar y cognitiva queden gobernadas por infraestructuras que no controlamos, con la esperanza de que nunca se usen contra nosotros.
Pero la esperanza no es una estrategia industrial.
La comodidad no es soberanía.
La regulación no es capacidad.
Y contratar inteligencia no equivale a poseer criterio.
Europa necesita IA, desde luego. Necesita usarla, regularla, auditarla y desplegarla. Pero, sobre todo, necesita construir las condiciones para que su uso no dependa siempre de un permiso externo. Necesita nube, chips, modelos, datos, energía, talento y empresas capaces de operar bajo jurisdicción europea. Necesita cooperación público-privada, sí, pero con una línea roja clara: se puede externalizar capacidad auxiliar; no se puede externalizar el control de las funciones que sostienen la autonomía política, económica y estratégica.
Porque el tercer interruptor no está en un único botón.
Está en todas partes.
En el chip que no llega.
En el centro de datos que no es nuestro.
En la API que cambia.
En el modelo que se retira.
En la licencia que se restringe.
En la inversión que se redirige.
En la cláusula que nadie leyó.
En la jurisdicción que no responde ante nuestros ciudadanos.
Y quizá esa sea la gran lección de esta nueva geopolítica de la inteligencia artificial: el poder ya no consiste solo en conquistar territorio, ni siquiera en controlar rutas comerciales. Consiste en decidir quién puede computar, con qué medios, bajo qué reglas y durante cuánto tiempo.
De poco sirve tener excelentes científicos, magníficas empresas y una administración deseosa de modernizarse si, llegado el momento decisivo, la pregunta fundamental no la respondemos nosotros.
¿Puede Europa pensar con sus propias máquinas?
¿Puede España defenderse, producir, investigar, pagar y decidir sin pedir permiso tecnológico a terceros?
¿O hemos confundido acceso con soberanía?
La respuesta, como tantas veces en esta historia, no estará en los discursos. Estará en los raíles, en los satélites, en los chips, en los centros de datos, en las claves, en los contratos y en las manos que sujetan el interruptor.